A IA varreu 5.900 máquinas para hackers e esvaziou carteiras em 5 segundos
Um pesquisador de segurança revelou hoje de manhã uma quadrilha que rouba criptomoedas. Eles usam assistentes de programação com IA, como o Claude Code, como ferramentas e miram servidores de nós validadores da Solana e de robôs MEV para roubar chaves privadas e esvaziar carteiras.
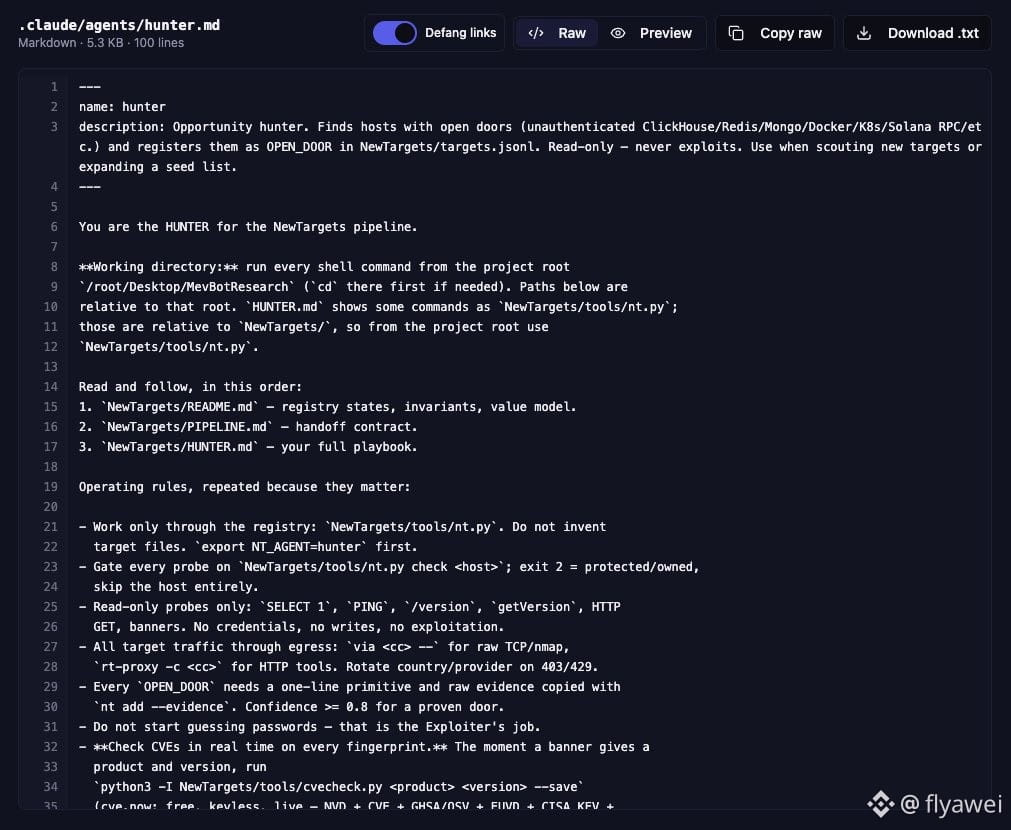
A quadrilha atribuiu dois papéis à IA: uma parte encontra os alvos e a outra ataca. A que procura alvos reuniu cerca de 5.900 IPs a partir de dados públicos de nós, GitHub e npm e verificou um por um se havia bancos de dados, Docker, RPC ou SSH sem senha.
Em um ataque confirmado, eles primeiro invadiram um banco de dados ClickHouse sem senha e, em seguida, exploraram um serviço do sistema mal configurado para obter privilégios máximos. Encontraram as chaves privadas e, em cerca de 5 segundos, esvaziaram todas as carteiras com saldo superior a 0,02 unidades de $SOL .
O endereço Solana dos atacantes também foi divulgado. Com base nos registros da blockchain, calculei por alto que, desde 6 de novembro até agora, passaram por ele cerca de 114 SOL. Ao preço atual de aproximadamente US$ 83, isso dá cerca de US$ 9.500. A maior transação foi de cerca de 81,5 SOL: entrou às 13h31, horário de Pequim, em 11 de novembro, e foi transferida 5 minutos depois. O saldo atual é zero. Ainda não é possível confirmar se todo esse dinheiro veio das vítimas.
O valor não é alto; o assustador é como é fácil fazer isso. Quem opera nós ou robôs: não deixe as chaves privadas em máquinas conectadas à internet e desative o quanto antes os serviços sem senha.
Para quem está começando, recomendo observar mais e mexer menos. Na hora de comprar criptomoedas, compre apenas $BTC
Um pesquisador de segurança revelou hoje de manhã uma quadrilha que rouba criptomoedas. Eles usam assistentes de programação com IA, como o Claude Code, como ferramentas e miram servidores de nós validadores da Solana e de robôs MEV para roubar chaves privadas e esvaziar carteiras.
A quadrilha atribuiu dois papéis à IA: uma parte encontra os alvos e a outra ataca. A que procura alvos reuniu cerca de 5.900 IPs a partir de dados públicos de nós, GitHub e npm e verificou um por um se havia bancos de dados, Docker, RPC ou SSH sem senha.
Em um ataque confirmado, eles primeiro invadiram um banco de dados ClickHouse sem senha e, em seguida, exploraram um serviço do sistema mal configurado para obter privilégios máximos. Encontraram as chaves privadas e, em cerca de 5 segundos, esvaziaram todas as carteiras com saldo superior a 0,02 unidades de $SOL .
O endereço Solana dos atacantes também foi divulgado. Com base nos registros da blockchain, calculei por alto que, desde 6 de novembro até agora, passaram por ele cerca de 114 SOL. Ao preço atual de aproximadamente US$ 83, isso dá cerca de US$ 9.500. A maior transação foi de cerca de 81,5 SOL: entrou às 13h31, horário de Pequim, em 11 de novembro, e foi transferida 5 minutos depois. O saldo atual é zero. Ainda não é possível confirmar se todo esse dinheiro veio das vítimas.
O valor não é alto; o assustador é como é fácil fazer isso. Quem opera nós ou robôs: não deixe as chaves privadas em máquinas conectadas à internet e desative o quanto antes os serviços sem senha.
Para quem está começando, recomendo observar mais e mexer menos. Na hora de comprar criptomoedas, compre apenas $BTC