Uma assinatura e US$ 300 mil desapareceram
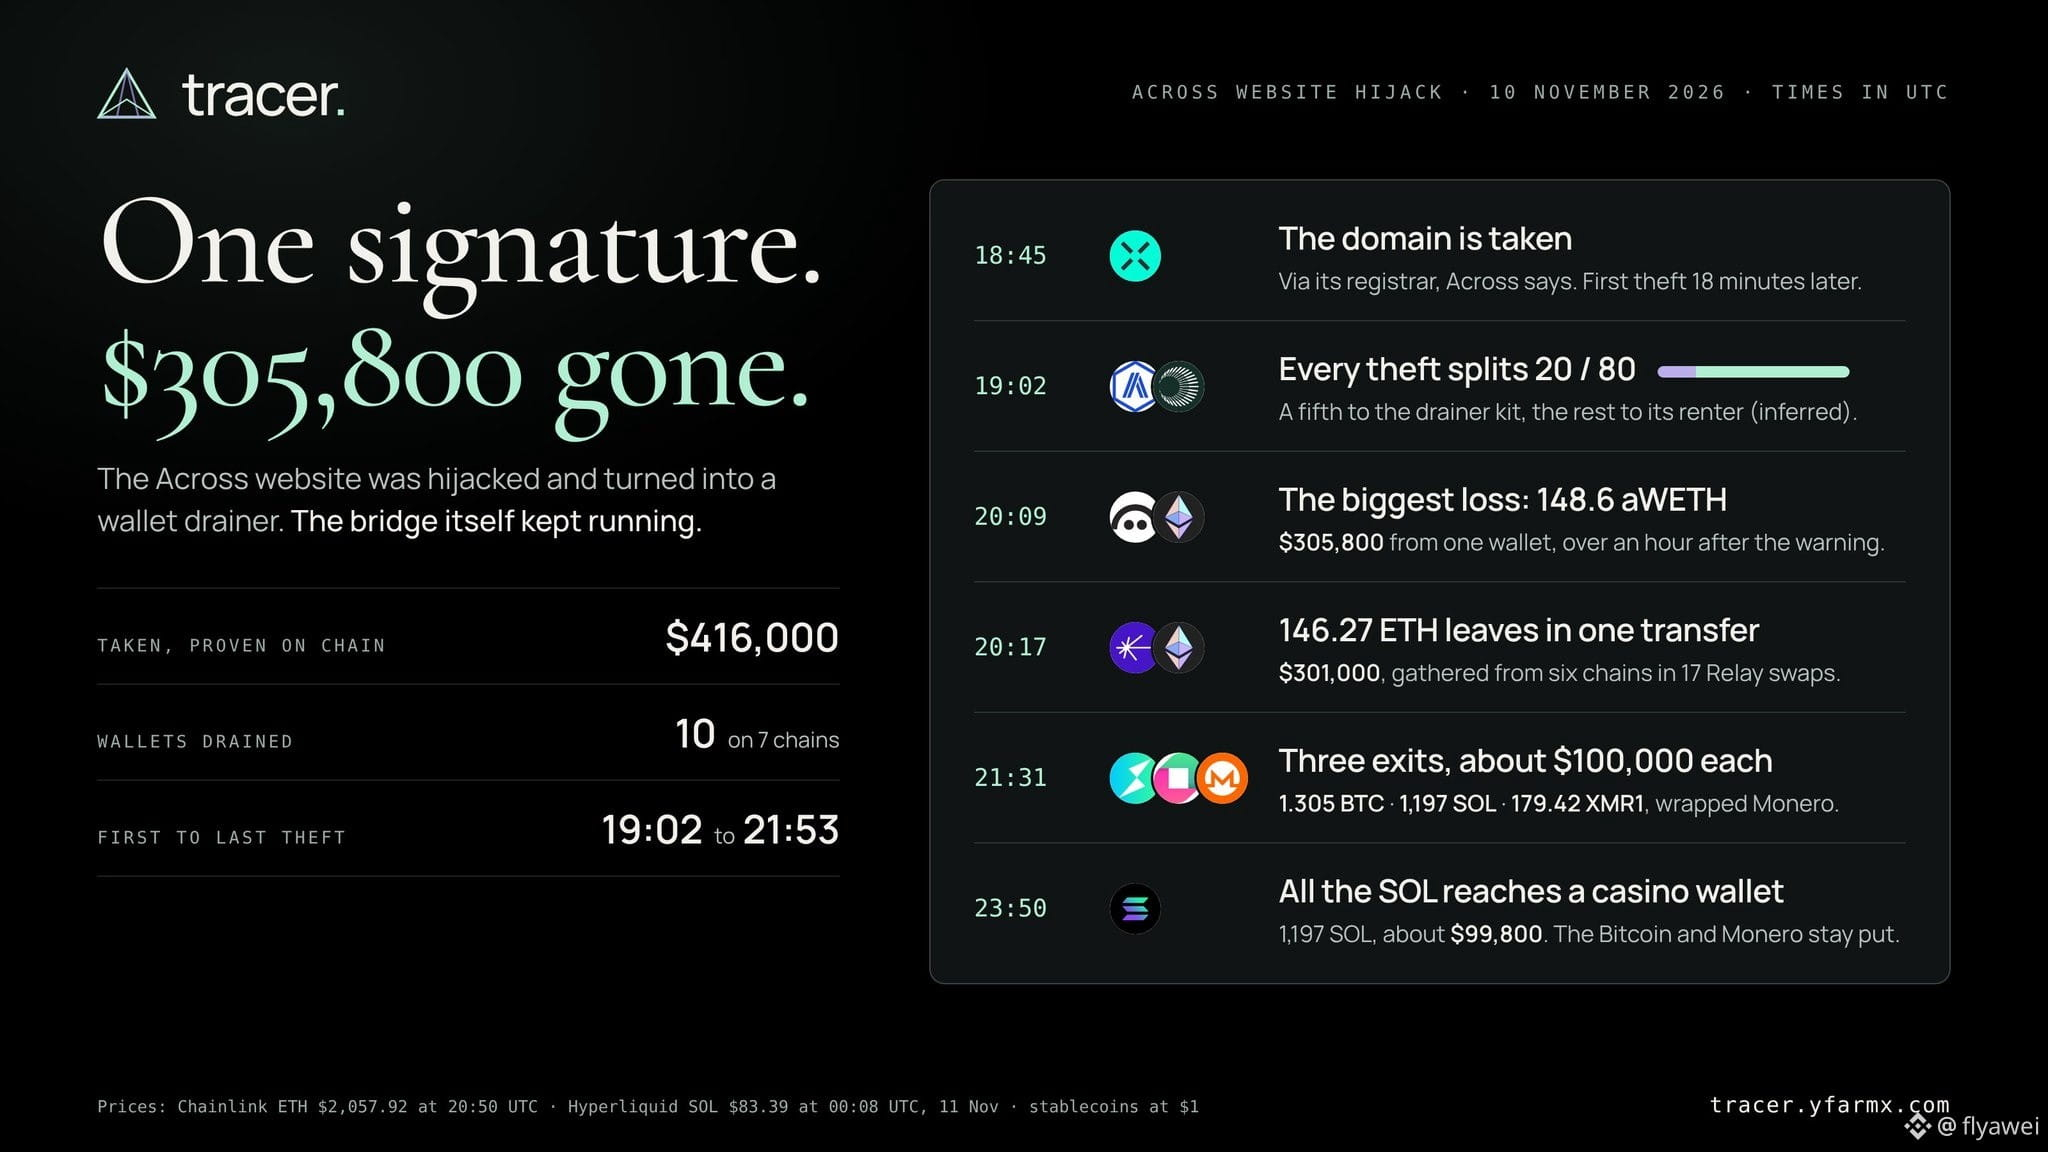
O domínio oficial da Across, uma ponte cross-chain, foi sequestrado na madrugada de 11 de novembro, no horário de Pequim. O site falso ficou no ar por cerca de 3 horas e, segundo estimativas de várias equipes de segurança, os usuários perderam ao todo entre US$ 350 mil e US$ 416 mil.
Por volta das 2h45, alguém aplicou um golpe de engenharia social contra o registrador do domínio da Across, obteve o controle do domínio e substituiu o site oficial por uma página de phishing. Os contratos da ponte continuaram funcionando normalmente; o problema foi o site.
Os usuários acessavam o endereço de sempre, mas a página pedia que assinassem uma autorização aparentemente comum. Depois da assinatura, os invasores podiam transferir diretamente as criptomoedas das carteiras. O primeiro roubo ocorreu cerca de 18 minutos após o sequestro do domínio.
Às 3h05, a equipe oficial já havia publicado um alerta, pedindo que as pessoas não acessassem o site nem conectassem suas carteiras. Mesmo assim, a maior perda aconteceu mais de 1 hora depois: uma carteira assinou apenas uma vez, e mais de 140 ETH depositados na Aave foram retirados em várias transações. Ao preço da época, isso correspondia a cerca de US$ 300 mil.
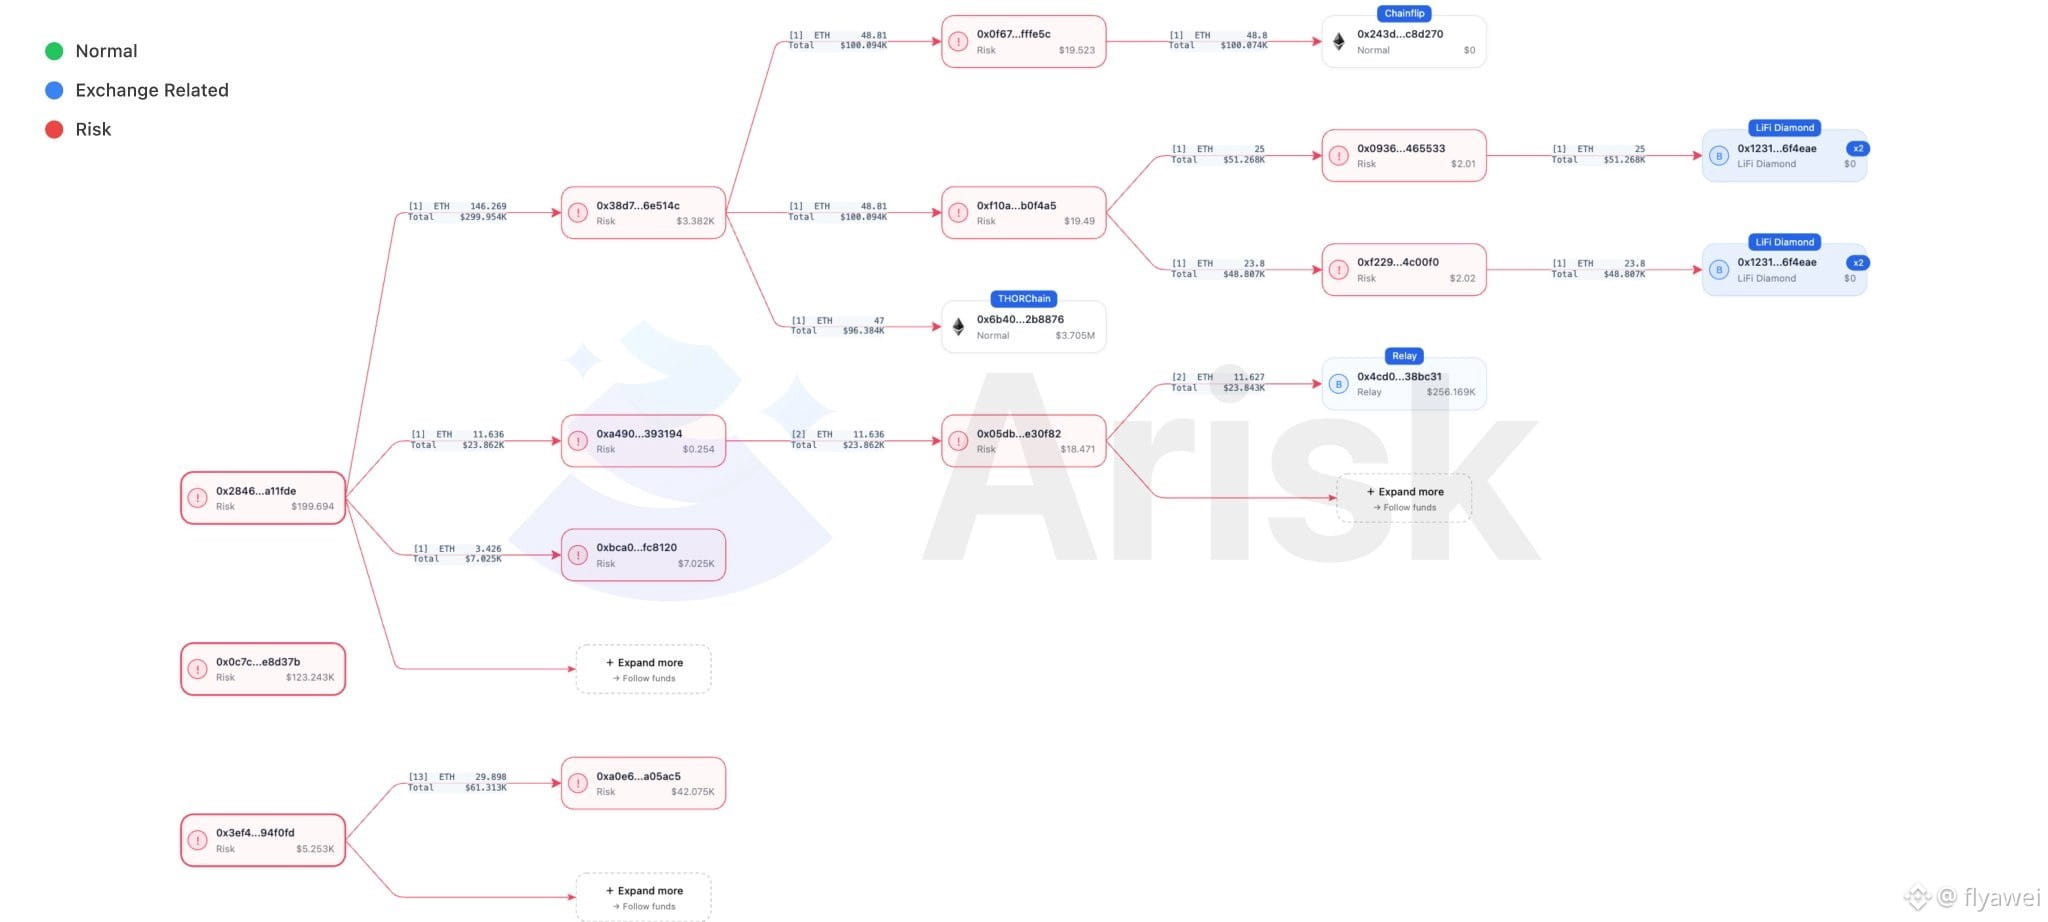
Os fundos roubados foram divididos, em cada transação, na proporção de 2 para 8 entre dois endereços. Depois, foram convertidos de seis blockchains diferentes para ETH e, em seguida, separados e transferidos como BTC, SOL e tokens relacionados ao Monero.
Pouco depois das 9h, a Across recuperou o domínio e prometeu reembolsar integralmente todos os usuários afetados. A análise completa do incidente ainda não foi divulgada.
Na minha opinião, mesmo digitando o endereço corretamente, ainda é possível parar em um site falso. Antes de assinar, confira com atenção o conteúdo da autorização e revogue as autorizações que não usa mais.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
O domínio oficial da Across, uma ponte cross-chain, foi sequestrado na madrugada de 11 de novembro, no horário de Pequim. O site falso ficou no ar por cerca de 3 horas e, segundo estimativas de várias equipes de segurança, os usuários perderam ao todo entre US$ 350 mil e US$ 416 mil.
Por volta das 2h45, alguém aplicou um golpe de engenharia social contra o registrador do domínio da Across, obteve o controle do domínio e substituiu o site oficial por uma página de phishing. Os contratos da ponte continuaram funcionando normalmente; o problema foi o site.
Os usuários acessavam o endereço de sempre, mas a página pedia que assinassem uma autorização aparentemente comum. Depois da assinatura, os invasores podiam transferir diretamente as criptomoedas das carteiras. O primeiro roubo ocorreu cerca de 18 minutos após o sequestro do domínio.
Às 3h05, a equipe oficial já havia publicado um alerta, pedindo que as pessoas não acessassem o site nem conectassem suas carteiras. Mesmo assim, a maior perda aconteceu mais de 1 hora depois: uma carteira assinou apenas uma vez, e mais de 140 ETH depositados na Aave foram retirados em várias transações. Ao preço da época, isso correspondia a cerca de US$ 300 mil.
Os fundos roubados foram divididos, em cada transação, na proporção de 2 para 8 entre dois endereços. Depois, foram convertidos de seis blockchains diferentes para ETH e, em seguida, separados e transferidos como BTC, SOL e tokens relacionados ao Monero.
Pouco depois das 9h, a Across recuperou o domínio e prometeu reembolsar integralmente todos os usuários afetados. A análise completa do incidente ainda não foi divulgada.
Na minha opinião, mesmo digitando o endereço corretamente, ainda é possível parar em um site falso. Antes de assinar, confira com atenção o conteúdo da autorização e revogue as autorizações que não usa mais.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC