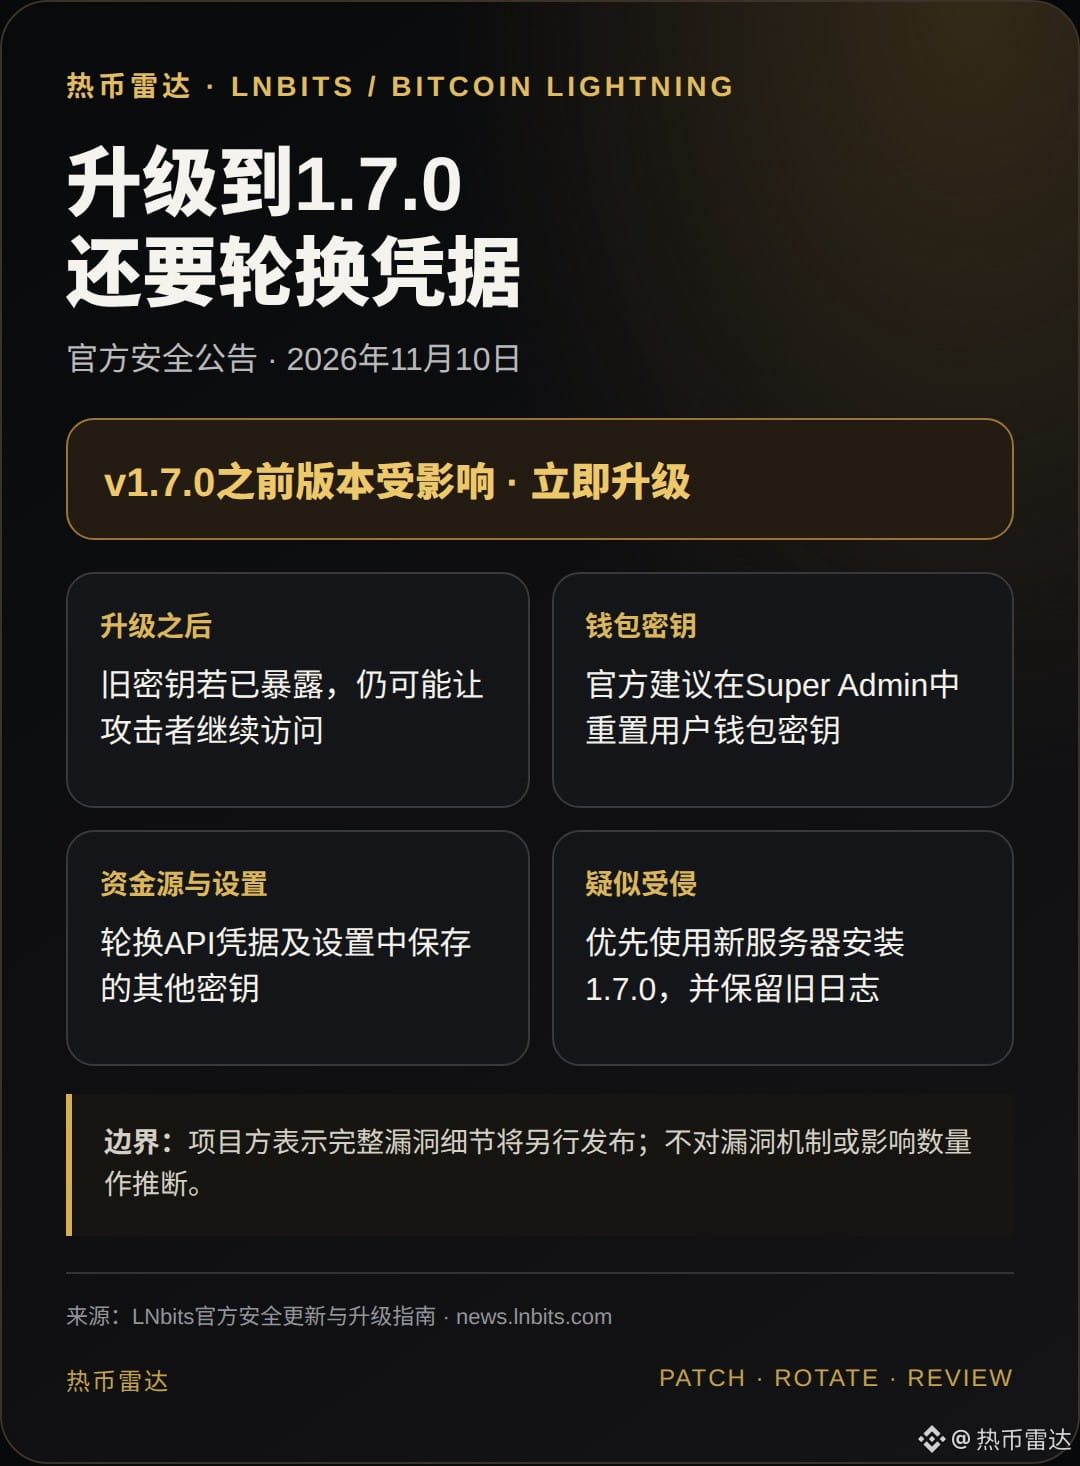
Após a atualização de segurança do LNbits, apenas atualizar pode não ser suficiente. Segundo a equipe oficial, as versões anteriores à v1.7.0 foram afetadas; se as credenciais antigas tiverem sido expostas, os invasores ainda poderão ter acesso após a atualização. Operadores que suspeitem de uma invasão devem priorizar a migração para um novo servidor e preservar primeiro os registros e logs relevantes; em seguida, devem redefinir as chaves da carteira, trocar as chaves das fontes de fundos/API e de configuração e reconstruir as conexões das extensões. Os detalhes completos do mecanismo da vulnerabilidade serão divulgados em um relatório oficial posterior. Fonte: https://news.lnbits.com/news/lnbits-1-7-0-security-update
Este artigo pode participar das recompensas de conteúdo do programa Write to Earn da Binance Square. A participação está sujeita aos critérios de elegibilidade e às regras da plataforma; isto não constitui aconselhamento de investimento.
Este artigo pode participar das recompensas de conteúdo do programa Write to Earn da Binance Square. A participação está sujeita aos critérios de elegibilidade e às regras da plataforma; isto não constitui aconselhamento de investimento.