Usuários de iPhone, não passem ainda: a Binance acabou de emitir um alerta. O app ao lado pode estar bisbilhotando a frase-semente da carteira no seu celular.
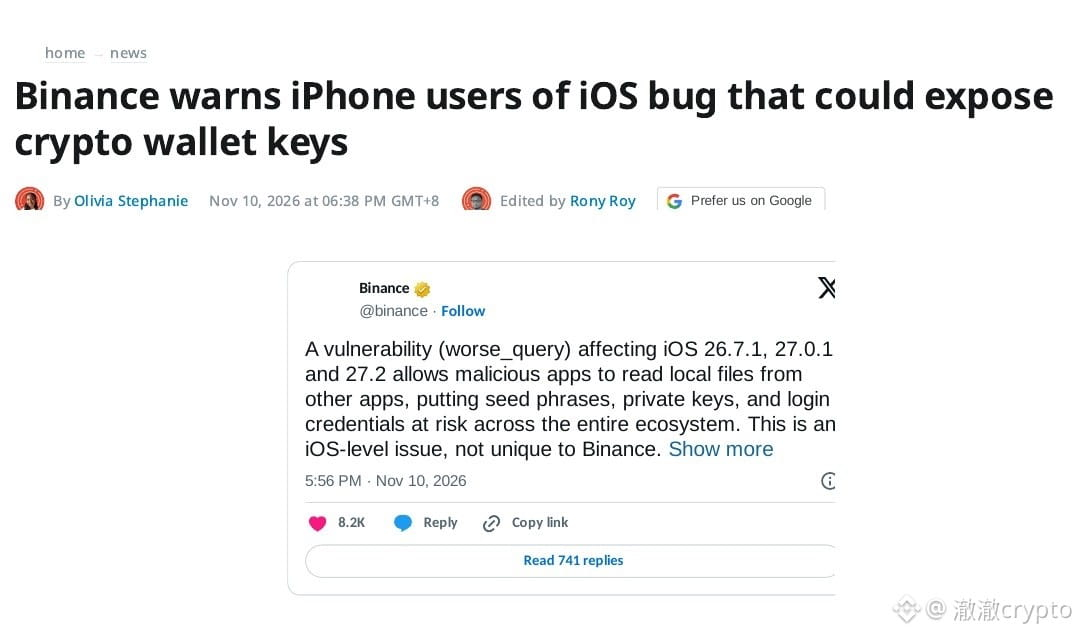
Olha só: em 10 de novembro, a Binance publicou um alerta de segurança no X: a vulnerabilidade do iOS worse_query afeta as versões 26.7.1, 27.0.1 e 27.2. Apps maliciosos podem ler arquivos locais de outros apps; frases-semente, chaves privadas e credenciais de login podem ser roubadas.
A vulnerabilidade foi divulgada no GitHub pelo pesquisador forcequitOS em 8 de novembro. É uma fuga do sandbox, não um jailbreak. A Apple lançou as versões 27.2.1 e 26.7.3 em 9 de novembro, mas as notas de segurança não mencionam worse_query. Ninguém pode garantir que o problema foi corrigido.
Até agora, não houve nenhum caso real de roubo causado por isso — confirmado pessoalmente por um porta-voz da Binance.
Na minha opinião: é assustador, mas não precisa entrar em pânico. A decisão está nas suas mãos: isso só afeta quem instalou apps de origem duvidosa; até agora, não há provas de que apps instalados por canais oficiais sejam vulneráveis.
O que vou fazer: apagar todos os arquivos IPA instalados por sideload ou com assinatura manual e atualizar o iOS e todos os apps para as versões mais recentes. Se suspeitar que foi afetado, use um dispositivo limpo para criar uma nova carteira e transferir os ativos; depois, redefina as sessões de login. A Apple confirmou que a versão 27.2.1 corrige a falha, então essa avaliação deixa de valer.
No momento da publicação, o BTC estava a US$ 73.298, com queda de 1,89% em 24h.
Você tem algum app instalado por sideload no celular agora? Sim ou não?
$BTC $ETH $SOL
#币安 #SegurançaiOS
Olha só: em 10 de novembro, a Binance publicou um alerta de segurança no X: a vulnerabilidade do iOS worse_query afeta as versões 26.7.1, 27.0.1 e 27.2. Apps maliciosos podem ler arquivos locais de outros apps; frases-semente, chaves privadas e credenciais de login podem ser roubadas.
A vulnerabilidade foi divulgada no GitHub pelo pesquisador forcequitOS em 8 de novembro. É uma fuga do sandbox, não um jailbreak. A Apple lançou as versões 27.2.1 e 26.7.3 em 9 de novembro, mas as notas de segurança não mencionam worse_query. Ninguém pode garantir que o problema foi corrigido.
Até agora, não houve nenhum caso real de roubo causado por isso — confirmado pessoalmente por um porta-voz da Binance.
Na minha opinião: é assustador, mas não precisa entrar em pânico. A decisão está nas suas mãos: isso só afeta quem instalou apps de origem duvidosa; até agora, não há provas de que apps instalados por canais oficiais sejam vulneráveis.
O que vou fazer: apagar todos os arquivos IPA instalados por sideload ou com assinatura manual e atualizar o iOS e todos os apps para as versões mais recentes. Se suspeitar que foi afetado, use um dispositivo limpo para criar uma nova carteira e transferir os ativos; depois, redefina as sessões de login. A Apple confirmou que a versão 27.2.1 corrige a falha, então essa avaliação deixa de valer.
No momento da publicação, o BTC estava a US$ 73.298, com queda de 1,89% em 24h.
Você tem algum app instalado por sideload no celular agora? Sim ou não?
$BTC $ETH $SOL
#币安 #SegurançaiOS