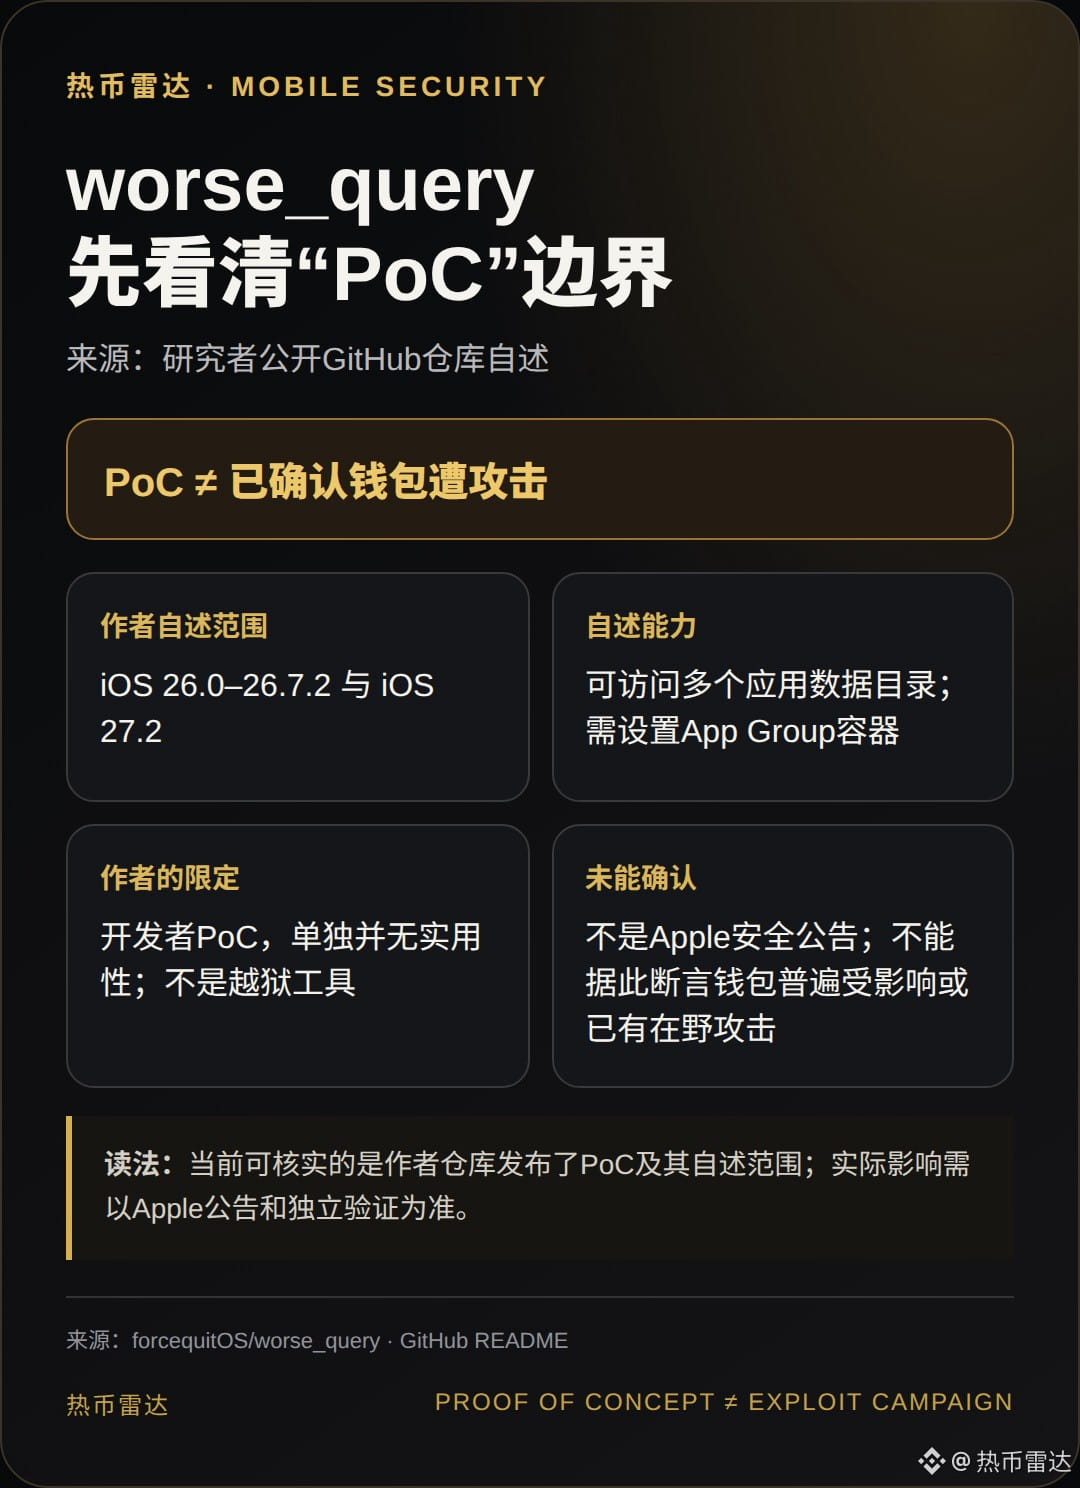
A divulgação pública de um PoC não significa que “todas as carteiras foram comprometidas”: o pesquisador forcequitOS publicou o worse_query no GitHub. O README informa que o alvo são as versões iOS 26.0–26.7.2 e 27.2, e que a ferramenta pode acessar diretórios de dados de vários aplicativos. O autor também esclarece que se trata de um PoC para desenvolvedores, sem utilidade prática por si só, e que não é uma ferramenta de jailbreak. Esta é a descrição do repositório do pesquisador, não um comunicado de segurança da Apple; no momento, não há base para afirmar que carteiras específicas foram afetadas ou que já existam ataques em andamento. Fonte: https://github.com/forcequitOS/worse_query
Este artigo pode participar do programa de recompensas de conteúdo Write to Earn da Binance Square, sujeito aos critérios de elegibilidade e às regras da plataforma; não constitui recomendação de negociação.
Este artigo pode participar do programa de recompensas de conteúdo Write to Earn da Binance Square, sujeito aos critérios de elegibilidade e às regras da plataforma; não constitui recomendação de negociação.