
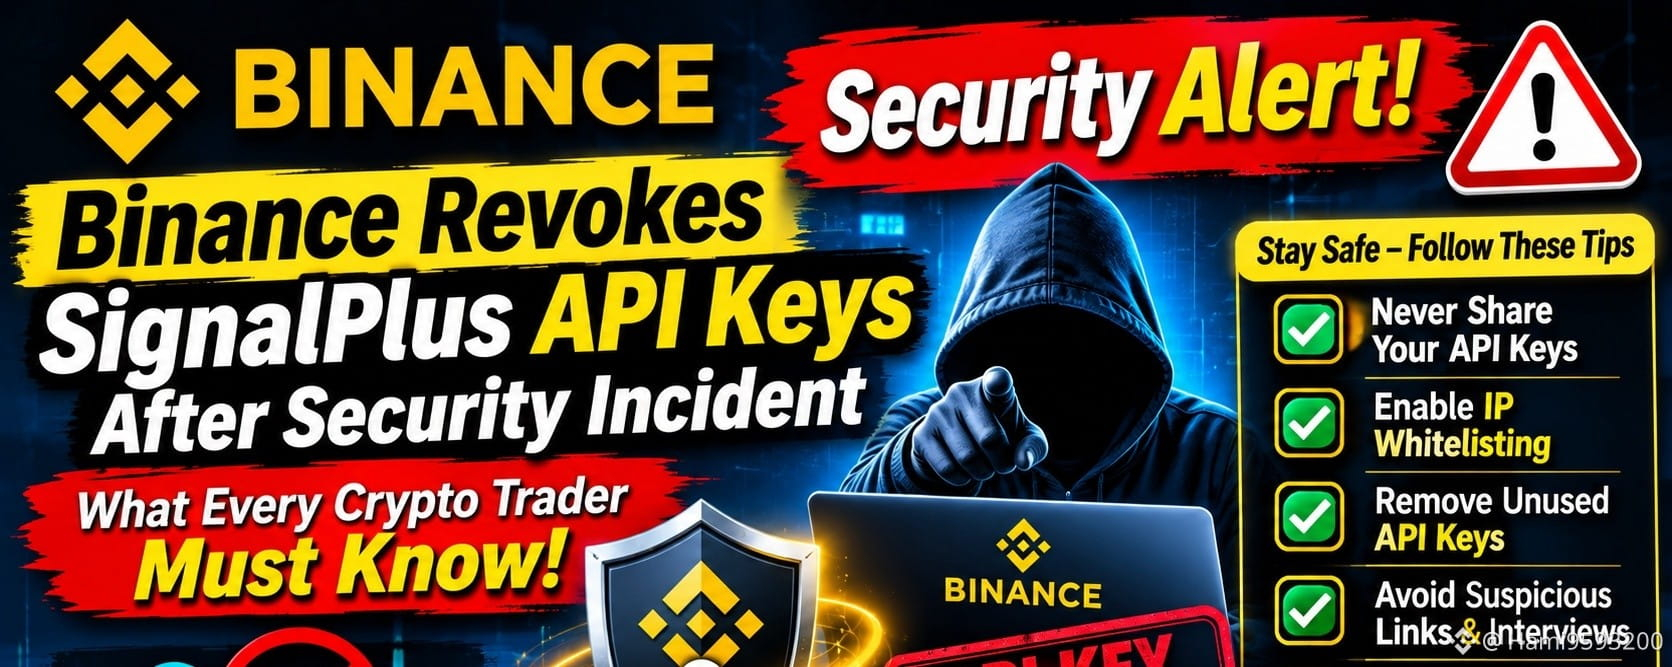
🚨 BINANCE REVOGA CHAVES DE API DA SIGNALPLUS APÓS INCIDENTE DE SEGURANÇA: O QUE TODO OPERADOR DE CRIPTOMOEDAS PRECISA SABER
Alerta de segurança cripto | 10 de novembro de 2026
O setor das criptomoedas recebeu mais um importante alerta de cibersegurança. Desta vez, o foco está na plataforma de negociação terceirizada SignalPlus, após um incidente de segurança que levou a Binance e à Deribit a adotarem medidas imediatas de proteção.
Em 5 de novembro de 2026, a Binance anunciou que havia removido proativamente todas as chaves de API conectadas à SignalPlus, depois que a plataforma relatou um possível problema de segurança. A Binance enfatizou que seus próprios sistemas não foram afetados e que os fundos dos clientes permaneceram seguros.
Embora este incidente não tenha sido uma violação dos próprios sistemas da Binance, ele destaca um grave risco de segurança que muitos traders de criptomoedas ignoram: aplicativos de terceiros conectados às contas em corretoras.
🔍 1. O que realmente aconteceu?
De acordo com o comunicado da SignalPlus sobre o incidente, o ataque começou com o comprometimento da conta do Telegram de um contato em um de seus fornecedores terceirizados de tecnologia.
Segundo relatos, o invasor se passou por esse contato e abordou um engenheiro da SignalPlus com um convite falso para uma reunião no Microsoft Teams.
Infelizmente, a tentativa de engenharia social comprometeu o computador do engenheiro.
Em seguida, o invasor usou os privilégios de acesso do engenheiro para atacar a rede interna da empresa. A SignalPlus detectou atividades suspeitas em 4 de novembro e afirmou ter contido a invasão.
A empresa informou que as perdas foram inferiores a US$ 82.000 e se comprometeu a reembolsar os usuários afetados.
A SignalPlus também suspendeu temporariamente seus serviços enquanto realizava análises de segurança e implementava proteções adicionais.
🛡️ 2. Por que a Binance removeu as chaves de API?
Como medida preventiva, a Binance removeu todas as chaves de API associadas à SignalPlus.
Essa medida foi tomada para impedir que a plataforma de terceiros continuasse acessando as contas da Binance conectadas por meio dessas credenciais.
A Binance também aconselhou os usuários afetados a:
Faça login diretamente nas suas contas da Binance.
Revise as ordens em aberto e as posições de negociação.
Evite reconectar as chaves de API até que a SignalPlus confirme que o problema foi resolvido.
Ative a lista de permissões de IP ao usar conexões de API.
A Deribit também removeu as chaves de API conectadas à SignalPlus e informou não haver indícios de que seus próprios sistemas ou dados tenham sido afetados.
🔐 3. Entenda as chaves de API: um risco de segurança oculto
Uma chave de API (Interface de Programação de Aplicações) permite que um aplicativo externo se comunique com a sua conta na corretora de criptomoedas.
Os traders costumam usar conexões de API para:
Bots de negociação automatizada.
Gestão de portfólio.
Ferramentas de análise de mercado.
Automatização de estratégias de negociação.
Monitoramento de contas.
No entanto, as chaves de API podem se tornar perigosas quando são expostas, roubadas ou armazenadas de forma insegura.
Dependendo das permissões concedidas, um invasor pode realizar operações não autorizadas ou acessar informações da conta.
Mesmo quando as permissões de saque estão desativadas, permissões de negociação comprometidas ainda podem gerar riscos financeiros significativos.
Por isso, os traders nunca devem tratar as chaves de API como senhas comuns.
⚠️ 4. Cinco lições importantes de segurança para traders de criptomoedas
Todo investidor e trader de criptomoedas deve seguir estas práticas básicas de segurança:
1. Nunca compartilhe sua chave secreta de API
Mantenha suas credenciais de API em sigilo. Nunca as envie a pessoas desconhecidas nem a sites suspeitos.
2. Ative a lista de permissões de IP
Sempre que houver suporte, restrinja o acesso à API a endereços IP aprovados.
3. Remova as chaves de API não utilizadas
Revise regularmente os aplicativos conectados e revogue imediatamente as chaves de que não precisa mais.
4. Evite convites suspeitos para reuniões
Falsas entrevistas de recrutamento, mensagens no Telegram e convites do Microsoft Teams podem ser usados em ataques de engenharia social.
Nunca baixe softwares desconhecidos nem abra anexos suspeitos.
5. Monitore sua atividade de negociação
Verifique regularmente o histórico da sua conta, as ordens em aberto e os aplicativos conectados para identificar atividades incomuns.
🌍 5. O que isso significa para o futuro da segurança das criptomoedas?
O incidente da SignalPlus demonstra que a cibersegurança não se resume a proteger as corretoras de criptomoedas.
Plataformas de negociação de terceiros, fornecedores de software, funcionários e usuários individuais também são partes importantes do ecossistema de segurança.
Um único dispositivo comprometido ou uma credencial roubada pode criar riscos em vários serviços conectados.
Para o setor de criptomoedas, uma gestão mais rigorosa de API, restrições obrigatórias de IP, treinamento de segurança para funcionários e monitoramento aprimorado devem se tornar padrões essenciais.
Corretoras e prestadores de serviços externos devem trabalhar em conjunto para identificar ameaças antes que se transformem em incidentes maiores.
💡 Considerações finais
A segurança das criptomoedas é responsabilidade de todos.
A decisão da Binance de revogar as chaves de API vinculadas à SignalPlus mostra por que medidas preventivas e comunicação rápida são importantes quando surge um possível problema de segurança.
Para os traders, a lição é simples: nunca conceda a um aplicativo mais acesso do que ele precisa e nunca conecte sua conta a uma plataforma em que não confia.
Seu investimento em criptomoedas merece a mesma proteção que sua conta bancária.
Lembre-se: proteja suas chaves, verifique cada conexão e pense antes de clicar.
💬 Vamos conversar!
Você usa bots de negociação de terceiros ou conexões de API com sua conta da Binance?
Qual você considera a maior ameaça à segurança das criptomoedas atualmente?
Roubo de chave de API
Phishing e falsas entrevistas
Malware e invasões
Segurança fraca da conta
Compartilhe sua opinião nos comentários!
#BinanceSquare #Binance #CryptoSecurity #API3USDT #BlockchainSecurity