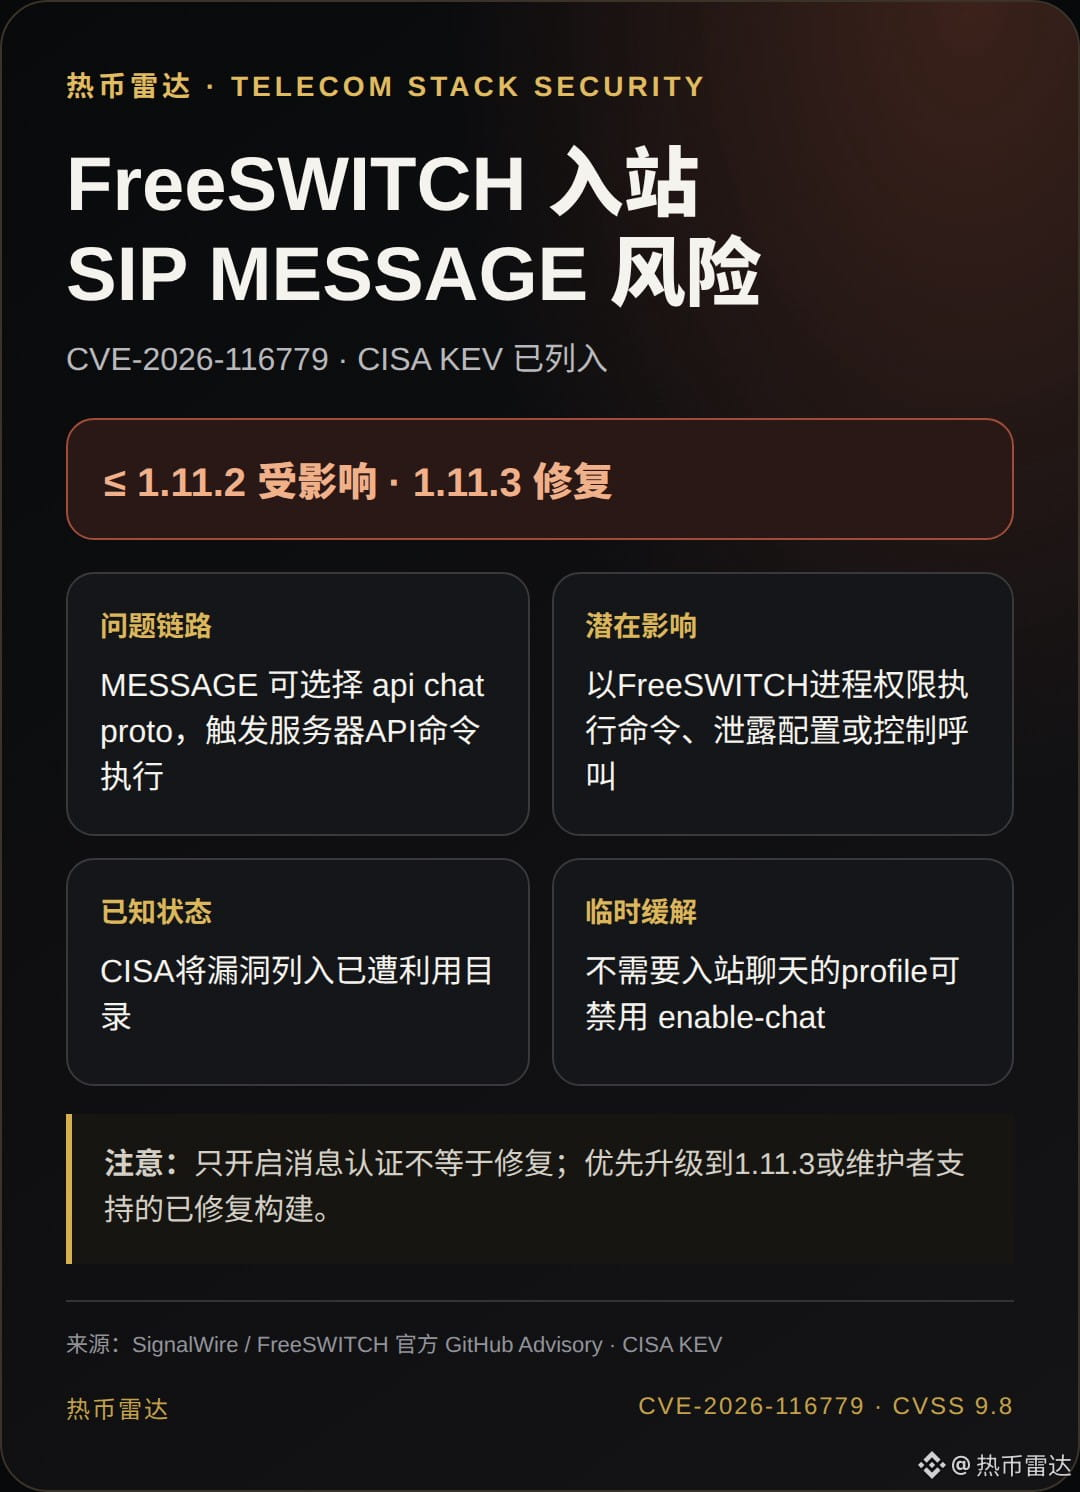
As mensagens SIP MESSAGE recebidas pelo FreeSWITCH não representam apenas um risco de chat: um comunicado dos mantenedores aponta que as versões 1.11.2 e anteriores permitem que uma mensagem selecione o protocolo de chat `api`, fazendo com que o servidor execute comandos de API/SO com as permissões do processo FreeSWITCH; a CISA já incluiu o CVE-2026-116779 no catálogo de vulnerabilidades conhecidamente exploradas. A versão oficial corrigida é a 1.11.3; para perfis que ainda não possam ser atualizados e não precisem de chat de entrada, os mantenedores recomendam desativar `enable-chat`. Ativar apenas a autenticação de mensagens não bloqueia completamente esse vetor. Fontes: https://github.com/signalwire/freeswitch/security/advisories/GHSA-mg63-h38w-8p9p; https://www.cisa.gov/known-exploited-vulnerabilities-catalog
Este artigo pode participar das recompensas de conteúdo Write to Earn do Binance Square, sujeito aos critérios de elegibilidade e às regras da plataforma; não constitui recomendação de negociação.
Este artigo pode participar das recompensas de conteúdo Write to Earn do Binance Square, sujeito aos critérios de elegibilidade e às regras da plataforma; não constitui recomendação de negociação.