


Pouco menos de 3 minutos depois que uma carteira Ethereum do bloco gênese da rede, de 2015, enviou fundos pela primeira vez em 11 anos, golpistas começaram a enviar quantias minúsculas para ela.
O proprietário transferiu 2.154,94 ETH, que valiam cerca de US$ 4,6 milhões na época, para o endereço correto, ignorando os endereços parecidos.
Dois endereços parecidos, terminados em 1A44, copiaram o novo destinatário
O endereço recebeu ether pela primeira vez no bloco gênese do Ethereum, em julho de 2015, e mais 755 ETH em março de 2016. Não enviou nada até o fim da segunda-feira, quando fez um pagamento de teste de US$ 106, no valor de 0,05 ETH, às 22:04 UTC.
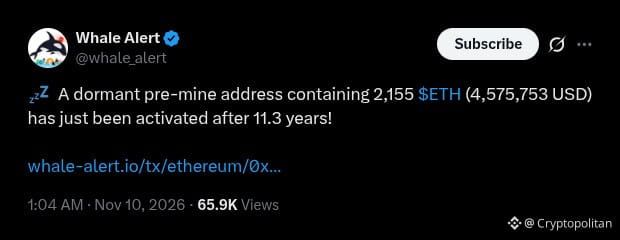
O Whale Alert sinalizou a transação como pertencente a um endereço de pré-mineração inativo, com 2.155 ETH, que voltou a ficar ativo após 11,3 anos.
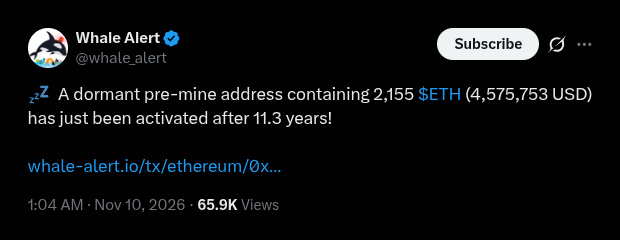 O Whale Alert sinaliza o despertar do endereço inativo de pré-mineração após 11,3 anos, em publicação de @whale_alert no X no fim do dia 9 de novembro de 2026, UTC.
O teste foi transferido para um novo endereço que começa com 0x1321beb8 e termina em 1A44. Em três minutos, a carteira antiga começou a receber pequenas quantias de ETH de dois endereços criados para parecer com o endereço do destinatário.
O primeiro começa com 0x13211f, e o outro, com 0x1321FB. Ambos terminam em 1A44.
As duas imitações foram financiadas por contas identificadas como “Fake_Phishing” pelo Etherscan. A imitação mais ativa enviou 43 pagamentos de poeira para a carteira gênese.
O proprietário enviou 2.154,94 ETH para o endereço correto 38 minutos depois
Às 22:20 UTC, a nova carteira enviou 0,01 ETH, e quase tudo voltou três minutos depois.
38 minutos após o primeiro teste, às 22:42 UTC, a carteira antiga enviou os 2.154,94 ETH completos para o endereço correto, 0x1321beb8. A carteira gênese agora tem cerca de 0,0004 ETH, e o destinatário tem cerca de 2.155 ETH.
A imitação 0x1321FB enviou novamente às 23:03 UTC, e uma terceira imitação, terminada em 1A44, enviou transferências de valor zero às 03:36 e às 03:49 UTC de terça-feira.
O envenenamento de endereços tira proveito da forma como as carteiras abreviam endereços longos. Em vez de exibir todos os 42 caracteres, uma carteira mostra algo como 0x6D90…2E48.
Os invasores geram milhões de endereços personalizados até que um deles corresponda aos primeiros e últimos caracteres do endereço de contato verdadeiro de um alvo.
Em seguida, enviam poeira ou uma transação de valor zero, inserindo o endereço falso no histórico recente da vítima. Se o usuário copiá-lo para o próximo pagamento, enviará o dinheiro ao invasor.
As transferências de Ethereum não podem ser revertidas.
Em dezembro de 2025, um trader perdeu cerca de US$ 50 milhões em USDT depois que um script envenenou o histórico logo após uma transação de teste de US$ 50.
Em janeiro de 2026, uma vítima enviou 4.556 ETH (US$ 12,25 milhões) para um endereço controlado por um invasor. Outra vítima perdeu US$ 600.000 em fevereiro.
Segundo o Cryptopolitan, há mais de um milhão de tentativas de envenenamento por dia na Ethereum. Em janeiro, o Citi alertou que o spam estava inflando os números recordes de transações da Ethereum, sendo que a maioria das transferências valia menos de US$ 1.
Se você está lendo isto, já está um passo à frente. Continue assim com a nossa newsletter.