Existe uma vulnerabilidade de “escape da sandbox” no iOS 27.2
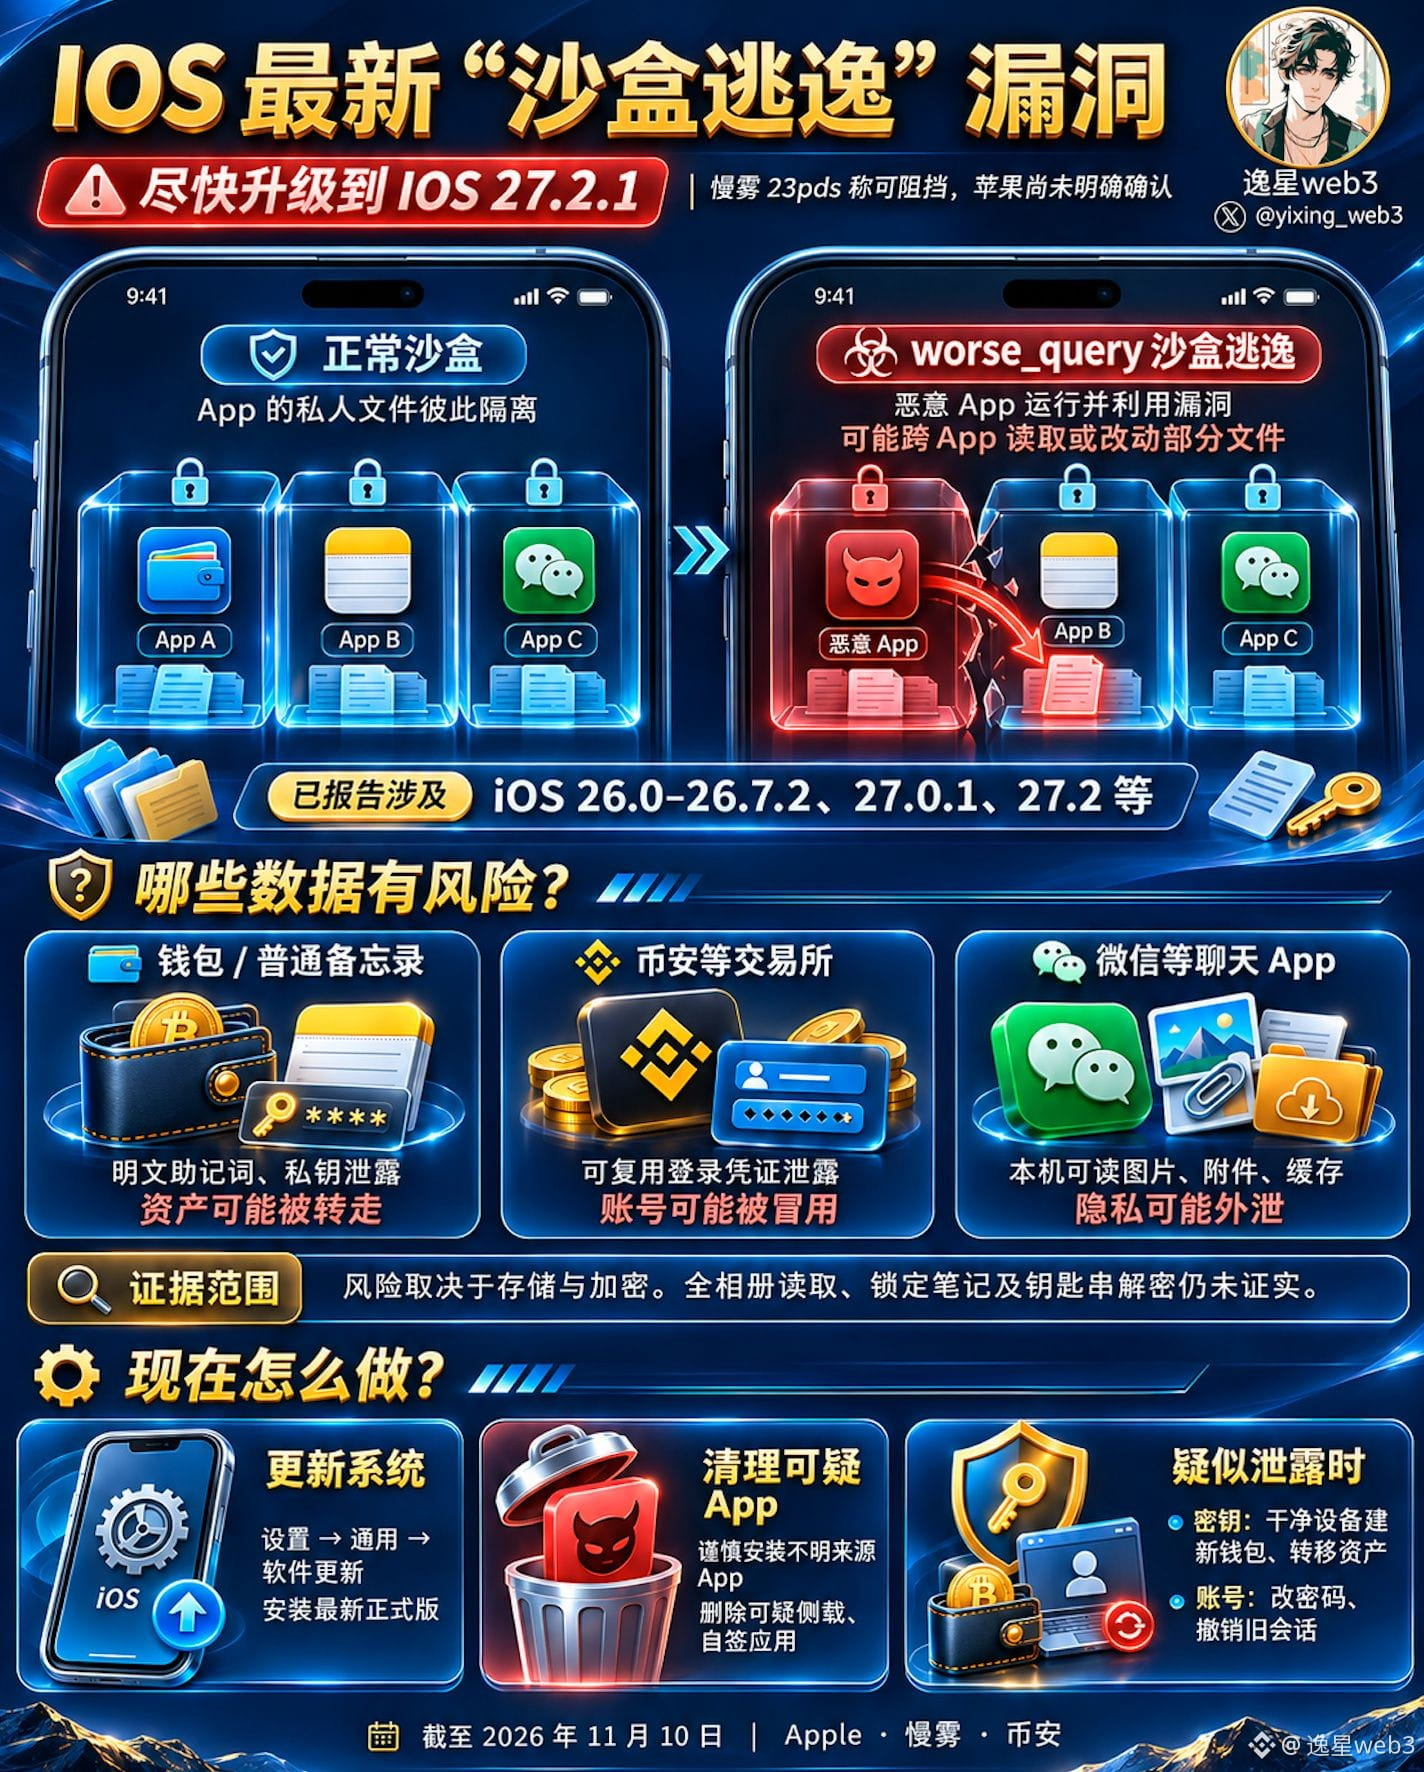
⚠️ Atualize para o iOS 27.2.1 o quanto antes
Em condições normais, os dados dos diferentes aplicativos no iOS ficam isolados.
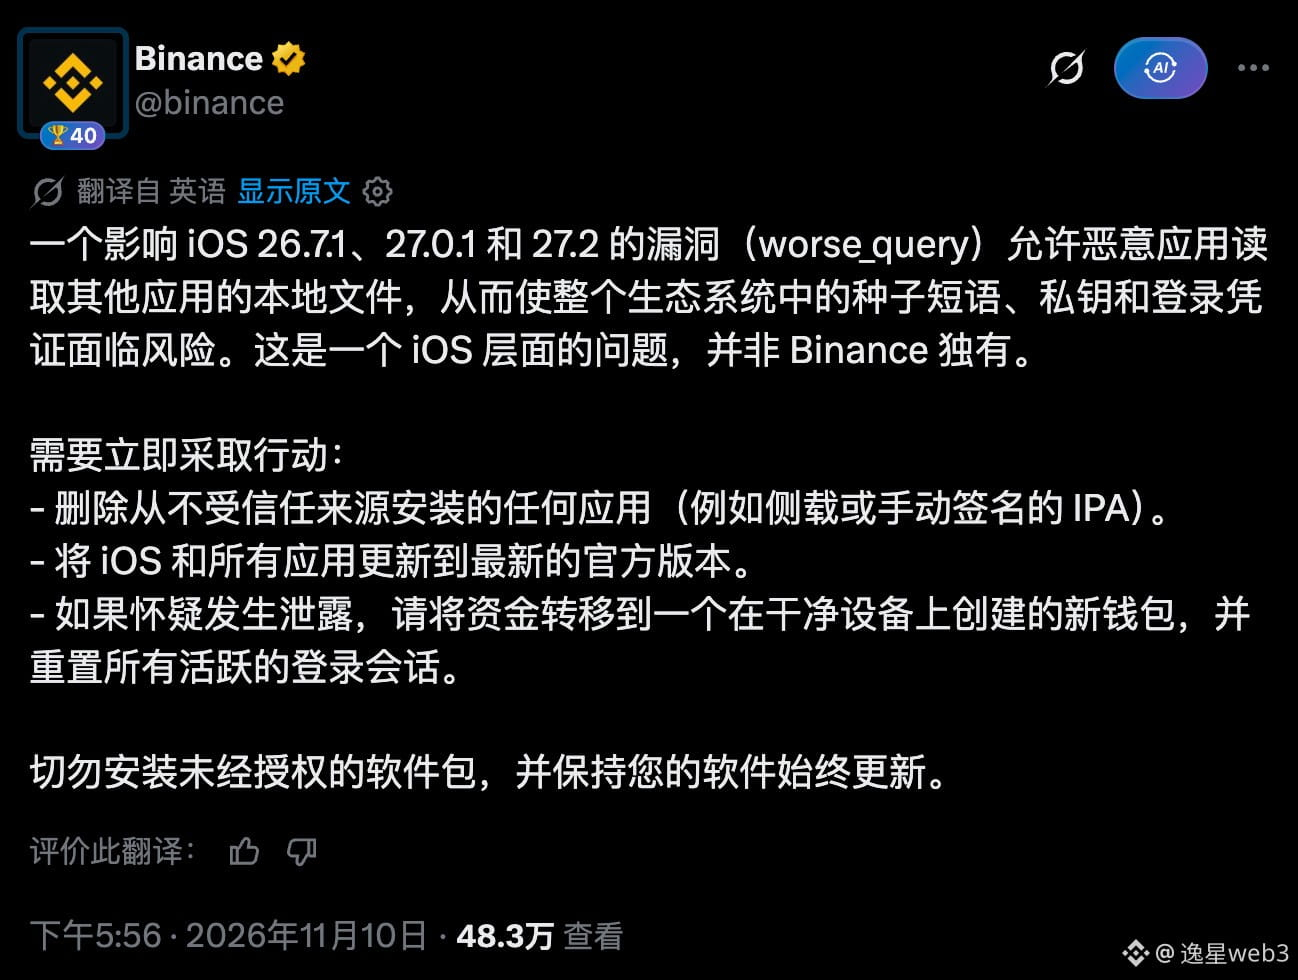
A vulnerabilidade worse_query pode permitir que aplicativos maliciosos leiam os dados de outros aplicativos, colocando em risco as chaves privadas de carteiras e as credenciais de login.
Essa vulnerabilidade é de gravidade média a alta (um pouco menos grave que o incidente FomoPeek de setembro).
O risco existe apenas se você tiver baixado aplicativos de fontes desconhecidas (como por sideload ou por meio de arquivos IPA assinados manualmente).
Até o momento (10 de novembro), a Apple não publicou nenhuma declaração oficial sobre a worse_query.
A SlowMist informa que a atualização de segurança do iOS 27.2.1 corrigiu a vulnerabilidade.
🟢 Recomendações:
1️⃣ Atualize para o iOS 27.2.1 o quanto antes
2️⃣ Não baixe aplicativos de fontes desconhecidas
3️⃣ Exclua aplicativos suspeitos e transfira os fundos de carteiras que possam ter sido expostas
#安全漏洞
⚠️ Atualize para o iOS 27.2.1 o quanto antes
Em condições normais, os dados dos diferentes aplicativos no iOS ficam isolados.
A vulnerabilidade worse_query pode permitir que aplicativos maliciosos leiam os dados de outros aplicativos, colocando em risco as chaves privadas de carteiras e as credenciais de login.
Essa vulnerabilidade é de gravidade média a alta (um pouco menos grave que o incidente FomoPeek de setembro).
O risco existe apenas se você tiver baixado aplicativos de fontes desconhecidas (como por sideload ou por meio de arquivos IPA assinados manualmente).
Até o momento (10 de novembro), a Apple não publicou nenhuma declaração oficial sobre a worse_query.
A SlowMist informa que a atualização de segurança do iOS 27.2.1 corrigiu a vulnerabilidade.
🟢 Recomendações:
1️⃣ Atualize para o iOS 27.2.1 o quanto antes
2️⃣ Não baixe aplicativos de fontes desconhecidas
3️⃣ Exclua aplicativos suspeitos e transfira os fundos de carteiras que possam ter sido expostas
#安全漏洞