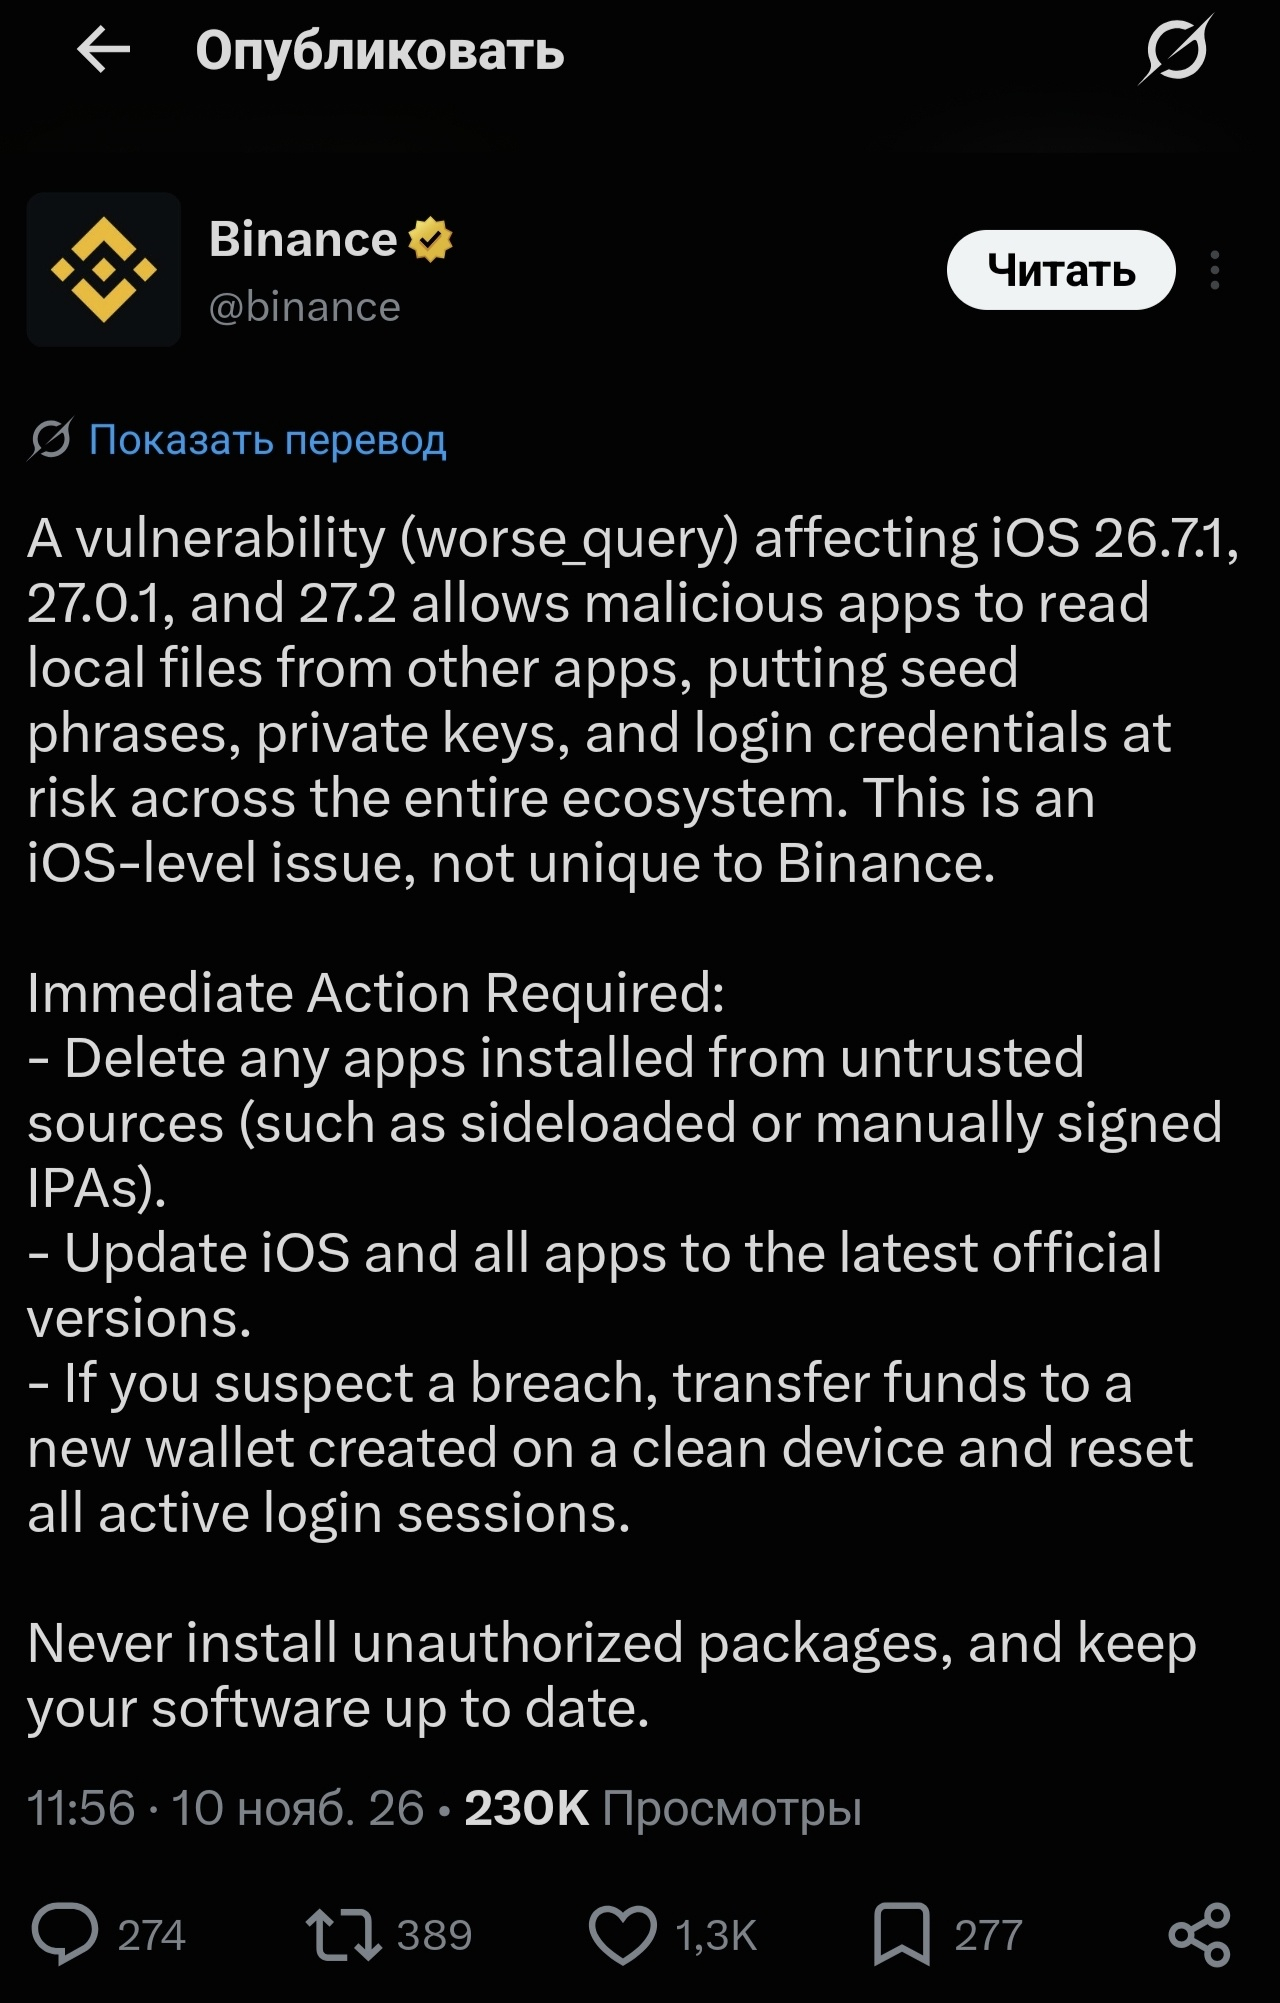
Especialistas em cibersegurança da SlowMist (em particular, o diretor de segurança 23pds) confirmaram os detalhes técnicos desta vulnerabilidade:
Qual é o problema?
Isto é uma fuga da sandbox (Sandbox Escape): no iOS, as aplicações são isoladas umas das outras e não podem aceder às pastas umas das outras. A vulnerabilidade com o nome de código worse_query quebra esse isolamento.
Como funciona o ataque: Se um malware chegar ao dispositivo, ele poderá contornar as proteções do sistema operacional e ler diretamente os arquivos locais (contêineres) de outros aplicativos.
O que está em risco: Se carteiras ou aplicativos de criptomoedas armazenarem suas frases-semente, chaves privadas, logins ou o cache do WebView localmente no dispositivo em texto simples (sem criptografia), um aplicativo malicioso poderá copiá-los.
O principal: não há invasão automática
A vulnerabilidade, por si só, não rouba dinheiro. Para que o gatilho seja acionado, o usuário precisa instalar um aplicativo malicioso por conta própria. Isso costuma acontecer por meio de jogos não oficiais, softwares piratas ou da instalação de arquivos IPA de terceiros fora da App Store (sideloading).