Uma antiga carteira Ethereum, inativa desde o lançamento da rede em 2015, transferiu com sucesso US$ 4,6 milhões, ignorando um ataque relâmpago de golpistas.
Detalhes do incidente ocorrido na segunda-feira:
-Ativação da lenda: A carteira recebeu suas primeiras moedas ainda no bloco gênese do Ethereum, em julho de 2015. Ela permaneceu inativa por mais de 11 anos, até que o proprietário enviou um pagamento de teste de 0,05 ETH.
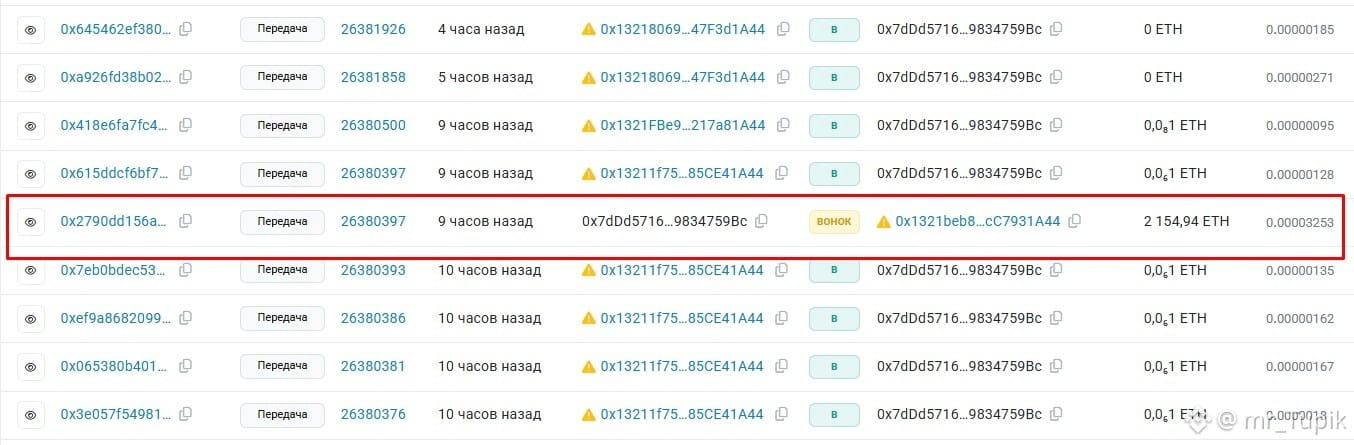
-Ataque em três minutos: Apenas três minutos após o teste, bots automatizados de golpistas detectaram a atividade e começaram um ataque de «envenenamento de endereço» (address poisoning).
-A essência da armadilha: Os criminosos criaram endereços falsos cujos primeiros e últimos caracteres correspondiam perfeitamente aos da carteira destinatária e bombardearam a vítima com microtransações. A aposta era que, ao enviar o valor principal, o proprietário simplesmente copiaria um endereço parecido do histórico recente de transações.
-Vigilância impecável: O proprietário da carteira foi extremamente cauteloso, verificou as transações novamente e, 38 minutos após o teste, enviou o valor total — 2 154,94 ETH (~US$ 4,6 milhões) — para o endereço correto.
Esse golpe é generalizado, por isso a rede Ethereum está repleta de transferências de spam de valor irrisório feitas por bots.
Detalhes do incidente ocorrido na segunda-feira:
-Ativação da lenda: A carteira recebeu suas primeiras moedas ainda no bloco gênese do Ethereum, em julho de 2015. Ela permaneceu inativa por mais de 11 anos, até que o proprietário enviou um pagamento de teste de 0,05 ETH.
-Ataque em três minutos: Apenas três minutos após o teste, bots automatizados de golpistas detectaram a atividade e começaram um ataque de «envenenamento de endereço» (address poisoning).
-A essência da armadilha: Os criminosos criaram endereços falsos cujos primeiros e últimos caracteres correspondiam perfeitamente aos da carteira destinatária e bombardearam a vítima com microtransações. A aposta era que, ao enviar o valor principal, o proprietário simplesmente copiaria um endereço parecido do histórico recente de transações.
-Vigilância impecável: O proprietário da carteira foi extremamente cauteloso, verificou as transações novamente e, 38 minutos após o teste, enviou o valor total — 2 154,94 ETH (~US$ 4,6 milhões) — para o endereço correto.
Esse golpe é generalizado, por isso a rede Ethereum está repleta de transferências de spam de valor irrisório feitas por bots.