Se aparecer na carteira um registo de uma transação que faça pensar «acho que já transferi fundos para este endereço», não se apresse a copiá-lo. O envenenamento de endereços, como o associado a $ETH , explora um hábito muito específico: muitas carteiras mostram os endereços 0x abreviados e, como os utilizadores só olham para o início e o fim, deixam as dezenas de caracteres do meio ao acaso.
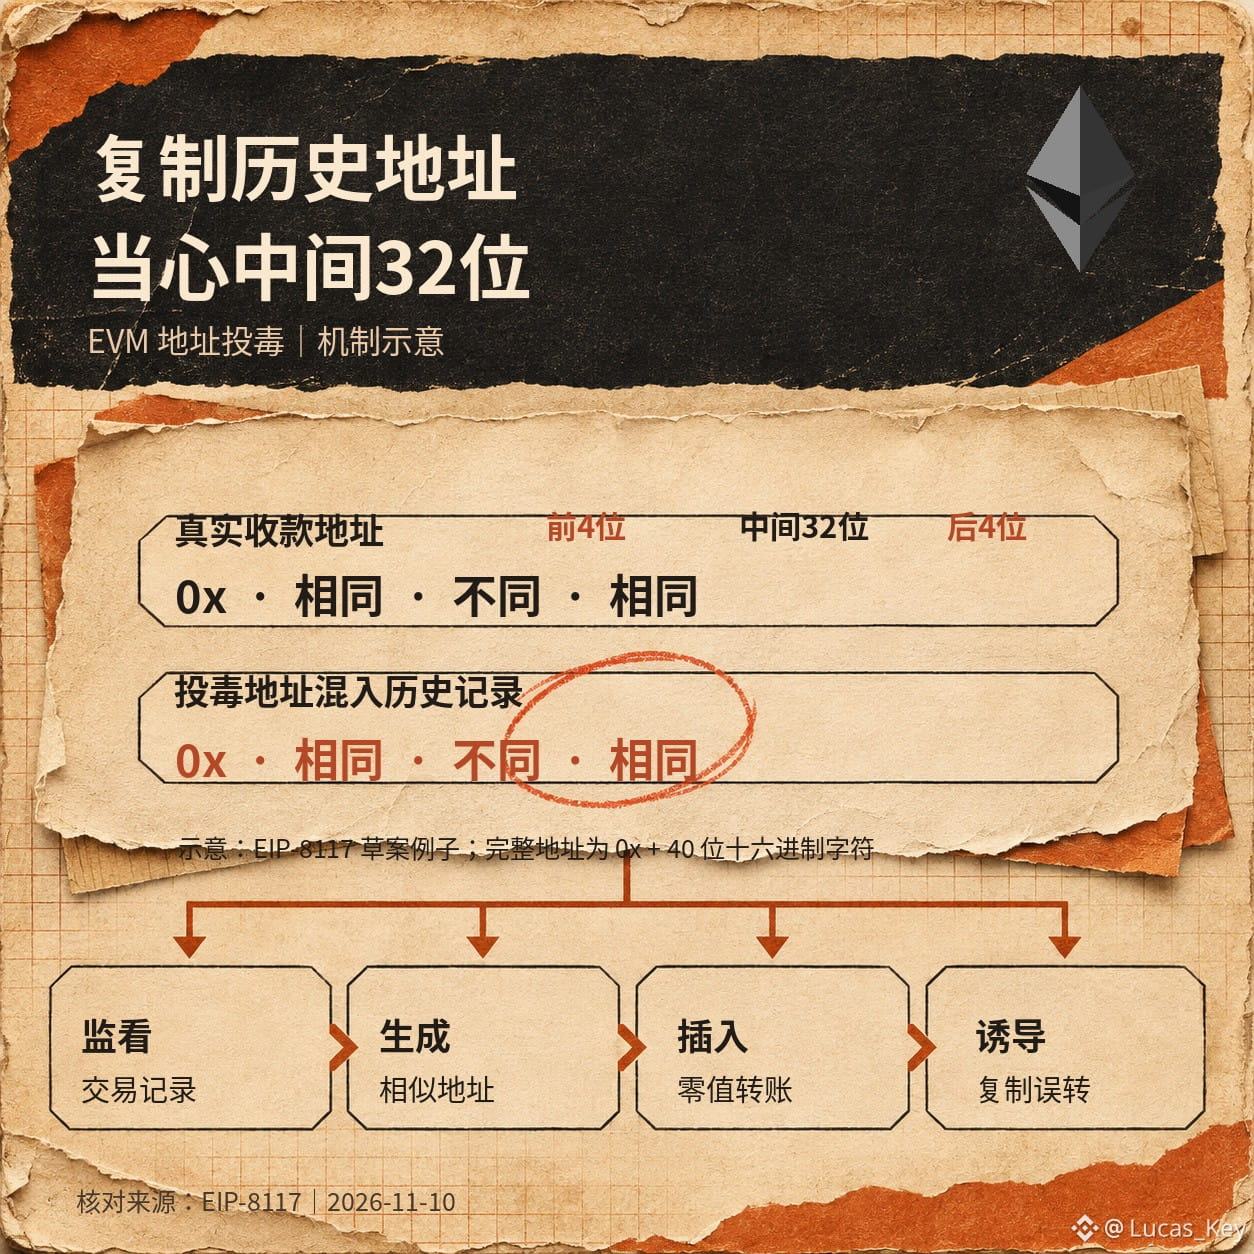
O projeto EIP-8117 do Ethereum apresenta um exemplo claro: um endereço EVM completo é composto por 0x seguido de 40 caracteres hexadecimais; os primeiros 4 e os últimos 4 caracteres do endereço verdadeiro e do endereço do atacante são iguais, mas os 32 caracteres do meio são diferentes. Primeiro, o atacante observa o histórico de transações e gera um endereço semelhante; depois, insere-o na lista do histórico através de uma transferência de valor zero. O risco surge na transferência seguinte: alguém copia da lista um endereço de destinatário que parece familiar, mas é diferente. O projeto debate melhorias na forma de apresentação; isso não significa que as carteiras já tenham adotado amplamente essa proteção.
A BNB Smart Chain, associada a $BNB , e a Polygon PoS, associada a $POL , usam ambas o ecossistema EVM, pelo que o hábito de ler endereços 0x abreviados também se mantém nessas redes. As operações entre redes exigem uma verificação adicional: além de confirmar o endereço, é preciso confirmar a rede e o ativo. A opção mais segura é obter novamente o endereço completo do destinatário através de uma fonte de confiança e verificar todos os caracteres, a rede e a moeda; antes de transferir um valor elevado, faça primeiro um teste com um valor pequeno. O histórico apenas comprova que existe um registo na blockchain; não garante a identidade do destinatário.
Fontes: projeto EIP-8117 e documentação oficial da BNB Chain e da Polygon; verificado em 10 de novembro de 2026. Aviso de risco: as transferências geralmente não podem ser revertidas; um envio incorreto pode resultar na perda permanente dos ativos.
O projeto EIP-8117 do Ethereum apresenta um exemplo claro: um endereço EVM completo é composto por 0x seguido de 40 caracteres hexadecimais; os primeiros 4 e os últimos 4 caracteres do endereço verdadeiro e do endereço do atacante são iguais, mas os 32 caracteres do meio são diferentes. Primeiro, o atacante observa o histórico de transações e gera um endereço semelhante; depois, insere-o na lista do histórico através de uma transferência de valor zero. O risco surge na transferência seguinte: alguém copia da lista um endereço de destinatário que parece familiar, mas é diferente. O projeto debate melhorias na forma de apresentação; isso não significa que as carteiras já tenham adotado amplamente essa proteção.
A BNB Smart Chain, associada a $BNB , e a Polygon PoS, associada a $POL , usam ambas o ecossistema EVM, pelo que o hábito de ler endereços 0x abreviados também se mantém nessas redes. As operações entre redes exigem uma verificação adicional: além de confirmar o endereço, é preciso confirmar a rede e o ativo. A opção mais segura é obter novamente o endereço completo do destinatário através de uma fonte de confiança e verificar todos os caracteres, a rede e a moeda; antes de transferir um valor elevado, faça primeiro um teste com um valor pequeno. O histórico apenas comprova que existe um registo na blockchain; não garante a identidade do destinatário.
Fontes: projeto EIP-8117 e documentação oficial da BNB Chain e da Polygon; verificado em 10 de novembro de 2026. Aviso de risco: as transferências geralmente não podem ser revertidas; um envio incorreto pode resultar na perda permanente dos ativos.