
Esta atualização corrige uma vulnerabilidade, mas deixa outra totalmente exposta. Tenha cuidado.
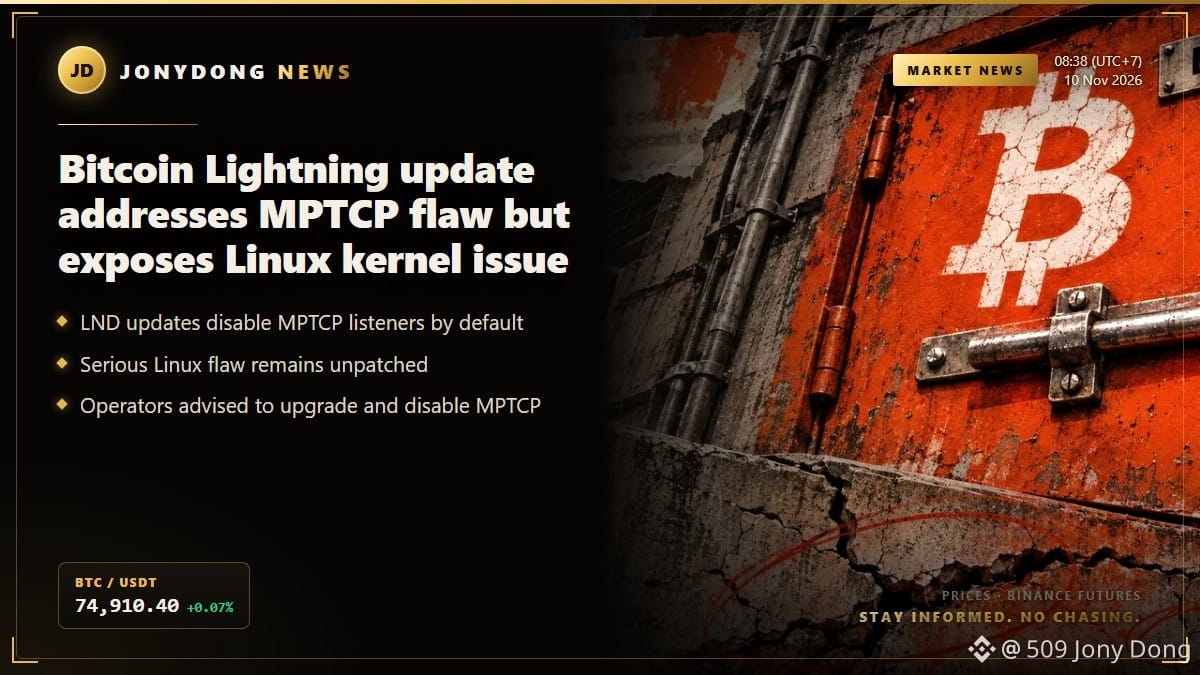
Atualização do Bitcoin Lightning corrige falha no MPTCP, mas expõe problema no kernel do Linux
Os operadores do Bitcoin Lightning enfrentam um dilema de segurança após as atualizações mais recentes do LND. As novas versões, v0.20.7-beta e v0.21.6-beta, desativaram por padrão os listeners de Multipath TCP (MPTCP), fechando uma das vias de vulnerabilidade. No entanto, uma falha grave no kernel do Linux continua sem correção, o que pode deixar os operadores expostos.
O problema no kernel envolve a exploração de memória liberada durante o tratamento de conexões TCP IPv4, e a Ubuntu atribuiu a ele uma pontuação CVSS grave de 9,8. Embora a atualização do LND corrija uma via específica relacionada aos listeners de MPTCP, ela não elimina o risco representado por outros serviços expostos na mesma máquina. Isso significa que um sistema sem correções ainda pode estar vulnerável.
Os operadores são aconselhados a atualizar o aplicativo LND, desativar o MPTCP em seus hosts e ficar atentos aos patches do kernel disponibilizados por suas distribuições. As orientações incluem comandos específicos para garantir que as configurações sejam aplicadas corretamente. É importante que os operadores adotem essas medidas à medida que o cenário de segurança continua evoluindo, afetando a confiança e a funcionalidade da Rede Lightning do Bitcoin.
$BTC
#Security #CryptoNews
Atualização do Bitcoin Lightning corrige falha no MPTCP, mas expõe problema no kernel do Linux
Os operadores do Bitcoin Lightning enfrentam um dilema de segurança após as atualizações mais recentes do LND. As novas versões, v0.20.7-beta e v0.21.6-beta, desativaram por padrão os listeners de Multipath TCP (MPTCP), fechando uma das vias de vulnerabilidade. No entanto, uma falha grave no kernel do Linux continua sem correção, o que pode deixar os operadores expostos.
O problema no kernel envolve a exploração de memória liberada durante o tratamento de conexões TCP IPv4, e a Ubuntu atribuiu a ele uma pontuação CVSS grave de 9,8. Embora a atualização do LND corrija uma via específica relacionada aos listeners de MPTCP, ela não elimina o risco representado por outros serviços expostos na mesma máquina. Isso significa que um sistema sem correções ainda pode estar vulnerável.
Os operadores são aconselhados a atualizar o aplicativo LND, desativar o MPTCP em seus hosts e ficar atentos aos patches do kernel disponibilizados por suas distribuições. As orientações incluem comandos específicos para garantir que as configurações sejam aplicadas corretamente. É importante que os operadores adotem essas medidas à medida que o cenário de segurança continua evoluindo, afetando a confiança e a funcionalidade da Rede Lightning do Bitcoin.
$BTC
#Security #CryptoNews