🛸 ARQUIVO DO CASO #370
CARTEIRAS DE CRIPTOMOEDAS COM LOGIN DO GOOGLE EXPOSTAS.
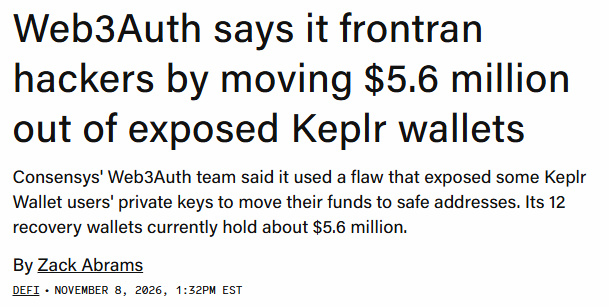
Uma falha de segurança no Web3Auth expôs chaves privadas vinculadas a algumas carteiras Keplr criadas por meio do login do Google ou da Apple.
A Web3Auth afirma ter transferido aproximadamente US$ 5,6 milhões para carteiras de recuperação, a fim de proteger os fundos vulneráveis.
Carteiras com frase de recuperação e carteiras de hardware não foram afetadas.
Será que a praticidade do login em carteiras está criando um risco de segurança oculto?
CARTEIRAS DE CRIPTOMOEDAS COM LOGIN DO GOOGLE EXPOSTAS.
Uma falha de segurança no Web3Auth expôs chaves privadas vinculadas a algumas carteiras Keplr criadas por meio do login do Google ou da Apple.
A Web3Auth afirma ter transferido aproximadamente US$ 5,6 milhões para carteiras de recuperação, a fim de proteger os fundos vulneráveis.
Carteiras com frase de recuperação e carteiras de hardware não foram afetadas.
Será que a praticidade do login em carteiras está criando um risco de segurança oculto?