
Continuação do roubo de 6,3 bilhões da Binance: quando hackers transformam “entrevistas de emprego” em armas
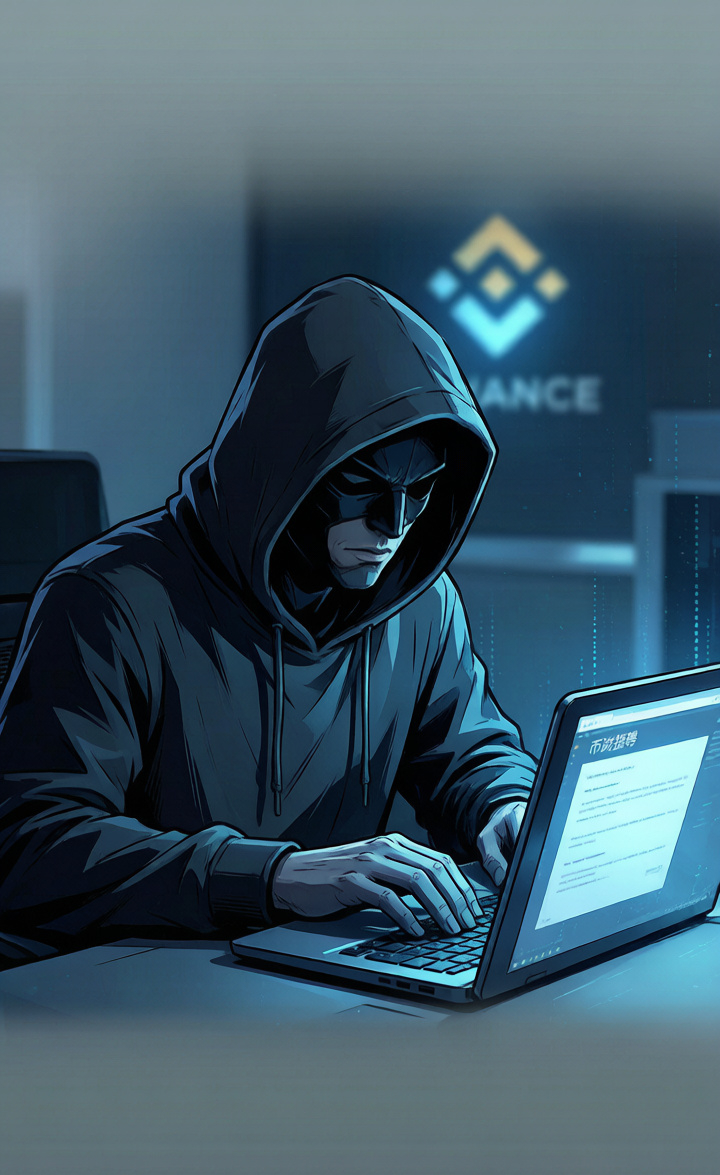
Este roubo de 6,3 bilhões, que chocou o setor, está revelando um dos episódios mais absurdos da segurança Web3: os hackers não tentaram quebrar as chaves privadas à força, mas recorreram à “infiltração no ambiente de trabalho”.
Segundo as investigações preliminares, os invasores enviaram arquivos maliciosos a funcionários de operações e manutenção da Binance, sob o disfarce de entrevistas de emprego falsas. Assim, conseguiram invadir os sistemas internos e sequestrar uma ferramenta de IA usada para auxiliar na assinatura de transações, assumindo por fim o controle de ativos em várias blockchains.
Ainda mais assustadores são os rastros deixados na blockchain: os fundos roubados foram transferidos por meio de uma autorização “legítima”, usando o padrão EIP-7702. Isso significa que os hackers não precisaram quebrar nada à força; bastou obter a “chave” por meio de engenharia social para fazer os contratos inteligentes “liberarem” os ativos por vontade própria. Não se trata apenas de uma falha técnica, mas também de um colapso da natureza humana.
No entanto, as crises muitas vezes são catalisadoras da evolução. Changpeng Zhao ativou rapidamente o fundo SAFU para cobrir integralmente as perdas, reafirmando o compromisso de responsabilidade de uma plataforma madura. Já a expressão de “sobrancelhas franzidas” de Elon Musk na plataforma X, em vez de ser vista como pessimismo, pode ser interpretada como uma expectativa de que o setor passe por uma purificação dolorosa.
Cada ataque à segurança pressiona o setor a implementar defesas de IA mais robustas e arquiteturas de confiança zero. Quando os hackers transformam entrevistas em armas, o mundo cripto acabará forjando escudos mais inteligentes. A escuridão pode até tardar a passar, mas a luz da capacidade de autorregeneração da blockchain nunca deixa de brilhar. #币安黑客攻击
Este roubo de 6,3 bilhões, que chocou o setor, está revelando um dos episódios mais absurdos da segurança Web3: os hackers não tentaram quebrar as chaves privadas à força, mas recorreram à “infiltração no ambiente de trabalho”.
Segundo as investigações preliminares, os invasores enviaram arquivos maliciosos a funcionários de operações e manutenção da Binance, sob o disfarce de entrevistas de emprego falsas. Assim, conseguiram invadir os sistemas internos e sequestrar uma ferramenta de IA usada para auxiliar na assinatura de transações, assumindo por fim o controle de ativos em várias blockchains.
Ainda mais assustadores são os rastros deixados na blockchain: os fundos roubados foram transferidos por meio de uma autorização “legítima”, usando o padrão EIP-7702. Isso significa que os hackers não precisaram quebrar nada à força; bastou obter a “chave” por meio de engenharia social para fazer os contratos inteligentes “liberarem” os ativos por vontade própria. Não se trata apenas de uma falha técnica, mas também de um colapso da natureza humana.
No entanto, as crises muitas vezes são catalisadoras da evolução. Changpeng Zhao ativou rapidamente o fundo SAFU para cobrir integralmente as perdas, reafirmando o compromisso de responsabilidade de uma plataforma madura. Já a expressão de “sobrancelhas franzidas” de Elon Musk na plataforma X, em vez de ser vista como pessimismo, pode ser interpretada como uma expectativa de que o setor passe por uma purificação dolorosa.
Cada ataque à segurança pressiona o setor a implementar defesas de IA mais robustas e arquiteturas de confiança zero. Quando os hackers transformam entrevistas em armas, o mundo cripto acabará forjando escudos mais inteligentes. A escuridão pode até tardar a passar, mas a luz da capacidade de autorregeneração da blockchain nunca deixa de brilhar. #币安黑客攻击