⚠️Keplr: A vulnerabilidade além da carteira
#keplradvisessocialloginuserstotransferassets
Uma carteira de criptomoedas pode ser comprometida mesmo quando o próprio aplicativo da carteira não foi invadido.
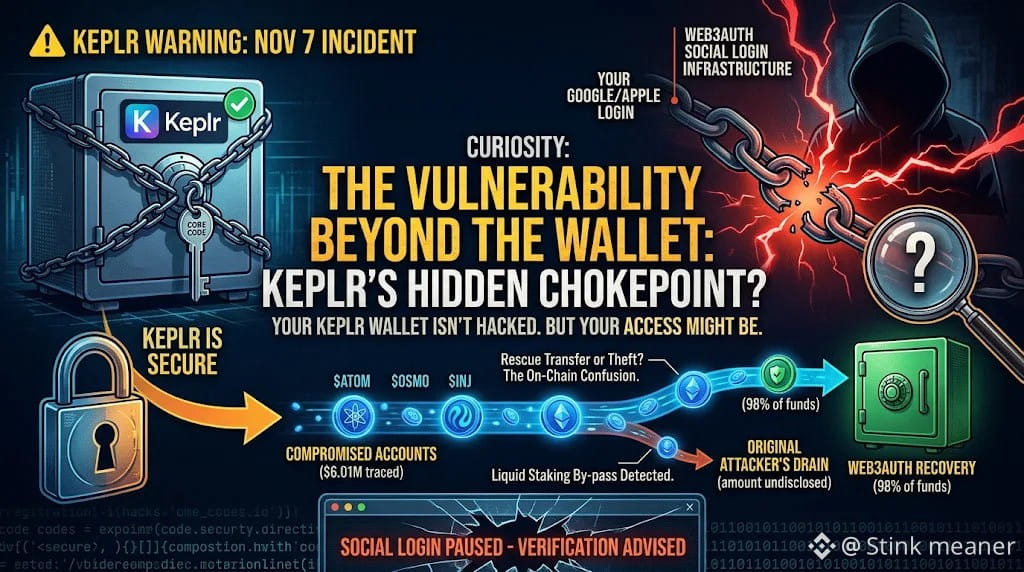
O alerta da Keplr de 7 de novembro envolvia contas criadas por meio do login do Google ou da Apple. O problema foi atribuído à Web3Auth, a infraestrutura externa que fornece esse sistema de login — e não a uma falha recém-descoberta no código principal da carteira Keplr.
A Keplr pausou o login por redes sociais e orientou os usuários afetados a não depositarem mais fundos nem importarem suas contas novamente. A empresa afirma que contas protegidas por frase de recuperação e carteiras físicas não fazem parte do grupo afetado.
Os números on-chain precisam ser interpretados com cuidado. A Bitquery rastreou pelo menos US$ 6,01 milhões em ativos transferidos de contas vulneráveis para endereços posteriormente identificados pela Web3Auth como carteiras de recuperação.
Isso não significa que US$ 6 milhões tenham sido comprovadamente roubados. A Web3Auth afirma que as transferências fizeram parte dos esforços para proteger os fundos em carteiras expostas. O valor efetivamente levado pelo invasor original não foi divulgado.
Um detalhe que passou despercebido: alguns ATOM em staking foram movimentados usando tokens de participação em staking líquido, evitando a espera habitual de 21 dias associada ao unstaking direto.
Portanto, um login comprometido pode afetar ativos em várias blockchains conectadas — e transferências de resgate podem parecer roubos on-chain.
Siga apenas as instruções oficiais da Keplr e da Web3Auth. Ignore ofertas de recuperação não solicitadas.
Isto não é aconselhamento financeiro.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq
#keplradvisessocialloginuserstotransferassets
Uma carteira de criptomoedas pode ser comprometida mesmo quando o próprio aplicativo da carteira não foi invadido.
O alerta da Keplr de 7 de novembro envolvia contas criadas por meio do login do Google ou da Apple. O problema foi atribuído à Web3Auth, a infraestrutura externa que fornece esse sistema de login — e não a uma falha recém-descoberta no código principal da carteira Keplr.
A Keplr pausou o login por redes sociais e orientou os usuários afetados a não depositarem mais fundos nem importarem suas contas novamente. A empresa afirma que contas protegidas por frase de recuperação e carteiras físicas não fazem parte do grupo afetado.
Os números on-chain precisam ser interpretados com cuidado. A Bitquery rastreou pelo menos US$ 6,01 milhões em ativos transferidos de contas vulneráveis para endereços posteriormente identificados pela Web3Auth como carteiras de recuperação.
Isso não significa que US$ 6 milhões tenham sido comprovadamente roubados. A Web3Auth afirma que as transferências fizeram parte dos esforços para proteger os fundos em carteiras expostas. O valor efetivamente levado pelo invasor original não foi divulgado.
Um detalhe que passou despercebido: alguns ATOM em staking foram movimentados usando tokens de participação em staking líquido, evitando a espera habitual de 21 dias associada ao unstaking direto.
Portanto, um login comprometido pode afetar ativos em várias blockchains conectadas — e transferências de resgate podem parecer roubos on-chain.
Siga apenas as instruções oficiais da Keplr e da Web3Auth. Ignore ofertas de recuperação não solicitadas.
Isto não é aconselhamento financeiro.
$ATOM $OSMO $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #AnthropicRejectsIPODelayValuationinQuestion #TradFiForBeginners #AIChipSlumpNasdaq