Depois de perder US$ 665 mil, este velho protocolo de 2020 terminou diretamente com seus usuários!
Vamos direto ao ponto: já li dezenas de comunicados após ataques hackers — alguns culpam os outros, outros fazem promessas vazias, e há também os que fingem que nada aconteceu. Um caso como o da ACryptoS, que foi tão direto, é o primeiro que vejo.
Hoje de manhã, o antigo protocolo de agregação de rendimentos DeFi ACryptoS revelou que seus cofres foram atacados: em 5 blockchains, 77 cofres, as perdas totalizaram cerca de US$ 665 mil (o valor exato divulgado pela SlowMist foi de US$ 665.429).
A vulnerabilidade em si era absurdamente simples: a função depositMulti do contrato não validava as entradas. Bastava o invasor depositar uma quantidade mínima de tokens para cunhar a maior parte das cotas do cofre e, depois, sacar o dinheiro dos outros. O protocolo foi lançado em 2020, e a documentação ainda diz: «Desde o lançamento, nunca houve exploração de uma vulnerabilidade no código». Seis anos sem perder a invencibilidade — até cair por causa de uma validação que ficou pela metade.
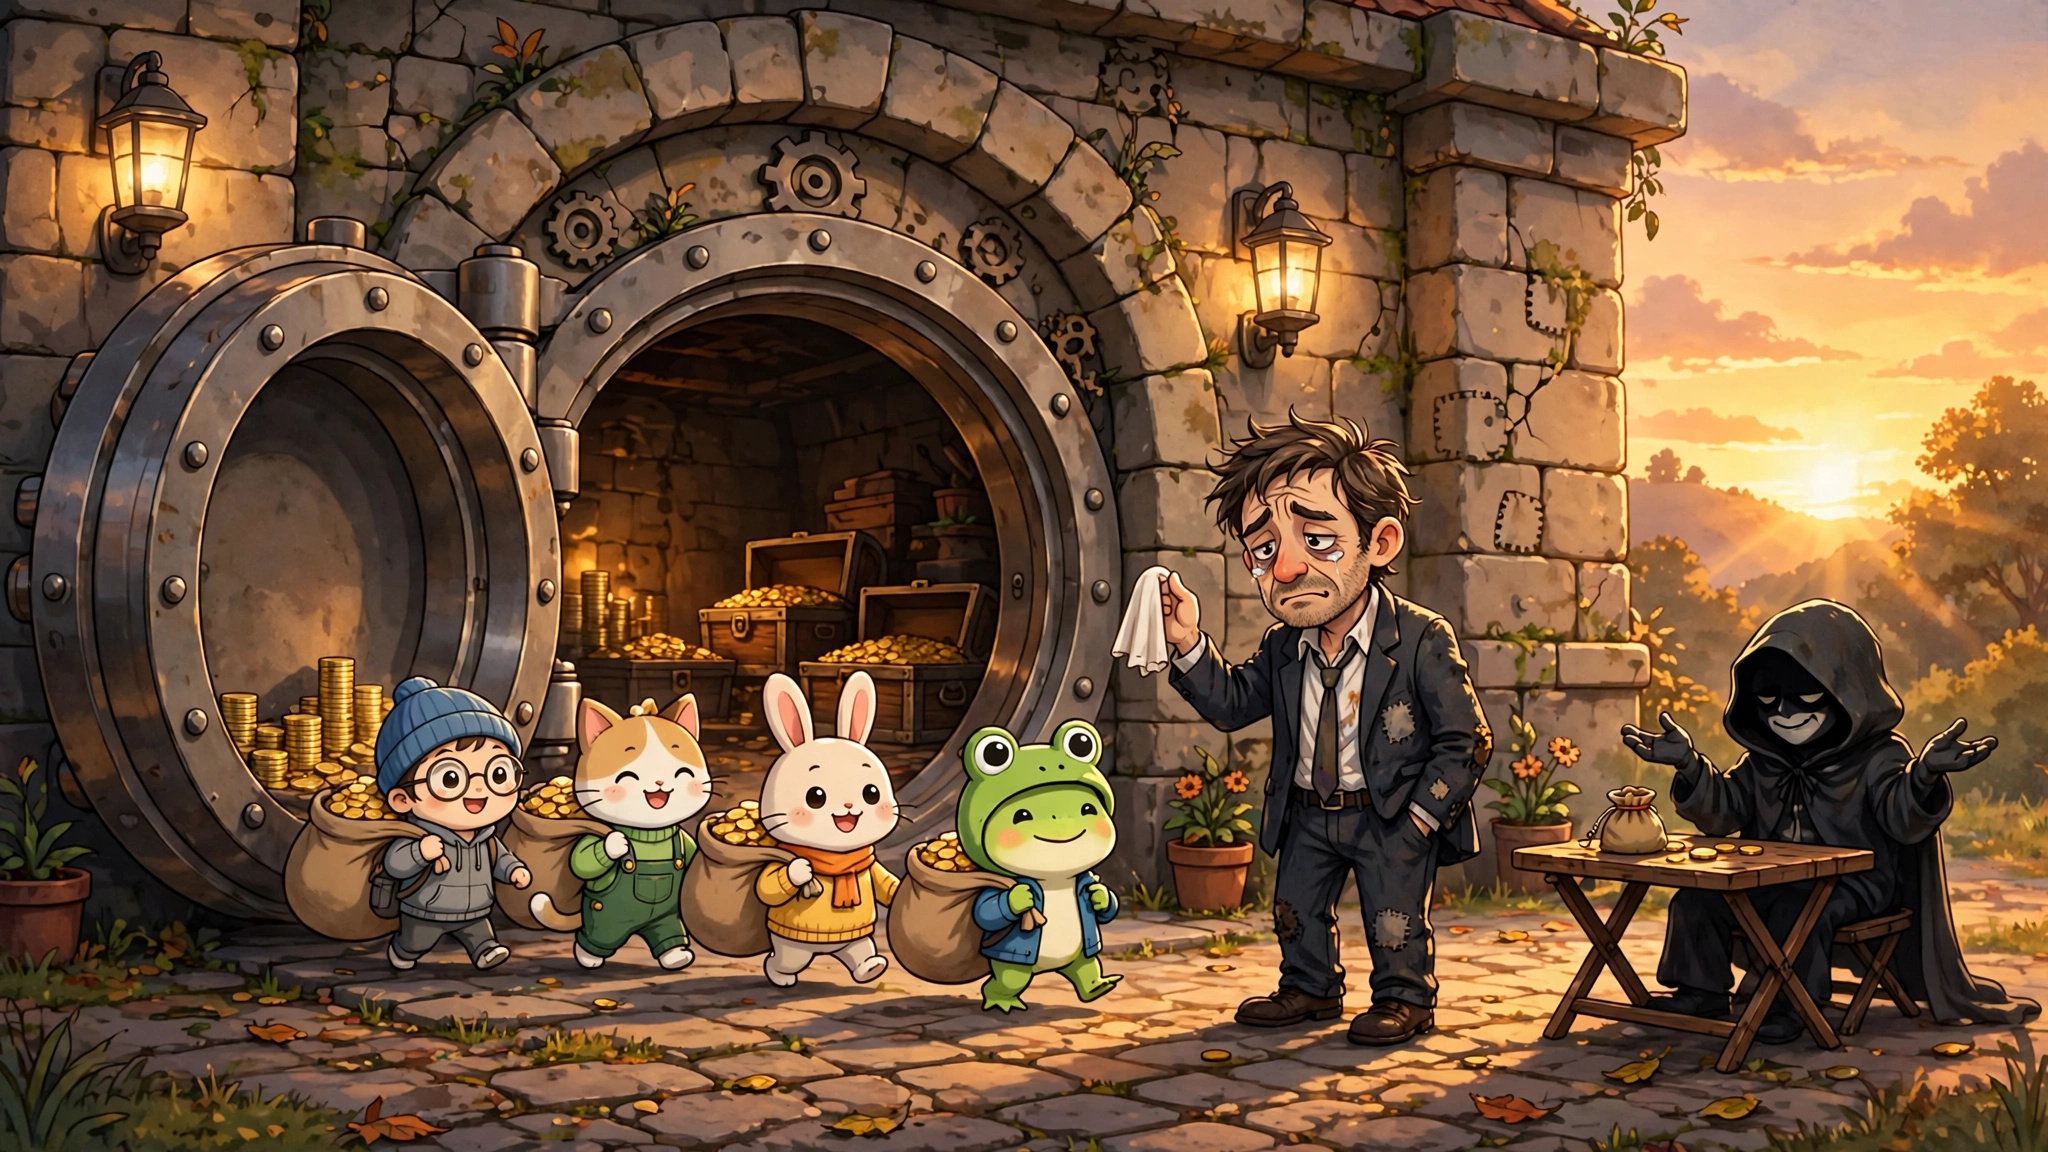
Mas o que realmente fez esse caso ganhar repercussão foi o que a equipe fez em seguida: os depósitos foram desativados, mas os saques continuam abertos; os fundos roubados já foram transferidos, e a equipe fez uma proposta ao invasor: devolva o dinheiro e fique com 10% como recompensa, cerca de US$ 66,5 mil. E o comunicado diz claramente: a equipe não tem mais recursos para continuar a manutenção, o projeto encerrará as operações e os usuários devem retirar seus ativos o quanto antes.
Esse comunicado foi mais sincero do que minha mensagem de término: «Não consigo mais. Vá embora, leve suas coisas e não olhe para trás». Nada de «estamos fazendo todo o possível para recuperar os fundos», nada de «por favor, nos dê mais um pouco de tempo» — nem se deram ao trabalho de fazer promessas vazias.
O mais surreal são esses 10%: em muitos ataques, a equipe do projeto demora para liberar os saques e usa o dinheiro de novos usuários para tapar os buracos antigos; aqui, a ordem foi invertida — primeiro abriram as portas para os usuários retirarem o dinheiro e, depois, sentaram-se à mesa de negociação com o hacker para discutir a «comissão». O mundo DeFi é surreal assim; às vezes, os hackers têm mais senso de compromisso do que a equipe do projeto.
US$ 665 mil não é uma quantia enorme, mas quem morreu foi um protocolo que durou seis anos. O que escreveu seu desfecho não foi o hacker, mas a frase «não temos mais recursos». Se você ainda deixa seu dinheiro dormindo em cofres de rendimento por aí, dê uma olhada na sua posição esta noite — há portas que se fecham sem aviso.
$ETH $BNB
Vamos direto ao ponto: já li dezenas de comunicados após ataques hackers — alguns culpam os outros, outros fazem promessas vazias, e há também os que fingem que nada aconteceu. Um caso como o da ACryptoS, que foi tão direto, é o primeiro que vejo.
Hoje de manhã, o antigo protocolo de agregação de rendimentos DeFi ACryptoS revelou que seus cofres foram atacados: em 5 blockchains, 77 cofres, as perdas totalizaram cerca de US$ 665 mil (o valor exato divulgado pela SlowMist foi de US$ 665.429).
A vulnerabilidade em si era absurdamente simples: a função depositMulti do contrato não validava as entradas. Bastava o invasor depositar uma quantidade mínima de tokens para cunhar a maior parte das cotas do cofre e, depois, sacar o dinheiro dos outros. O protocolo foi lançado em 2020, e a documentação ainda diz: «Desde o lançamento, nunca houve exploração de uma vulnerabilidade no código». Seis anos sem perder a invencibilidade — até cair por causa de uma validação que ficou pela metade.
Mas o que realmente fez esse caso ganhar repercussão foi o que a equipe fez em seguida: os depósitos foram desativados, mas os saques continuam abertos; os fundos roubados já foram transferidos, e a equipe fez uma proposta ao invasor: devolva o dinheiro e fique com 10% como recompensa, cerca de US$ 66,5 mil. E o comunicado diz claramente: a equipe não tem mais recursos para continuar a manutenção, o projeto encerrará as operações e os usuários devem retirar seus ativos o quanto antes.
Esse comunicado foi mais sincero do que minha mensagem de término: «Não consigo mais. Vá embora, leve suas coisas e não olhe para trás». Nada de «estamos fazendo todo o possível para recuperar os fundos», nada de «por favor, nos dê mais um pouco de tempo» — nem se deram ao trabalho de fazer promessas vazias.
O mais surreal são esses 10%: em muitos ataques, a equipe do projeto demora para liberar os saques e usa o dinheiro de novos usuários para tapar os buracos antigos; aqui, a ordem foi invertida — primeiro abriram as portas para os usuários retirarem o dinheiro e, depois, sentaram-se à mesa de negociação com o hacker para discutir a «comissão». O mundo DeFi é surreal assim; às vezes, os hackers têm mais senso de compromisso do que a equipe do projeto.
US$ 665 mil não é uma quantia enorme, mas quem morreu foi um protocolo que durou seis anos. O que escreveu seu desfecho não foi o hacker, mas a frase «não temos mais recursos». Se você ainda deixa seu dinheiro dormindo em cofres de rendimento por aí, dê uma olhada na sua posição esta noite — há portas que se fecham sem aviso.
$ETH $BNB