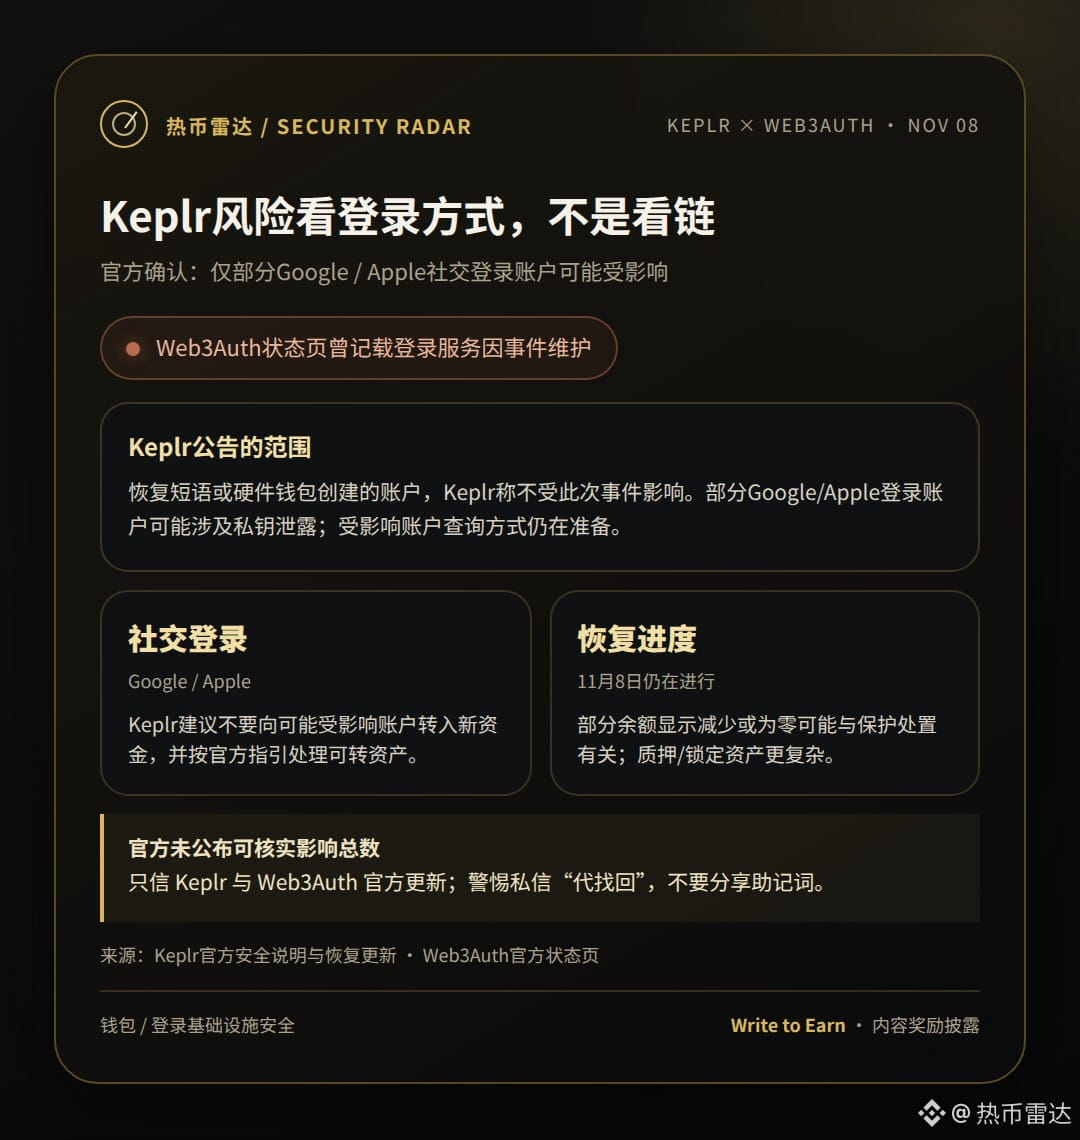
O risco desta vez na Keplr depende da forma de login — não significa que “todas as carteiras foram afetadas”: segundo a Keplr, as contas criadas com frase de recuperação ou carteira de hardware não foram afetadas pelo incidente; algumas contas que usam login social do Google/Apple podem ter sido alvo de vazamento de chaves privadas.
A Keplr já alertou esses usuários para não transferirem novos fundos para essas contas e para seguirem as instruções oficiais ao lidar com os ativos restantes que podem ser transferidos. A redução ou o saldo zerado de algumas contas pode estar relacionado a medidas de proteção; o tratamento de ativos em staking ou bloqueados é mais demorado. Em 8 de novembro, a Keplr ainda informou que os trabalhos de recuperação continuavam e que o método para verificar quais contas foram afetadas ainda estava sendo preparado; a empresa não divulgou números verificáveis sobre o total de contas afetadas ou o valor das perdas.
Confie apenas nas atualizações oficiais da Keplr e da Web3Auth e tenha cuidado com mensagens privadas que ofereçam “recuperar” sua conta. Em que etapa você gostaria que a carteira explicasse claramente os riscos de segurança das chaves no login social?
Fontes: [Comunicado oficial da Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Progresso da recuperação da Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Página de status da Web3Auth](https://status.web3auth.io/events/maintenance/461)
Divulgação: esta publicação pode ser elegível para receber recompensas de conteúdo do Binance Square Write to Earn; a elegibilidade e as recompensas estão sujeitas às regras da plataforma e aos resultados efetivos. Isto não é uma recomendação de investimento.
#Keplr #Web3Auth #Segurança
A Keplr já alertou esses usuários para não transferirem novos fundos para essas contas e para seguirem as instruções oficiais ao lidar com os ativos restantes que podem ser transferidos. A redução ou o saldo zerado de algumas contas pode estar relacionado a medidas de proteção; o tratamento de ativos em staking ou bloqueados é mais demorado. Em 8 de novembro, a Keplr ainda informou que os trabalhos de recuperação continuavam e que o método para verificar quais contas foram afetadas ainda estava sendo preparado; a empresa não divulgou números verificáveis sobre o total de contas afetadas ou o valor das perdas.
Confie apenas nas atualizações oficiais da Keplr e da Web3Auth e tenha cuidado com mensagens privadas que ofereçam “recuperar” sua conta. Em que etapa você gostaria que a carteira explicasse claramente os riscos de segurança das chaves no login social?
Fontes: [Comunicado oficial da Keplr](https://x.com/keplrwallet/status/2119117067500806350)|[Progresso da recuperação da Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[Página de status da Web3Auth](https://status.web3auth.io/events/maintenance/461)
Divulgação: esta publicação pode ser elegível para receber recompensas de conteúdo do Binance Square Write to Earn; a elegibilidade e as recompensas estão sujeitas às regras da plataforma e aos resultados efetivos. Isto não é uma recomendação de investimento.
#Keplr #Web3Auth #Segurança