

Na madrugada de 7 de novembro, a Web3Auth detectou uma vulnerabilidade e notificou a Keplr, que suspendeu imediatamente os logins do Google e da Apple. O problema foi uma invasão ao serviço de retransmissão de credenciais sociais da Web3Auth. Os invasores poderiam falsificar a autenticação, sequestrar credenciais de login de terceiros e obter fragmentos das chaves privadas das carteiras sob custódia.
Apenas as carteiras Keplr criadas com contas do Google ou da Apple foram afetadas; as frases de recuperação e as contas de carteiras de hardware estão totalmente seguras. O preço da conveniência do login social é um ponto único de falha: quando a camada de autenticação cai, todas as carteiras que dependem dela ficam vulneráveis.
Quando os usuários entregam a terceiros a custódia de suas chaves privadas, na prática estão apostando que nada jamais dará errado com esses terceiros. Mas este incidente provou que a aposta é alta demais.
A Web3Auth gerencia a autenticação e as chaves; comprometê-la equivale a obter as chaves de 44.000 carteiras de uma só vez, sem precisar atacar cada uma individualmente. É a mesma lógica por trás do «roubo de chaves de autenticação» da Keystone, da «inserção na cadeia de suprimentos» da Ledger e do «RCE» da Bloom Trading — o foco está mudando do «armazenamento de ativos» para a «infraestrutura de assinatura e verificação».
O roubo ocorreu em 8 blockchains Cosmos, apontando para uma falha no módulo ICS-20, que não exigia a verificação do ID da blockchain de origem das mensagens entre blockchains: depois de obter fragmentos da chave privada, era possível falsificar mensagens entre blockchains e transferir fundos de uma blockchain para outra. Quando várias blockchains compartilham a mesma base de código, uma vulnerabilidade em qualquer uma delas pode servir de trampolim para atacar as demais.
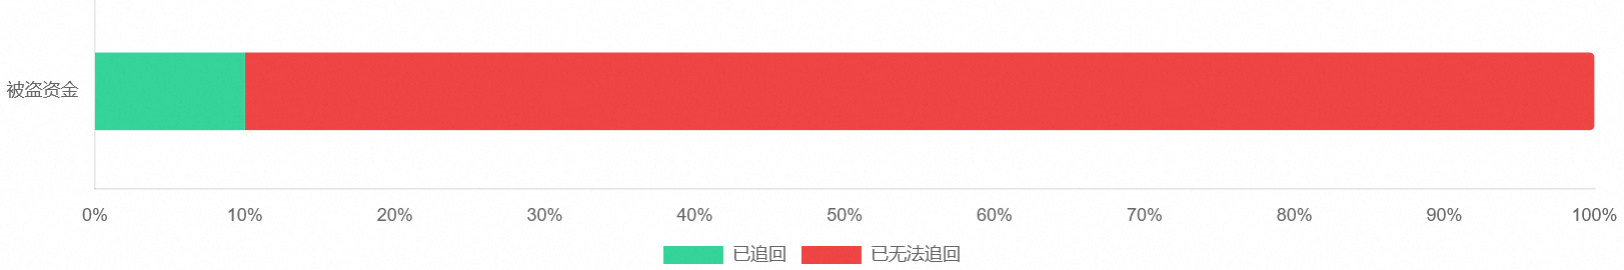
No primeiro semestre de 2026, 88,3% das perdas em incidentes de segurança na Web3 decorreram de falhas no gerenciamento de chaves e na infraestrutura, e não de vulnerabilidades tradicionais em contratos inteligentes.