#keplradvisessocialloginuserstotransferassets
🚨 Resumo do incidente de segurança: vulnerabilidade na infraestrutura da Keplr Wallet e da Web3Auth
📅 Emitido: 8 de novembro de 2026 | ⚠️ Nível de alerta: Alto |
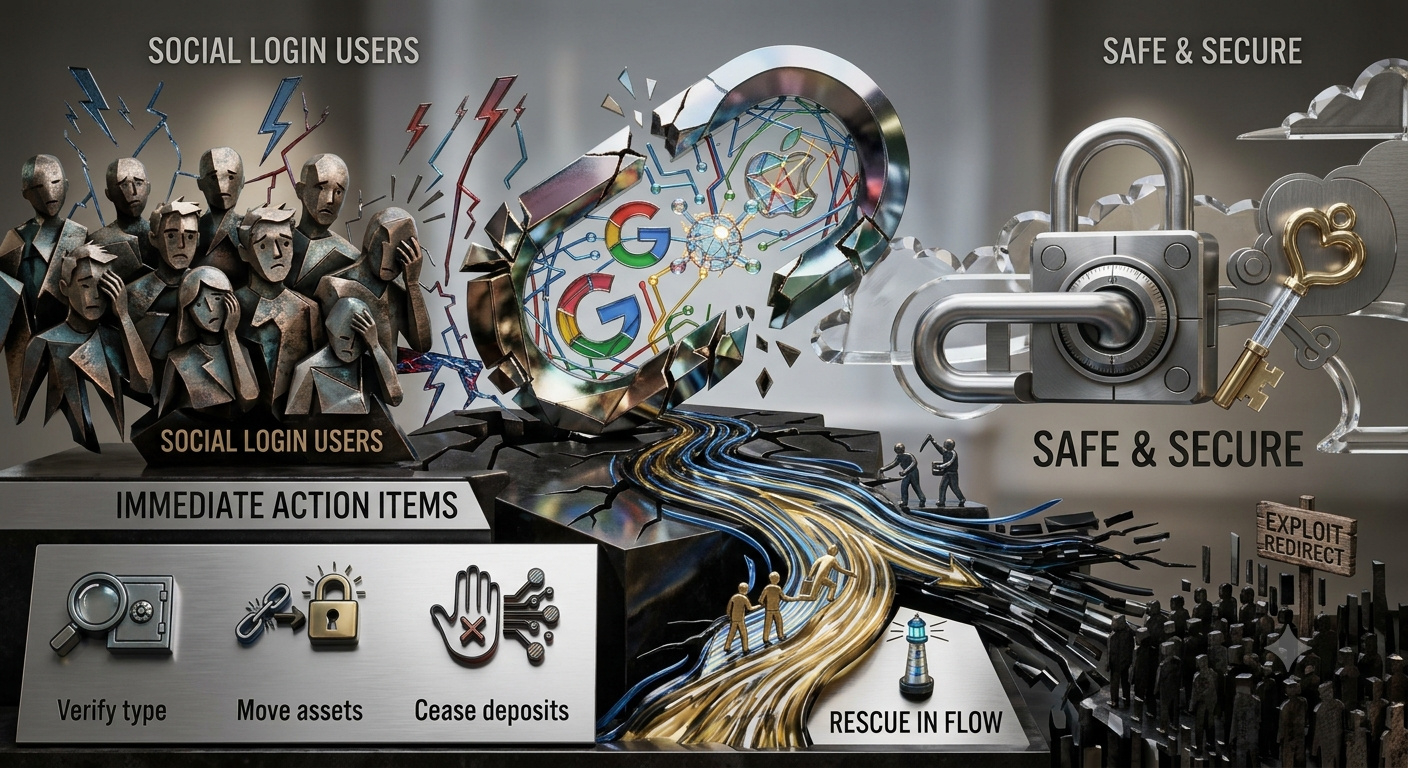
📌 Visão geral :- Uma vulnerabilidade crítica de segurança na infraestrutura upstream, originada na Web3Auth — provedora terceirizada de infraestrutura que viabiliza a autenticação social e incorporada — afetou usuários que utilizam logins com Google e Apple ID no ecossistema Keplr.
- 🔴 O que foi afetado: carteiras geradas por meio de logins sociais/incorporados (mecanismo de Geração Distribuída de Chaves).
- 🟢 O que permaneceu seguro: carteiras tradicionais com frase-semente mnemônica e carteiras de hardware (por exemplo, Ledger) não foram afetadas. O código principal do aplicativo Keplr não foi comprometido diretamente.
📊 Estatísticas on-chain e análise do impacto
Dados forenses abrangentes de blockchain (de provedores de análise como a Bitquery) revelam a dimensão da exploração no ecossistema Cosmos:
- 💰 Perdas totais rastreadas: ≥ US$ 6,01 milhões em ativos líquidos em várias redes baseadas em Cosmos.
- 👛 Dimensão do impacto: pelo menos 44.041 carteiras individuais sofreram retiradas não autorizadas de seus saldos.
- 🔒 Impacto sobre ativos em staking: os invasores retiraram 1,96 milhão de ATOM em staking, contornando as filas tradicionais de desvinculação em determinadas sequências de ataque.
📉 Distribuição das perdas:
- 88% das vítimas perderam menos de US$ 100, indicando um forte impacto sobre usuários de varejo.
- A perda mediana por carteira foi baixa (~US$ 1,34), o que significa que as perdas totais estão fortemente concentradas em algumas dezenas de contas com saldos mais altos (a maior retirada individual registrada chegou a US$ 325 mil).
🌐 Exposição multichain: como uma única chave de login social gerencia ativos entre diferentes blockchains de forma simétrica, 46% das carteiras esvaziadas foram afetadas simultaneamente em duas ou mais redes distintas.
⏱️ Anomalia comportamental: paradoxalmente, 86% do total de fundos foram retirados depois que os primeiros alertas públicos foram divulgados, evidenciando o atraso na disseminação dos avisos de segurança entre usuários comuns de varejo.
🛡️ Observação importante sobre saldos que "desaparecem"
⚠️ Algumas carteiras afetadas podem apresentar saldos reduzidos ou zerados devido a transferências de resgate feitas por hackers éticos — ativos movidos proativamente para um local seguro pela Keplr e pela Web3Auth — e não por roubo.
- ✅ Consulte a lista de endereços de resgate verificados da Web3Auth antes de concluir que os fundos foram roubados.
- ⏳ Ativos em staking e bloqueados levam mais tempo para serem recuperados devido à complexidade do processamento.
- 📌 O número de "86% retirados após os alertas" pode estar parcialmente inflado por essas saídas de resgate.
✅ Ações imediatas para os usuários
1. 🔍 Verifique seu tipo de login: se você acessa seus ativos exclusivamente por meio de uma frase-semente ou carteira de hardware, não precisa fazer nada.
2. 💸 Transfira os ativos restantes: se você já usou o login do Google/Apple e ainda tem saldo líquido, transfira urgentemente os fundos restantes para uma carteira recém-criada, autocustodiada com frase-semente ou protegida por hardware.
3. 🚫 Não faça depósitos: não deposite novos fundos em contas associadas a logins sociais.
4. 🎣 Ignore tentativas de engenharia social: cuidado com agentes mal-intencionados que se aproveitam da situação e divulgam falsas "ferramentas de recuperação" ou enviam mensagens diretas prometendo reembolsar seus ativos. Nenhuma entidade legítima entrará em contato com você primeiro por mensagem direta.
📡 O que estamos monitorando
- Publicação da lista de endereços de resgate verificados da Web3Auth
- Lançamento da ferramenta da Keplr para consultar contas afetadas
- Correções oficiais dos números totais de carteiras afetadas e das perdas finais
🔐 Mantenha-se em segurança, verifique os canais de comunicação das fundações oficiais e priorize boas práticas de armazenamento offline. A autocustódia com frase-semente ou carteira de hardware continua sendo o padrão ouro para ativos de alto valor.
$GOOGLB $AAPLB $MSFTB
#Binance #Google #Apple #BinanceSquareTalks