#keplradvisessocialloginuserstotransferassets
Alerta de segurança da Keplr Wallet:
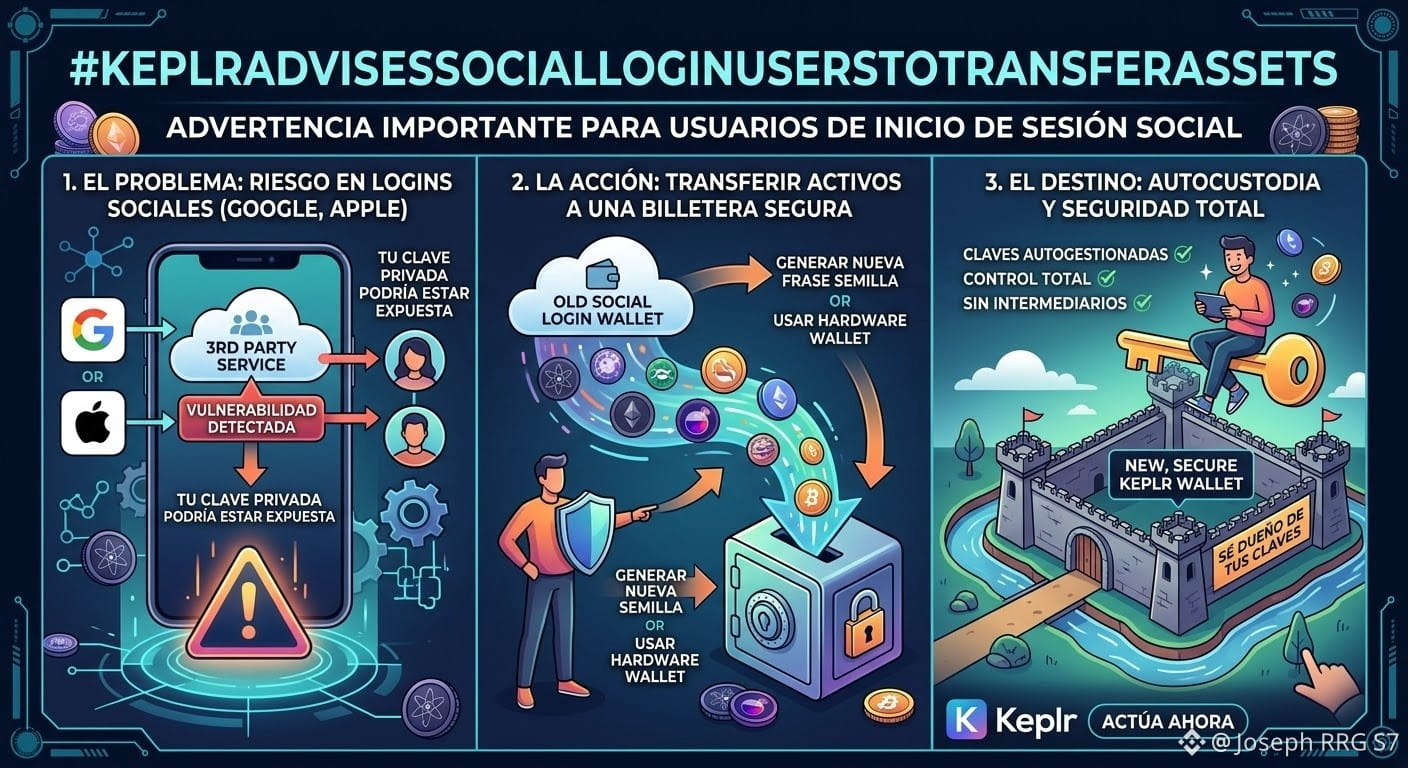
Uma vulnerabilidade crítica na infraestrutura de autenticação de terceiros colocou milhares de usuários do ecossistema Cosmos em risco. A Keplr Wallet, uma das carteiras de criptomoedas mais populares para redes como Cosmos, Osmosis e Injective, emitiu um alerta urgente pedindo aos usuários que criaram suas contas por meio de login social (Google ou Apple) que interrompam quaisquer depósitos e transfiram imediatamente seus ativos líquidos para carteiras mais seguras.
O incidente, relatado inicialmente após a detecção de transações não autorizadas entre 6 e 7 de novembro de 2026, reacende o debate sobre o equilíbrio entre a conveniência do acesso e a verdadeira autocustódia no mundo Web3.
O que aconteceu exatamente? A falha no Web3Auth
É fundamental esclarecer que o código-fonte da Keplr Wallet não foi diretamente comprometido. A origem do ataque está no Web3Auth, o provedor de infraestrutura responsável por gerenciar o login por meio de contas do Google e da Apple.
Quando um usuário opta pelo login social em vez de gerar uma frase-semente tradicional, o Web3Auth usa um sistema de geração distribuída de chaves para criar e montar a chave privada em segundo plano. De acordo com os relatórios preliminares, uma vulnerabilidade na infraestrutura do Web3Auth expôs essas chaves privadas, permitindo que os atacantes drenassem fundos sem autorização.
Como medida imediata de contenção:
O Web3Auth pausou seus serviços de carteiras incorporadas enquanto investiga a extensão da violação.
A Keplr desativou temporariamente as opções de login com Google e Apple.
Transferências de resgate: Em alguns casos, as equipes de segurança do Web3Auth e de seus parceiros executaram transferências preventivas para endereços de custódia verificados, a fim de evitar que os atacantes esvaziassem as contas vulneráveis.
$ARIA
$SOXLB
Alerta de segurança da Keplr Wallet:
Uma vulnerabilidade crítica na infraestrutura de autenticação de terceiros colocou milhares de usuários do ecossistema Cosmos em risco. A Keplr Wallet, uma das carteiras de criptomoedas mais populares para redes como Cosmos, Osmosis e Injective, emitiu um alerta urgente pedindo aos usuários que criaram suas contas por meio de login social (Google ou Apple) que interrompam quaisquer depósitos e transfiram imediatamente seus ativos líquidos para carteiras mais seguras.
O incidente, relatado inicialmente após a detecção de transações não autorizadas entre 6 e 7 de novembro de 2026, reacende o debate sobre o equilíbrio entre a conveniência do acesso e a verdadeira autocustódia no mundo Web3.
O que aconteceu exatamente? A falha no Web3Auth
É fundamental esclarecer que o código-fonte da Keplr Wallet não foi diretamente comprometido. A origem do ataque está no Web3Auth, o provedor de infraestrutura responsável por gerenciar o login por meio de contas do Google e da Apple.
Quando um usuário opta pelo login social em vez de gerar uma frase-semente tradicional, o Web3Auth usa um sistema de geração distribuída de chaves para criar e montar a chave privada em segundo plano. De acordo com os relatórios preliminares, uma vulnerabilidade na infraestrutura do Web3Auth expôs essas chaves privadas, permitindo que os atacantes drenassem fundos sem autorização.
Como medida imediata de contenção:
O Web3Auth pausou seus serviços de carteiras incorporadas enquanto investiga a extensão da violação.
A Keplr desativou temporariamente as opções de login com Google e Apple.
Transferências de resgate: Em alguns casos, as equipes de segurança do Web3Auth e de seus parceiros executaram transferências preventivas para endereços de custódia verificados, a fim de evitar que os atacantes esvaziassem as contas vulneráveis.
$ARIA
$SOXLB