As carteiras com login social tiveram um fim de semana complicado.
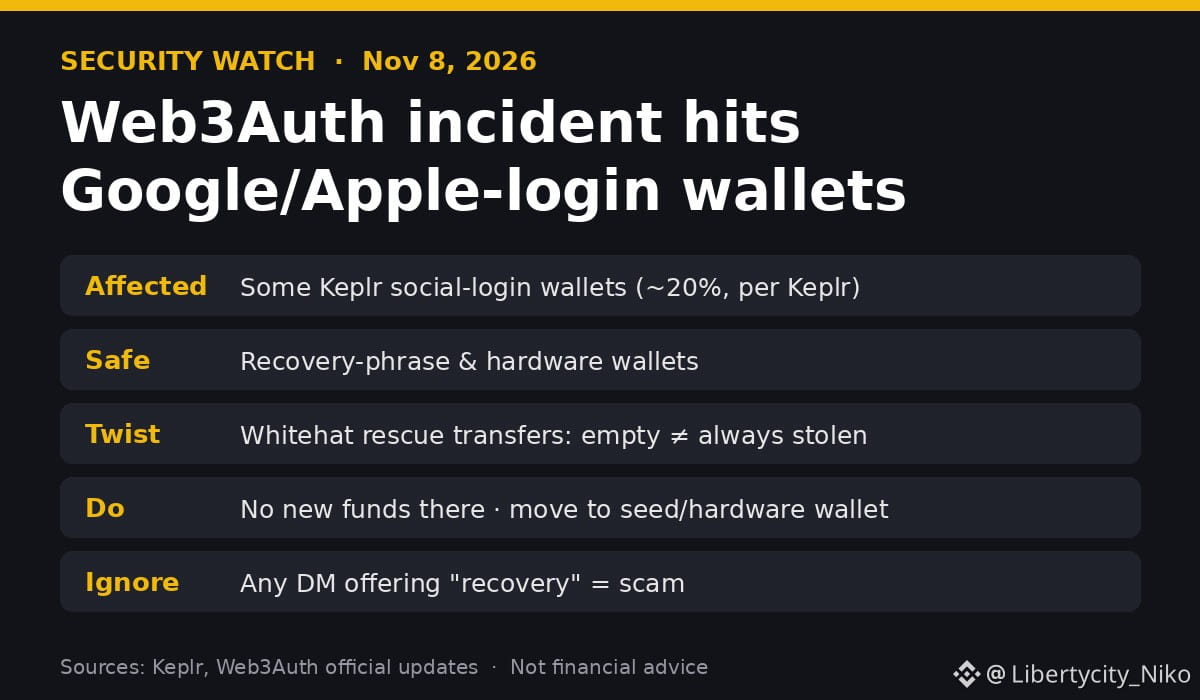
A Web3Auth, serviço que permite que aplicativos criem uma carteira de criptomoedas por trás de um login do Google ou da Apple, sinalizou um incidente de segurança no fim de 6 de novembro (UTC) e suspendeu seus serviços de carteira integrada e login. A Keplr afirma que algumas contas conectadas pelo Google/Apple tiveram seus fundos drenados. O cofundador Josh Lee estima que cerca de 20% dessas contas foram afetadas, e que apenas uma fração delas foi de fato alvo de exploração. Carteiras criadas com uma frase de recuperação ou uma carteira de hardware não foram afetadas.
A reviravolta: a Web3Auth começou a realizar transferências de resgate, como white hat, a partir de carteiras expostas; portanto, um saldo zerado pode indicar um resgate, não um roubo. A empresa publicou endereços de recuperação verificados na Cosmos Hub, Osmosis, Celestia e outras redes.
Se você usou o login do Google/Apple na Keplr: não envie novos fundos para essa carteira, transfira o que restar para uma carteira protegida por frase-semente ou uma carteira de hardware e confie apenas na conta oficial da Keplr. Quem mandar mensagem direta falando em "recuperação" é golpista.
A conveniência é ótima, até que outra pessoa passe a controlar o caminho até sua chave.
$ATOM $TIA #Web3Auth #Keplr #WalletSecurity #CryptoSafety
Isto não é aconselhamento financeiro.
A Web3Auth, serviço que permite que aplicativos criem uma carteira de criptomoedas por trás de um login do Google ou da Apple, sinalizou um incidente de segurança no fim de 6 de novembro (UTC) e suspendeu seus serviços de carteira integrada e login. A Keplr afirma que algumas contas conectadas pelo Google/Apple tiveram seus fundos drenados. O cofundador Josh Lee estima que cerca de 20% dessas contas foram afetadas, e que apenas uma fração delas foi de fato alvo de exploração. Carteiras criadas com uma frase de recuperação ou uma carteira de hardware não foram afetadas.
A reviravolta: a Web3Auth começou a realizar transferências de resgate, como white hat, a partir de carteiras expostas; portanto, um saldo zerado pode indicar um resgate, não um roubo. A empresa publicou endereços de recuperação verificados na Cosmos Hub, Osmosis, Celestia e outras redes.
Se você usou o login do Google/Apple na Keplr: não envie novos fundos para essa carteira, transfira o que restar para uma carteira protegida por frase-semente ou uma carteira de hardware e confie apenas na conta oficial da Keplr. Quem mandar mensagem direta falando em "recuperação" é golpista.
A conveniência é ótima, até que outra pessoa passe a controlar o caminho até sua chave.
$ATOM $TIA #Web3Auth #Keplr #WalletSecurity #CryptoSafety
Isto não é aconselhamento financeiro.