A chave privada da carteira Keplr, que permitia fazer login com um clique usando uma conta Google, vazou.
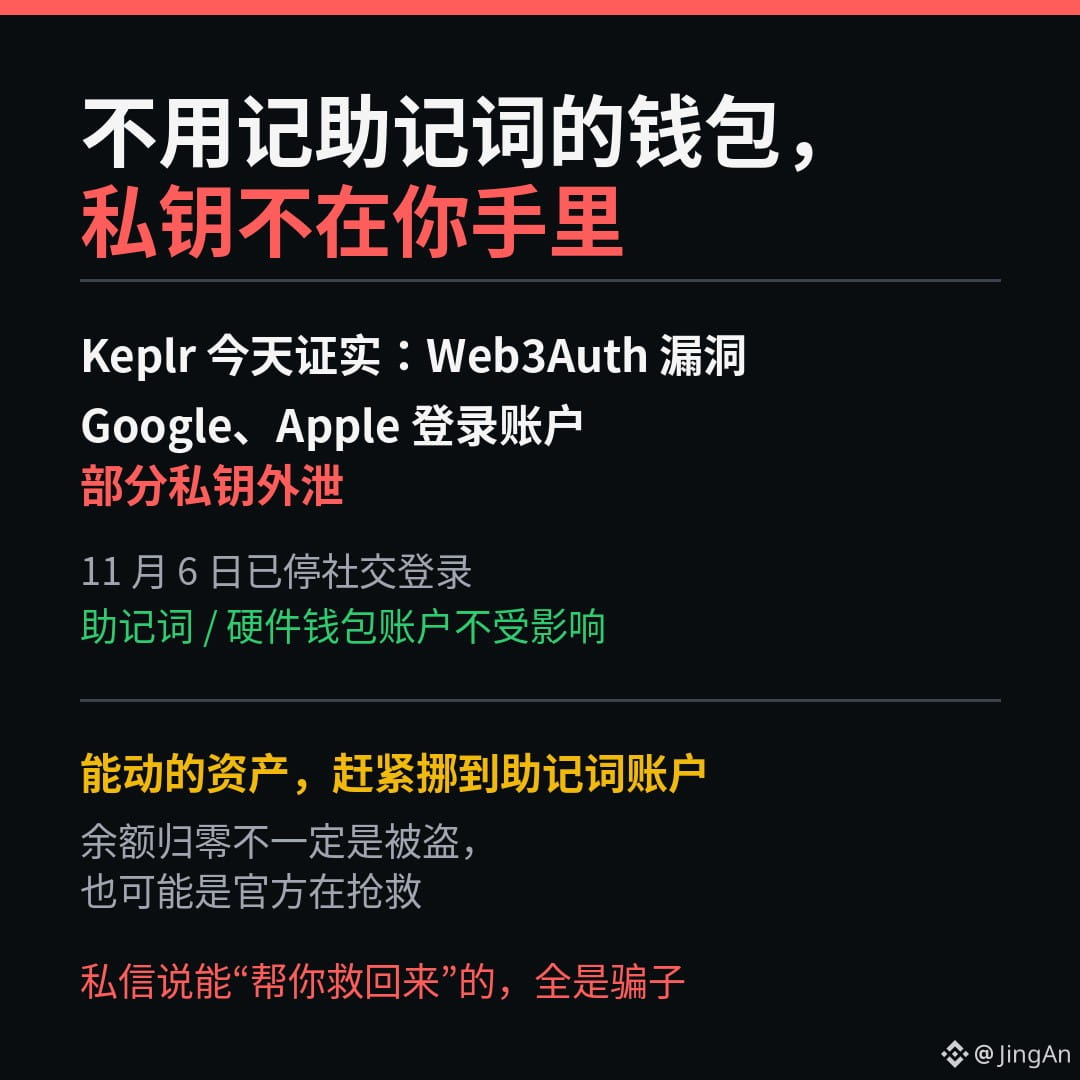
Numa carteira que não exige memorizar uma frase-semente, a chave privada nem sequer fica nas suas mãos.
Em 6 de novembro, a Keplr suspendeu os logins com Google e Apple.
Hoje, a empresa confirmou: o serviço de login de terceiros Web3Auth sofreu uma vulnerabilidade, e as chaves privadas de algumas contas conectadas por redes sociais vazaram.
As contas criadas com frase-semente ou carteira de hardware não foram afetadas.
O problema atingiu quem buscava praticidade — as 12 palavras que você não precisou guardar eram justamente o que protegia seus fundos.
A recomendação da Keplr se resume a três pontos:
Não transfira mais dinheiro para esse tipo de conta.
Transfira o quanto antes os ativos que ainda puder movimentar para uma conta com frase-semente ou carteira de hardware.
Quem mandar mensagem privada dizendo que pode “ajudar a recuperar” seus fundos é golpista. Só confie nas mensagens das contas oficiais da Keplr e da Web3Auth.
E tem algo que vai contra o senso comum:
Se o saldo de repente ficar zerado, isso não significa necessariamente que você foi roubado.
A Web3Auth disse que também está usando o mesmo mecanismo para transferir e proteger primeiro o dinheiro que não foi roubado.
A empresa ainda não divulgou quantas pessoas foram afetadas nem quanto dinheiro foi perdido. A lista de endereços de resgate será publicada mais tarde.
Você criou sua carteira com uma frase-semente ou fez login com um clique usando o Google?
#SegurançaDaCarteira
Numa carteira que não exige memorizar uma frase-semente, a chave privada nem sequer fica nas suas mãos.
Em 6 de novembro, a Keplr suspendeu os logins com Google e Apple.
Hoje, a empresa confirmou: o serviço de login de terceiros Web3Auth sofreu uma vulnerabilidade, e as chaves privadas de algumas contas conectadas por redes sociais vazaram.
As contas criadas com frase-semente ou carteira de hardware não foram afetadas.
O problema atingiu quem buscava praticidade — as 12 palavras que você não precisou guardar eram justamente o que protegia seus fundos.
A recomendação da Keplr se resume a três pontos:
Não transfira mais dinheiro para esse tipo de conta.
Transfira o quanto antes os ativos que ainda puder movimentar para uma conta com frase-semente ou carteira de hardware.
Quem mandar mensagem privada dizendo que pode “ajudar a recuperar” seus fundos é golpista. Só confie nas mensagens das contas oficiais da Keplr e da Web3Auth.
E tem algo que vai contra o senso comum:
Se o saldo de repente ficar zerado, isso não significa necessariamente que você foi roubado.
A Web3Auth disse que também está usando o mesmo mecanismo para transferir e proteger primeiro o dinheiro que não foi roubado.
A empresa ainda não divulgou quantas pessoas foram afetadas nem quanto dinheiro foi perdido. A lista de endereços de resgate será publicada mais tarde.
Você criou sua carteira com uma frase-semente ou fez login com um clique usando o Google?
#SegurançaDaCarteira