
Gnosis Pay confirma violação de dados de clientes; fundos não afetados
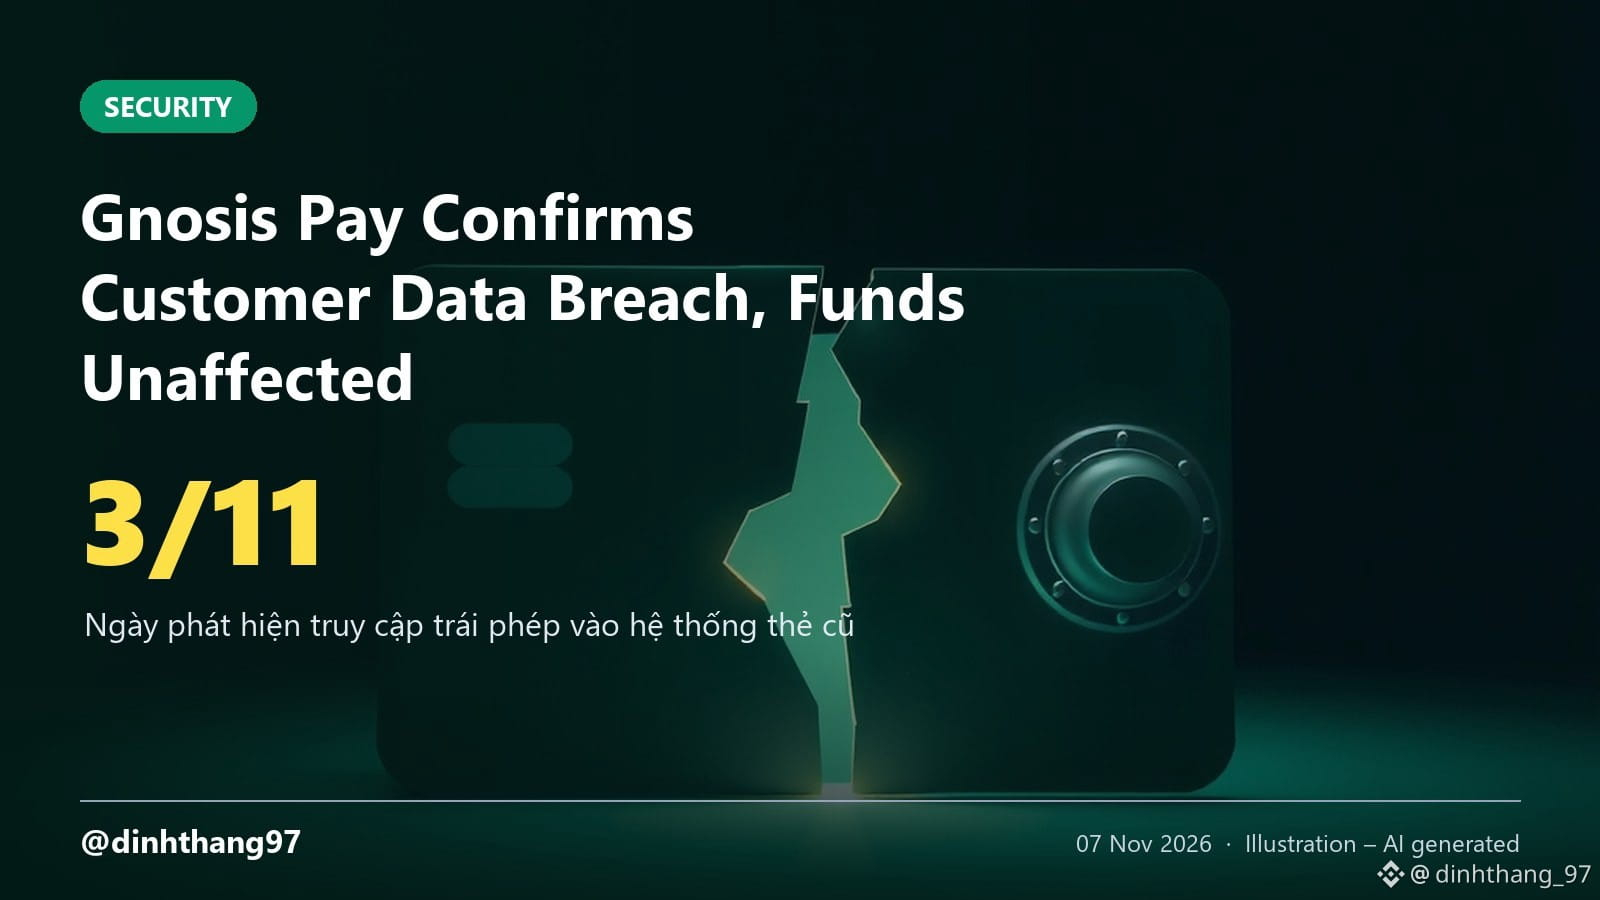
• Hackers acederam ao sistema legado por trás dos cartões de débito para consumidores da Gnosis Pay, expondo «determinadas informações de clientes»
• A violação foi detetada a 3 de novembro e contida em duas horas; divulgada a 6 de novembro
• Os fundos não foram afetados; a plataforma de cartões empresariais não foi comprometida
• O 3D Secure é agora obrigatório para compras online até à desativação do sistema antigo, a 20 de dezembro
Os dados pessoais divulgados são uma mina de ouro para ataques de phishing, por isso, os utilizadores afetados devem tratar mensagens inesperadas como ameaças. A empresa não informou quantos utilizadores foram afetados. Isto não é aconselhamento financeiro; faça a sua própria pesquisa.
#GnosisPay #Segurança
• Hackers acederam ao sistema legado por trás dos cartões de débito para consumidores da Gnosis Pay, expondo «determinadas informações de clientes»
• A violação foi detetada a 3 de novembro e contida em duas horas; divulgada a 6 de novembro
• Os fundos não foram afetados; a plataforma de cartões empresariais não foi comprometida
• O 3D Secure é agora obrigatório para compras online até à desativação do sistema antigo, a 20 de dezembro
Os dados pessoais divulgados são uma mina de ouro para ataques de phishing, por isso, os utilizadores afetados devem tratar mensagens inesperadas como ameaças. A empresa não informou quantos utilizadores foram afetados. Isto não é aconselhamento financeiro; faça a sua própria pesquisa.
#GnosisPay #Segurança