


De acordo com o relatório da Elliptic de 6 de novembro, os hackers responsáveis pelo roubo de US$ 6,43 bilhões em criptomoedas da Binance converteram altcoins roubadas no valor de US$ 124 milhões em Bitcoin. Essas transações estão ocorrendo ao mesmo tempo que a Binance reabre a função de saque para seus clientes.
Convertendo altcoins, sem sacar o dinheiro
As conversões de altcoins feitas pelos hackers renderam aproximadamente 1.650 BTC. Elas são distintas dos US$ 1,48 bilhão roubados em decorrência do ataque de 29 de outubro. Até o momento, cerca de US$ 50 milhões em XRP foram movimentados, enquanto US$ 226 milhões ainda estão nas carteiras dos hackers. Quase todo o Solana roubado, avaliado em cerca de US$ 87 milhões, foi trocado por outras criptomoedas, transferido entre blockchains ou movimentado por meio de transações destinadas a ocultar sua origem.
No entanto, os números recentes não fornecem informações completas sobre a situação dos fundos roubados. A estimativa da Elliptic indica que US$ 2,85 bilhões foram congelados (44,3% do total), enquanto US$ 3,11 bilhões ainda estão em carteiras conectadas (48,4% do total). Esses números representam um total de US$ 5,96 bilhões dos US$ 6,43 bilhões roubados. Portanto, ainda há US$ 470 milhões (7,3% do total) que não estão contabilizados nos totais divulgados. As discrepâncias no valor dos ativos e nos horários dos registros podem explicar as inconsistências.
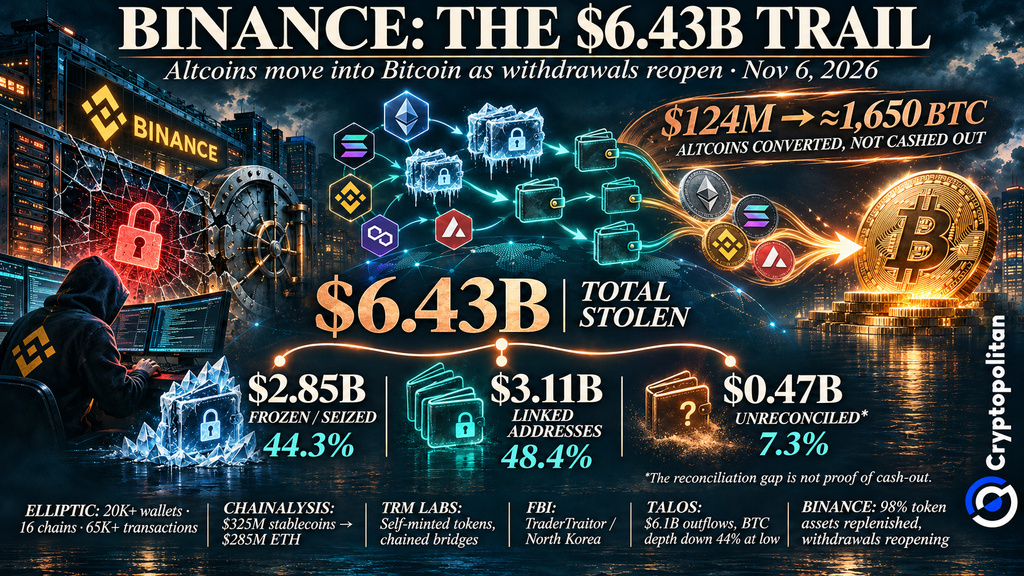 Ataque de US$ 6,43 bilhões à Binance: US$ 2,85 bilhões congelados enquanto hackers convertem US$ 124 milhões em Bitcoin
Os US$ 124 milhões convertidos em Bitcoin não devem ser considerados um valor separado, pois os hackers apenas trocaram uma forma de cripto por outra. Nesse contexto, é importante observar que, segundo a Elliptic, apenas uma pequena parte do dinheiro roubado foi sacada.
Como a lavagem de dinheiro continua avançando
Os fundos roubados foram distribuídos por meio de diversas transações. De acordo com uma análise da Elliptic, foram rastreadas mais de 20.000 carteiras de criptoativos, em 16 blockchains diferentes e 65.000 transações. Embora a atividade pareça automatizada, não há evidências de que agentes de IA estejam controlando-a.
A TRM Labs descobriu que os hackers criaram tokens e pools de liquidez na Tron para ocultar transferências. Eles também movimentaram fundos por meio de tokens de recibo de empréstimo e pontes entre blockchains conectadas, contornando carteiras nas quais os ativos poderiam ser congelados.
Anteriormente, a Chainalysis rastreou US$ 325 milhões em stablecoins convertidos em US$ 285 milhões em Ether em 20 minutos, aparentemente para evitar congelamentos.
Algumas conversões de XRP passaram pela THORChain. Conforme noticiado pela Cryptopolitan, o site da plataforma bloqueou endereços sinalizados após uma solicitação do FBI, mas nós independentes continuaram processando transações.
Reabertura dos saques e teste de liquidez
A Binance está restabelecendo os saques enquanto os fundos roubados continuam circulando. Em uma atualização de 6 de novembro, a exchange afirmou que pretendia reabrir os saques de HYPE, INJ, APT, PLASMA, NEAR e LTC até o fim da semana seguinte.
A Binance também informou que havia reposto 98% dos ativos em tokens afetados até 31 de outubro. A empresa se comprometeu a cobrir as perdas dos clientes, embora substituir os ativos roubados não signifique recuperá-los.
A reabertura dos saques pressionou a liquidez da Binance. A Talos registrou saídas líquidas de US$ 6,1 bilhões. A profundidade do livro de ofertas de Bitcoin dentro de uma faixa de 1% caiu 28% no primeiro dia e chegou a um mínimo cerca de 44% abaixo dos níveis anteriores ao ataque, por volta de 1º de novembro, antes de se recuperar.
O Bitcoin também caiu cerca de 5% após o ataque. No entanto, a Talos encontrou poucos sinais de contágio mais amplo no mercado, em comparação com o colapso da FTX.
O que isso significa para as exchanges e a conformidade
Em 31 de outubro, o FBI atribuiu o roubo ao grupo TraderTraitor, da Coreia do Norte. A agência divulgou endereços associados aos hackers e pediu que operadores da THORNode, serviços DeFi e exchanges instantâneas bloqueassem as transações relacionadas.
Apesar da sofisticação da lavagem de dinheiro, o ataque começou com falhas de segurança conhecidas. A investigação da Binance descreveu uma falsa entrevista de emprego, a instalação de malware no computador de um engenheiro e o uso indevido de uma ferramenta interna de IA. Por fim, os invasores obtiveram acesso a sistemas envolvidos na assinatura de transações de carteiras.
A violação evidencia dois desafios para as exchanges: proteger funcionários e sistemas confidenciais contra invasões e impedir que fundos roubados circulem por redes descentralizadas.
Se você está lendo isto, já está um passo à frente. Continue assim com a nossa newsletter.