Ataque à Gnosis Pay expõe dados de cartões e informações pessoais
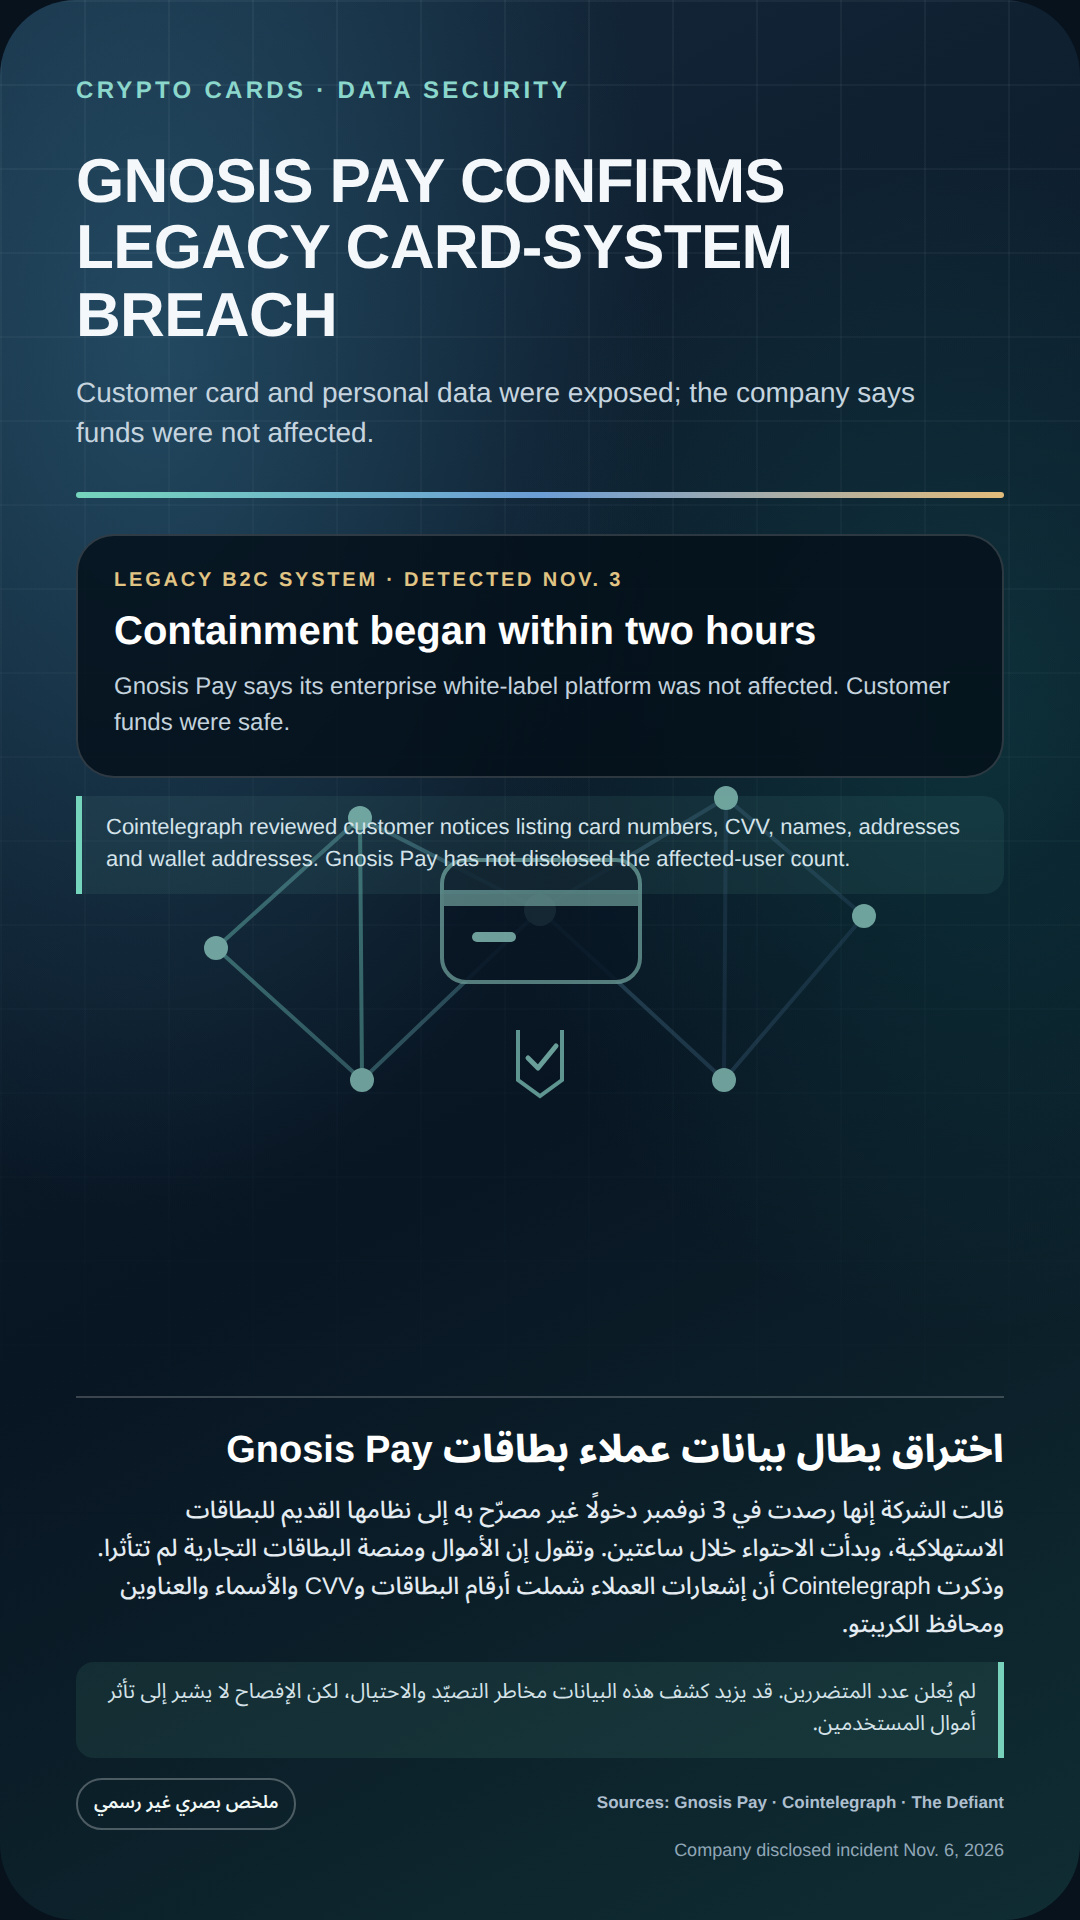
Factos: A Gnosis Pay afirmou que os sistemas de monitorização detetaram, em 3 de novembro, um acesso não autorizado ao sistema antigo dos seus cartões para consumidores e que iniciou a contenção no prazo de duas horas. A empresa afirmou que os fundos dos clientes e a plataforma de cartões comerciais não foram afetados, que corrigiu a vulnerabilidade e que passou a exigir a verificação adicional 3D Secure nos pagamentos online até à desativação do sistema, em 20 de dezembro. Não divulgou o número de clientes afetados.
Detalhes dos dados: De acordo com as notificações enviadas aos clientes e analisadas pela Cointelegraph, os dados incluíam os números completos dos cartões, as datas de validade, os códigos CVV, nomes, moradas e endereços de carteiras; em alguns casos, incluíam também dados bancários. Estes detalhes são atribuídos às notificações consultadas pela reportagem e não constituem uma lista divulgada publicamente pela empresa.
Contexto: Os dados expostos podem aumentar os riscos de phishing, roubo de identidade ou utilização indevida dos cartões. Isso não significa que os fundos das carteiras tenham sido roubados; a empresa afirmou que os fundos dos utilizadores não foram afetados.
Fontes:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
Factos: A Gnosis Pay afirmou que os sistemas de monitorização detetaram, em 3 de novembro, um acesso não autorizado ao sistema antigo dos seus cartões para consumidores e que iniciou a contenção no prazo de duas horas. A empresa afirmou que os fundos dos clientes e a plataforma de cartões comerciais não foram afetados, que corrigiu a vulnerabilidade e que passou a exigir a verificação adicional 3D Secure nos pagamentos online até à desativação do sistema, em 20 de dezembro. Não divulgou o número de clientes afetados.
Detalhes dos dados: De acordo com as notificações enviadas aos clientes e analisadas pela Cointelegraph, os dados incluíam os números completos dos cartões, as datas de validade, os códigos CVV, nomes, moradas e endereços de carteiras; em alguns casos, incluíam também dados bancários. Estes detalhes são atribuídos às notificações consultadas pela reportagem e não constituem uma lista divulgada publicamente pela empresa.
Contexto: Os dados expostos podem aumentar os riscos de phishing, roubo de identidade ou utilização indevida dos cartões. Isso não significa que os fundos das carteiras tenham sido roubados; a empresa afirmou que os fundos dos utilizadores não foram afetados.
Fontes:
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system