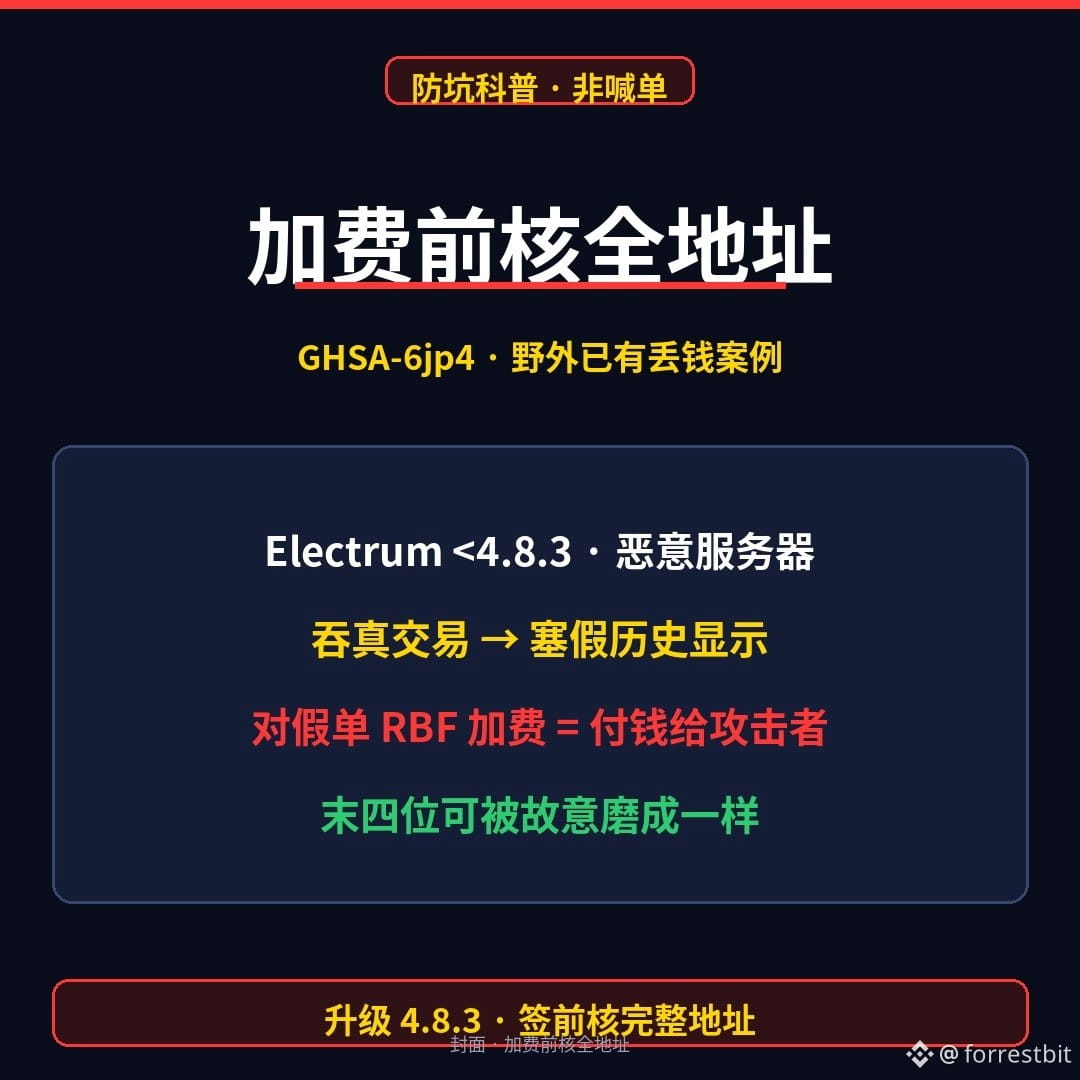
A transferência que você acabou de enviar mudou no histórico — ainda tem coragem de tocar direto em «Aumentar taxa e acelerar»?
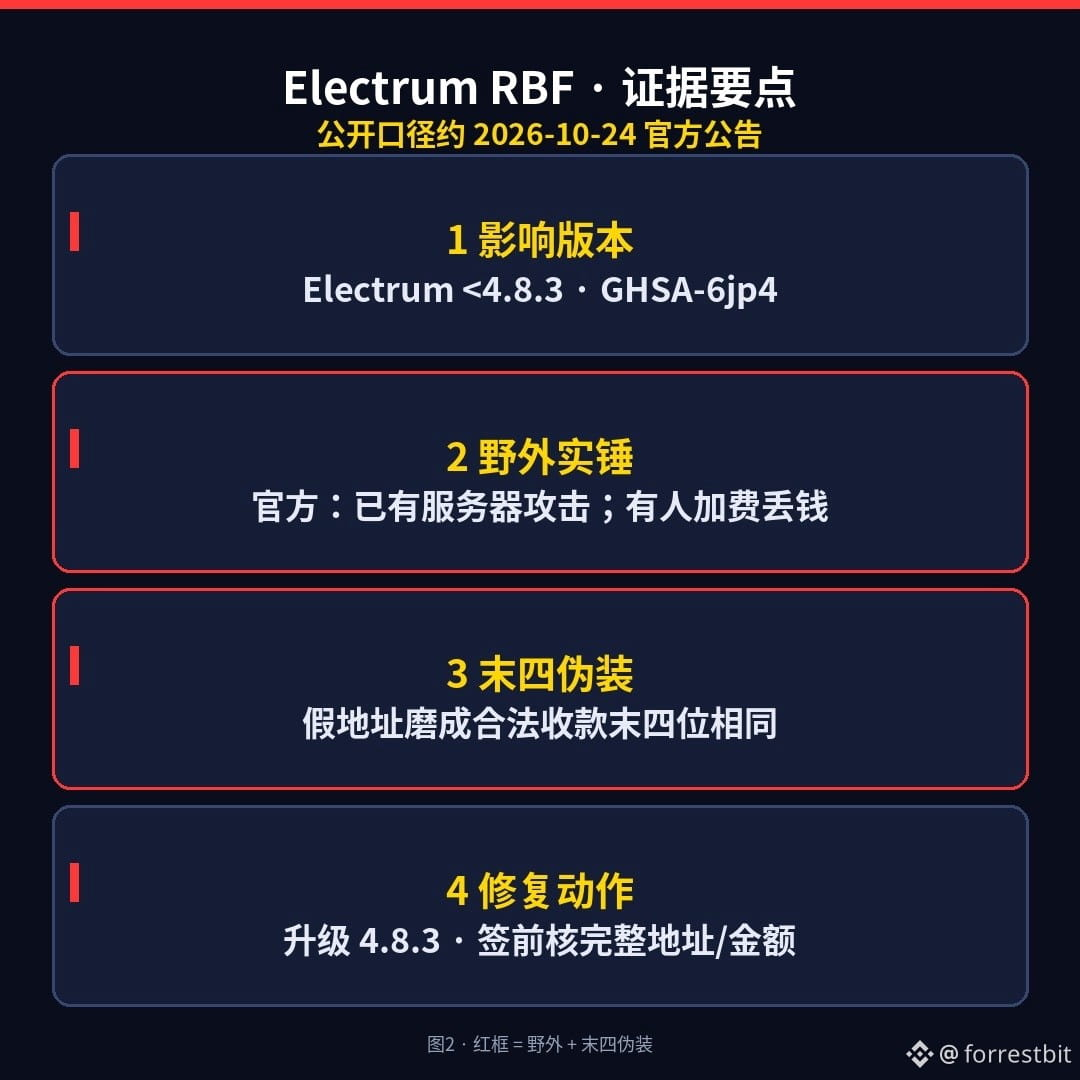
Por volta de 24/10/2026: a Electrum divulgou oficialmente o GHSA-6jp4 (CVE-2026-117601): clientes anteriores à versão 4.8.3 confiavam nas «transações não confirmadas» fornecidas pelo servidor ao qual estavam conectados. Um servidor malicioso pode descartar a transação verdadeira que você acabou de transmitir e substituí-la por uma transação conflitante, com assinatura inválida e endereço de recebimento trocado pelo do atacante; como a carteira leve não verifica as assinaturas das transações na mempool, no histórico só fica a transação falsa. Se você então aumentar a taxa dela usando RBF, a carteira assinará um pagamento válido — e o dinheiro irá para o endereço do atacante. Segundo a Electrum, já há servidores fazendo isso na prática; foram relatados dois casos de usuários, e um deles perdeu dinheiro depois de aumentar a taxa. Os endereços falsos costumam ser manipulados para ter os mesmos «quatro últimos caracteres» que os endereços legítimos, e as transações falsas também costumam ser criadas sem taxa, justamente para induzir você a aumentá-la.
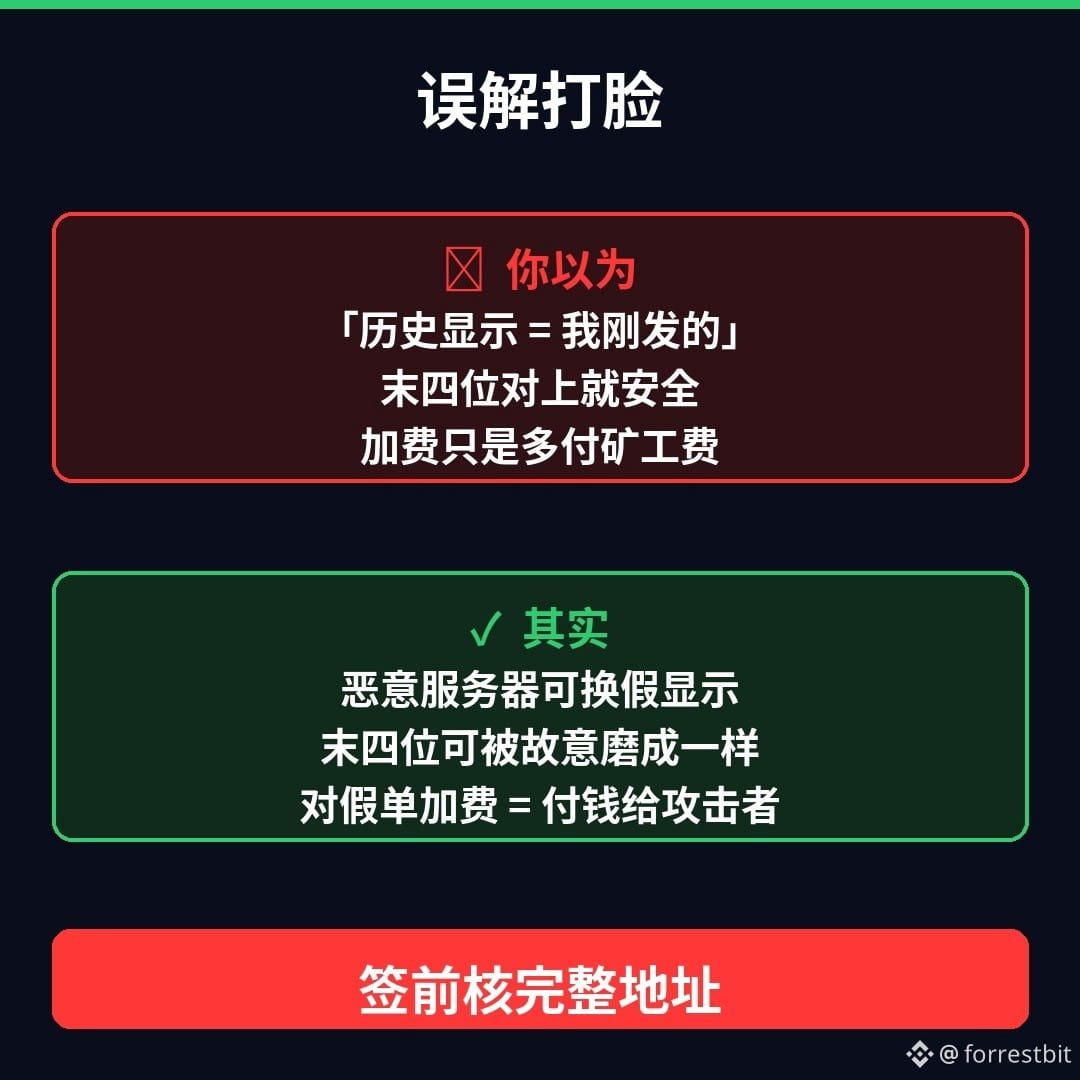
Três mitos desmentidos: ① «O que aparece no histórico é o que acabei de enviar» → um servidor malicioso pode alterar o que é exibido. ② «Se os quatro últimos caracteres conferem, é seguro» → eles podem ser deliberadamente manipulados para coincidir; é preciso conferir o endereço completo e o valor. ③ «Aumentar a taxa só significa pagar mais ao minerador» → aumentar a taxa de uma transação falsa = assinar novamente um pagamento para o atacante. A versão corrigida, 4.8.3 (por volta de 23–24/10), verifica as assinaturas das transações na mempool enviadas pela própria carteira; antes de atualizar, confira o endereço completo e o valor antes de assinar qualquer transação (inclusive RBF); atualize somente por electrum.org e verifique a assinatura.
Não faço transações, não recomendo moedas e não ensino você a se conectar a nenhum servidor público — apenas explico o mecanismo e como evitar armadilhas.
Qual situação assusta mais você: A) um endereço falso de recebimento com os mesmos quatro últimos caracteres ou B) uma transação sem taxa que induz você a tocar em «Aumentar taxa»? Escolha uma nos comentários (não publique frase-semente, chave privada nem capturas de tela que mostrem a frase-semente completa).
(Conteúdo educativo; não constitui recomendação de investimento. Não faço transações nem promovo ativos. As informações se baseiam em relatos do comunicado oficial de segurança da Electrum GHSA-6jp4-8v48-cc5v e das notas de lançamento da versão 4.8.3; confira as declarações mais recentes antes de publicar. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.)
$BTC
#加密安全 #Web3科普 #防诈骗
Por volta de 24/10/2026: a Electrum divulgou oficialmente o GHSA-6jp4 (CVE-2026-117601): clientes anteriores à versão 4.8.3 confiavam nas «transações não confirmadas» fornecidas pelo servidor ao qual estavam conectados. Um servidor malicioso pode descartar a transação verdadeira que você acabou de transmitir e substituí-la por uma transação conflitante, com assinatura inválida e endereço de recebimento trocado pelo do atacante; como a carteira leve não verifica as assinaturas das transações na mempool, no histórico só fica a transação falsa. Se você então aumentar a taxa dela usando RBF, a carteira assinará um pagamento válido — e o dinheiro irá para o endereço do atacante. Segundo a Electrum, já há servidores fazendo isso na prática; foram relatados dois casos de usuários, e um deles perdeu dinheiro depois de aumentar a taxa. Os endereços falsos costumam ser manipulados para ter os mesmos «quatro últimos caracteres» que os endereços legítimos, e as transações falsas também costumam ser criadas sem taxa, justamente para induzir você a aumentá-la.
Três mitos desmentidos: ① «O que aparece no histórico é o que acabei de enviar» → um servidor malicioso pode alterar o que é exibido. ② «Se os quatro últimos caracteres conferem, é seguro» → eles podem ser deliberadamente manipulados para coincidir; é preciso conferir o endereço completo e o valor. ③ «Aumentar a taxa só significa pagar mais ao minerador» → aumentar a taxa de uma transação falsa = assinar novamente um pagamento para o atacante. A versão corrigida, 4.8.3 (por volta de 23–24/10), verifica as assinaturas das transações na mempool enviadas pela própria carteira; antes de atualizar, confira o endereço completo e o valor antes de assinar qualquer transação (inclusive RBF); atualize somente por electrum.org e verifique a assinatura.
Não faço transações, não recomendo moedas e não ensino você a se conectar a nenhum servidor público — apenas explico o mecanismo e como evitar armadilhas.
Qual situação assusta mais você: A) um endereço falso de recebimento com os mesmos quatro últimos caracteres ou B) uma transação sem taxa que induz você a tocar em «Aumentar taxa»? Escolha uma nos comentários (não publique frase-semente, chave privada nem capturas de tela que mostrem a frase-semente completa).
(Conteúdo educativo; não constitui recomendação de investimento. Não faço transações nem promovo ativos. As informações se baseiam em relatos do comunicado oficial de segurança da Electrum GHSA-6jp4-8v48-cc5v e das notas de lançamento da versão 4.8.3; confira as declarações mais recentes antes de publicar. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.)
$BTC
#加密安全 #Web3科普 #防诈骗