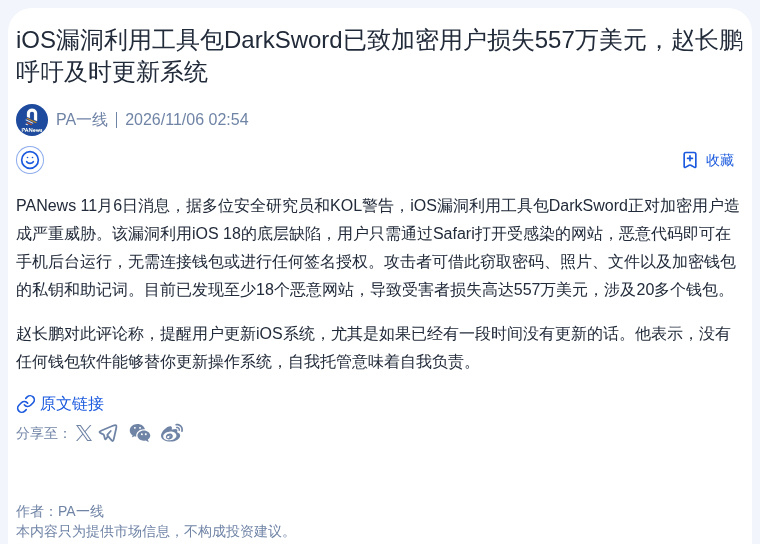
Essa vulnerabilidade DarkSword do iOS é absurda pra caralho: basta acessar um site malicioso pelo Safari para que, em segundo plano, roubem suas chaves privadas e frases-semente — sem nem precisar de uma assinatura ou autorização.
Já tem gente que perdeu 5,57 milhões de dólares, envolvendo mais de 20 carteiras. O CZ também se pronunciou: atualizem o sistema logo e não contem que o software da carteira vai protegê-los de uma vulnerabilidade tão profunda.
Quem administra os próprios ativos também precisa assumir a responsabilidade. Não fique sempre adiando as atualizações do sistema — se roubarem tudo, não vai adiantar chorar.
$BTC
$ETH
#IncidenteDeSegurança
Já tem gente que perdeu 5,57 milhões de dólares, envolvendo mais de 20 carteiras. O CZ também se pronunciou: atualizem o sistema logo e não contem que o software da carteira vai protegê-los de uma vulnerabilidade tão profunda.
Quem administra os próprios ativos também precisa assumir a responsabilidade. Não fique sempre adiando as atualizações do sistema — se roubarem tudo, não vai adiantar chorar.
$BTC
$ETH
#IncidenteDeSegurança