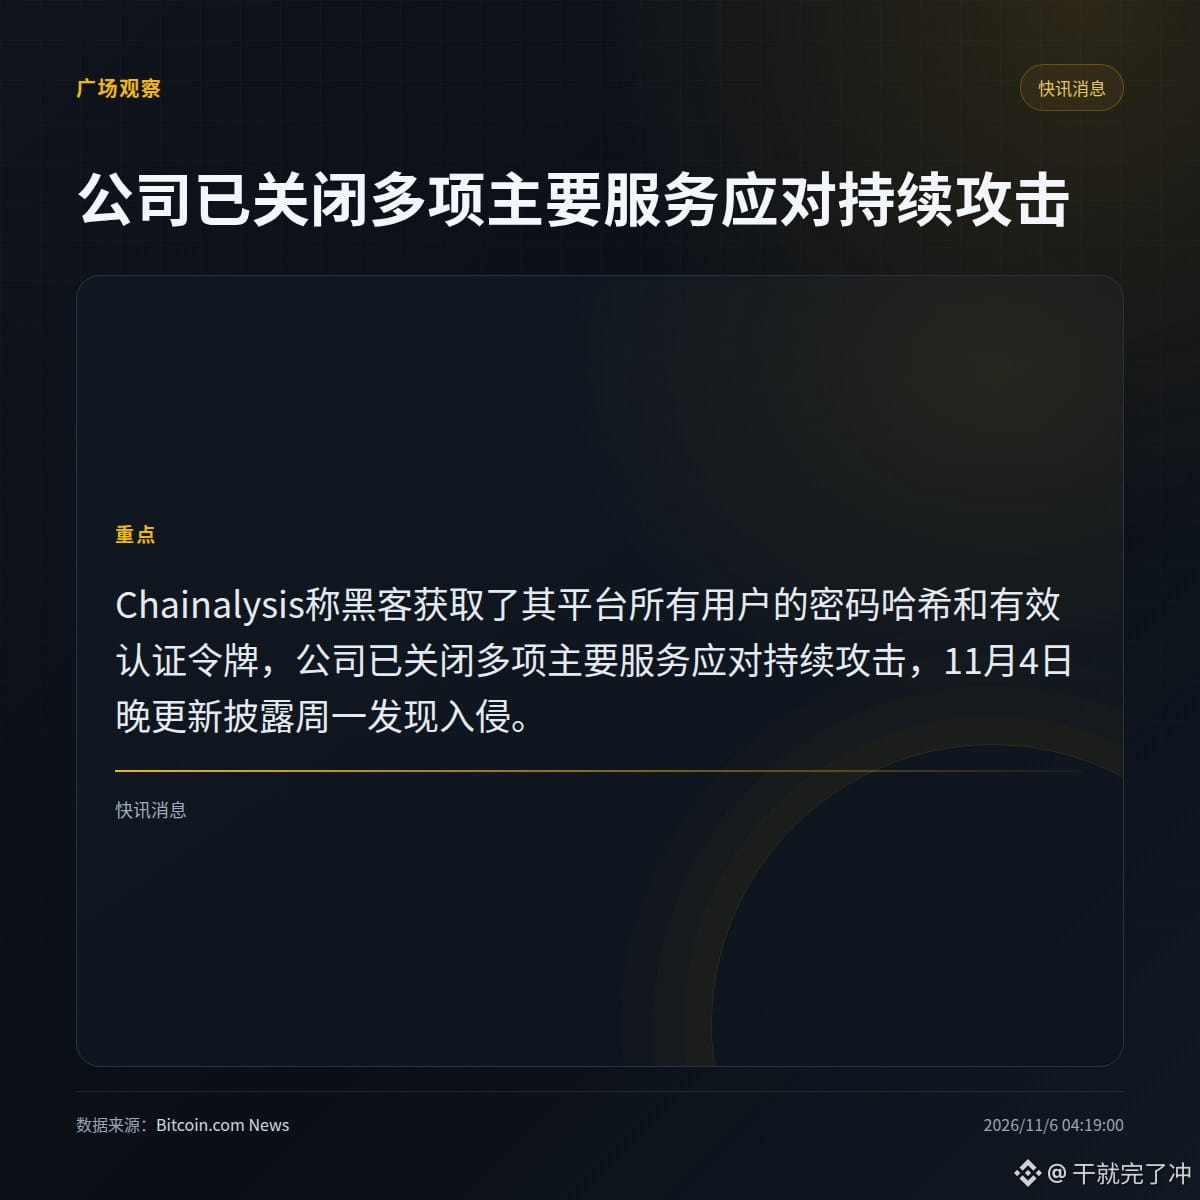
A Chainalysis admitiu que hackers obtiveram os hashes das senhas e os tokens de autenticação válidos de todos os usuários de sua plataforma.
Em uma atualização publicada em 4 de novembro, às 23h (horário do leste dos EUA), a empresa informou que a invasão foi descoberta durante a semana e que, em seguida, vários serviços importantes foram desativados para conter o ataque, que ainda estava em andamento. Os hashes das senhas e os “tokens de autenticação válidos” foram incluídos no vazamento, o que significa que não se trata apenas de dados históricos de senhas.
· O alcance do incidente abrange “todos os usuários”, e não apenas algumas contas — este é o ponto que mais merece atenção.
· A empresa afirma que o ataque ainda está em andamento e não informou quando os serviços serão restabelecidos.
Você prefere confirmar primeiro se todos os tokens foram revogados ou qual método de criptografia foi usado para os hashes das senhas?
#Chainalysis
Em uma atualização publicada em 4 de novembro, às 23h (horário do leste dos EUA), a empresa informou que a invasão foi descoberta durante a semana e que, em seguida, vários serviços importantes foram desativados para conter o ataque, que ainda estava em andamento. Os hashes das senhas e os “tokens de autenticação válidos” foram incluídos no vazamento, o que significa que não se trata apenas de dados históricos de senhas.
· O alcance do incidente abrange “todos os usuários”, e não apenas algumas contas — este é o ponto que mais merece atenção.
· A empresa afirma que o ataque ainda está em andamento e não informou quando os serviços serão restabelecidos.
Você prefere confirmar primeiro se todos os tokens foram revogados ou qual método de criptografia foi usado para os hashes das senhas?
#Chainalysis