Quando levanta fundos ou transfere para uma cold wallet, copia o endereço de «Transferências recentes / Histórico de transações» ou abre o livro de endereços, confere por conta própria e só então cola?
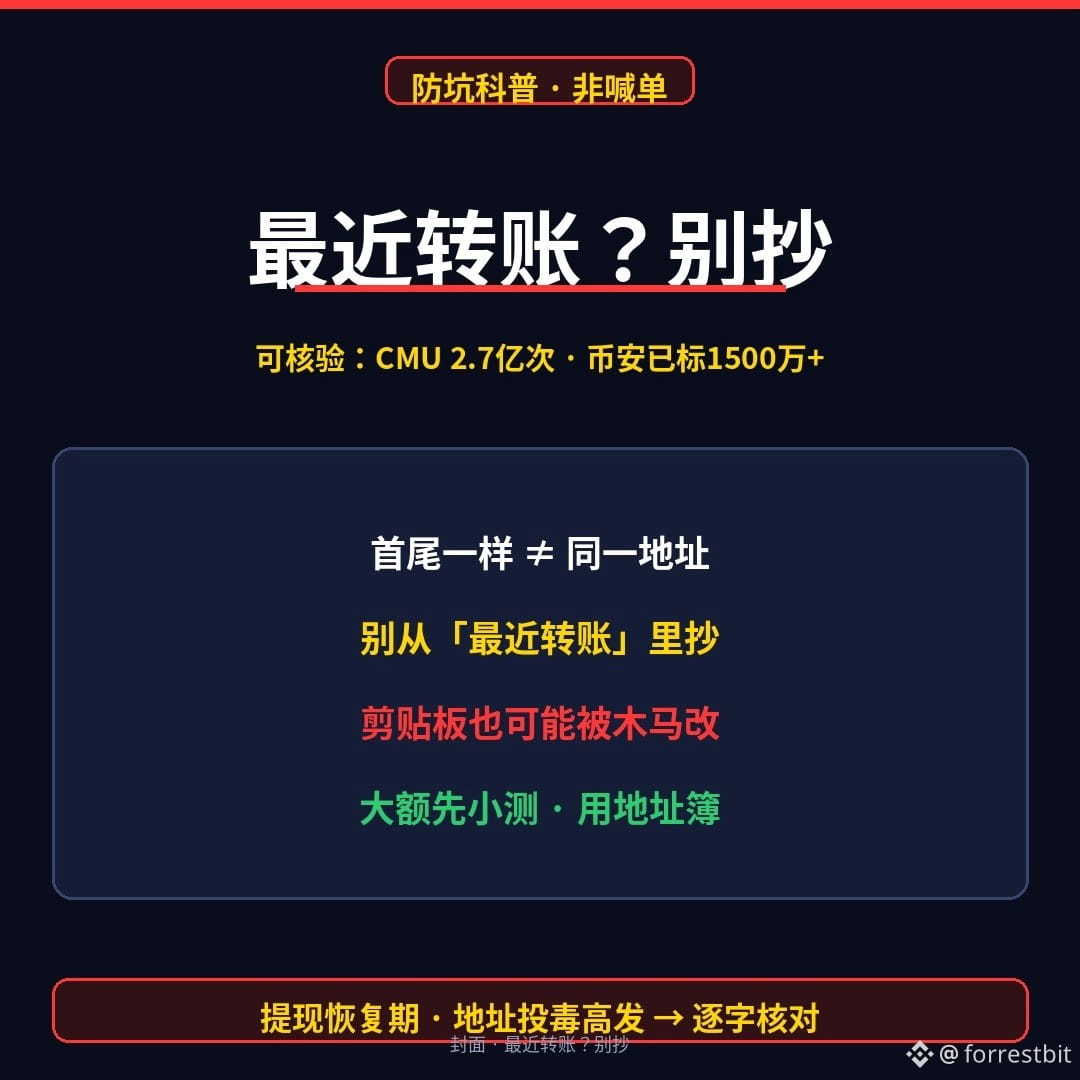
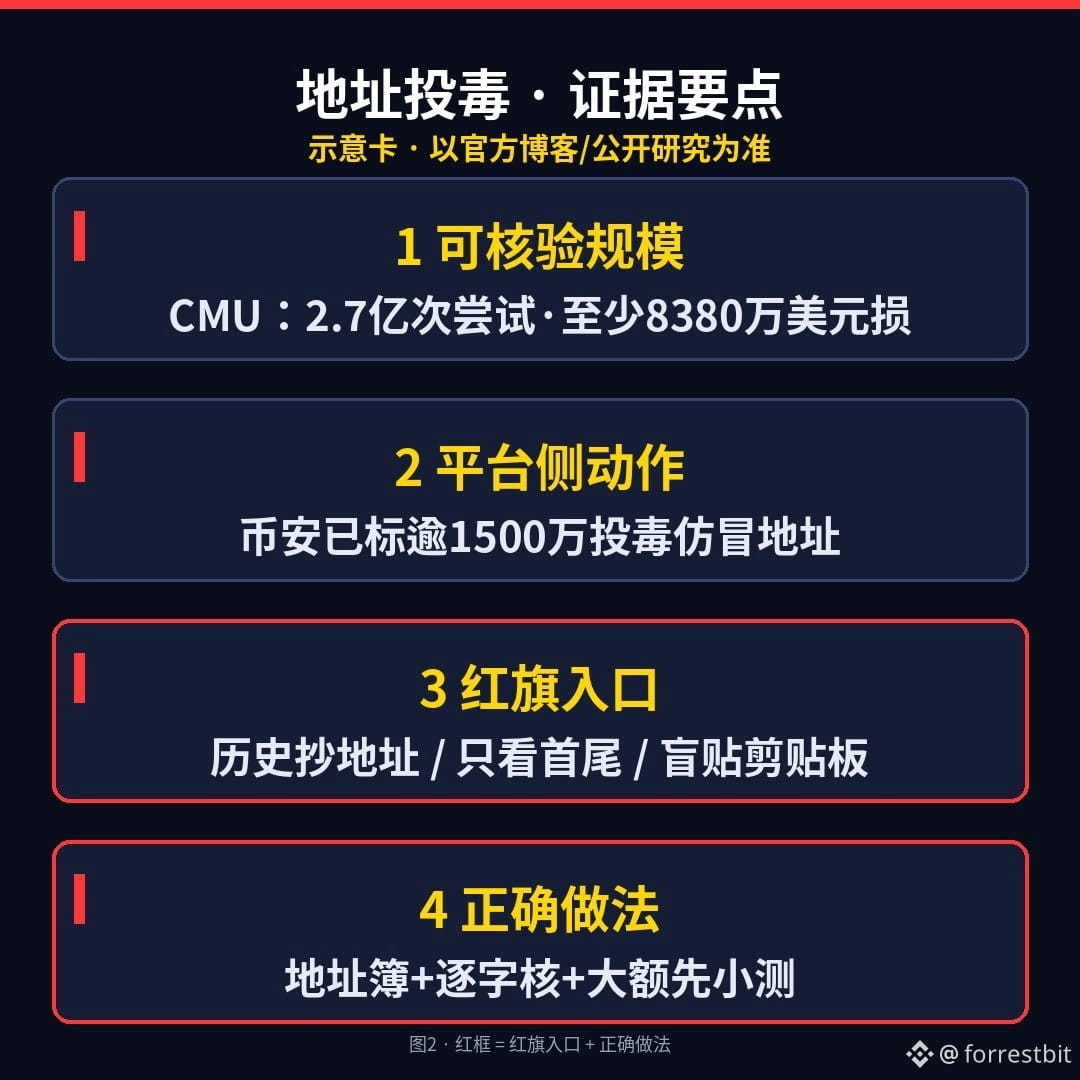
Estes dias de retomada dos levantamentos são um período de alto risco para envenenamento de endereços. Alertas públicos (incluindo os do BlockBeats) e vários avisos anteriores de He Yi apontaram para o mesmo golpe: os criminosos monitorizam endereços públicos ou que fizeram transferências recentemente, criam um endereço falso com **alguns caracteres muito semelhantes no início e no fim** e enviam uma pequena transação de «envenenamento» para o inserir no seu histórico. Muitas vezes, a interface da carteira só mostra o início e o fim do endereço longo; é quase impossível ver que há alguns caracteres diferentes no meio. Outra possibilidade é um malware que altera a área de transferência: copia o endereço correto, mas ele é modificado antes de colar. Contexto verificável: uma equipa da Carnegie Mellon contabilizou mais de **270 milhões** de tentativas de envenenamento entre julho de 2022 e junho de 2024 na Ethereum e na BSC, tendo como alvo mais de **17 milhões** de endereços; em 6.633 transferências feitas por engano, perderam-se pelo menos cerca de **83,8 milhões de dólares**. A equipa de segurança da Binance declarou publicamente que já identificou mais de **15 milhões** de endereços falsificados/envenenados na ETH/BSC (consulte o blog oficial).
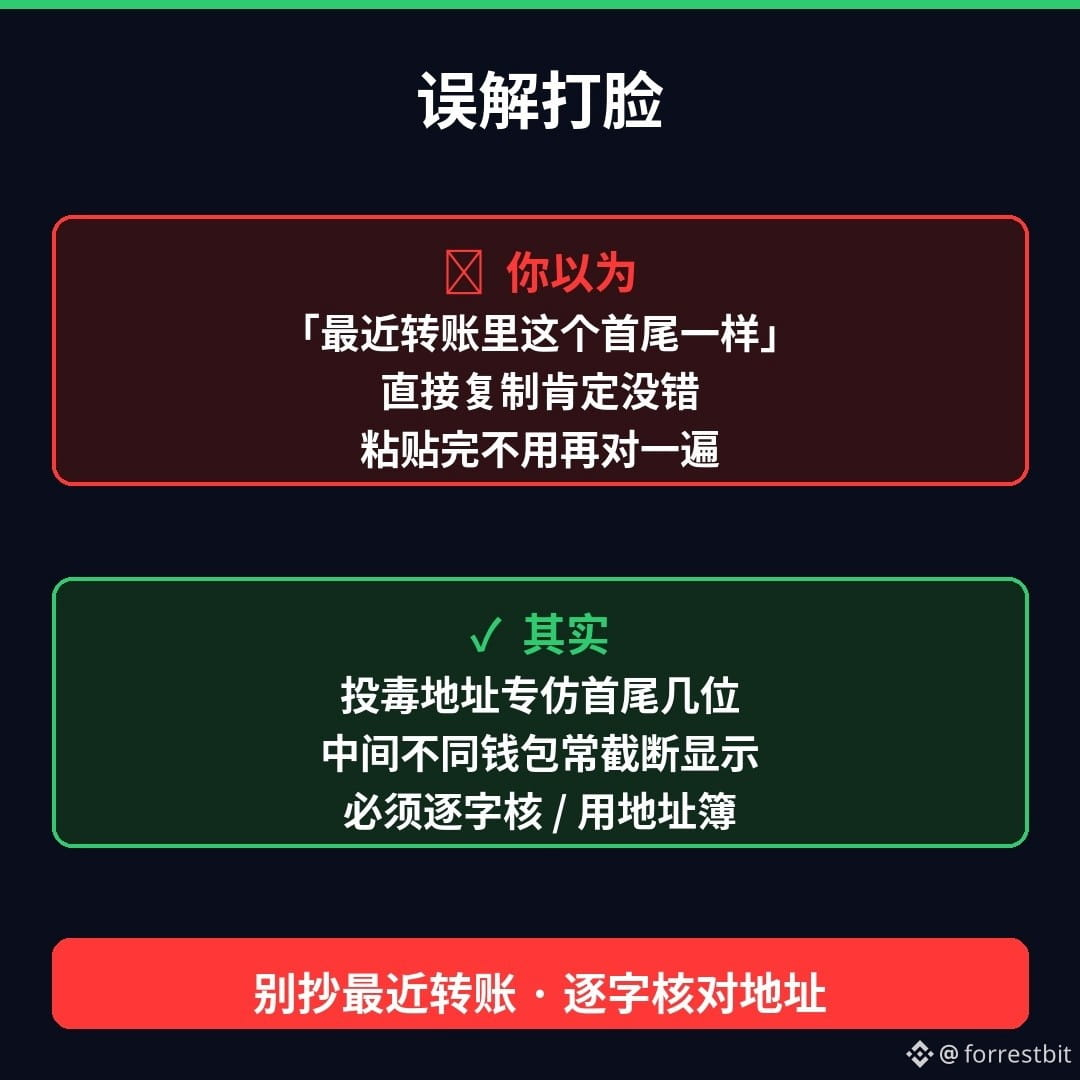
Fique atento a estes sinais de alerta: ① copiar com um toque de «Transferências recentes» ② conferir apenas os primeiros e os últimos quatro caracteres antes de confirmar ③ não voltar a conferir o endereço inteiro depois de colar ④ receber uma pequena quantia de um remetente desconhecido e, em seguida, «copiar» um endereço semelhante. O princípio é simples: início e fim iguais ≠ mesmo endereço.
Acha que «aquele endereço familiar no histórico só pode ser de alguém conhecido»? Na verdade, o envenenamento consiste justamente em imitar o início e o fim e esperar que você tenha preguiça de conferir. Três coisas que pode fazer ainda hoje:
1)Dê preferência a endereços verificados no livro de endereços / na lista de permissões; não os copie do histórico de transações
2)Depois de colar, confira cada caractere do endereço inteiro duas ou três vezes (incluindo a rede e a moeda)
3)Para valores altos, faça primeiro uma transferência de teste de pequeno valor e confirme o recebimento antes de enviar o restante — mesmo depois do teste, volte a conferir o endereço que aparece na tela antes da transferência oficial
Qual situação teme mais: A copiar um endereço envenenado de «Transferências recentes» ou B ter alguns caracteres do meio alterados por um malware na área de transferência? Escolha uma nos comentários (não publique o endereço completo nem a frase de recuperação).
(Conteúdo educativo; não constitui aconselhamento de investimento. Não faço transações nem recomendo ativos. As informações são baseadas na explicação sobre envenenamento de endereços publicada no blog de segurança da Binance, em avisos públicos sobre envenenamento durante a retomada dos levantamentos e em dados compilados de estudos relacionados da Carnegie Mellon; confirme os números e as ferramentas nos anúncios oficiais mais recentes. Este conteúdo foi gerado com auxílio de IA e revisto por uma pessoa.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
Estes dias de retomada dos levantamentos são um período de alto risco para envenenamento de endereços. Alertas públicos (incluindo os do BlockBeats) e vários avisos anteriores de He Yi apontaram para o mesmo golpe: os criminosos monitorizam endereços públicos ou que fizeram transferências recentemente, criam um endereço falso com **alguns caracteres muito semelhantes no início e no fim** e enviam uma pequena transação de «envenenamento» para o inserir no seu histórico. Muitas vezes, a interface da carteira só mostra o início e o fim do endereço longo; é quase impossível ver que há alguns caracteres diferentes no meio. Outra possibilidade é um malware que altera a área de transferência: copia o endereço correto, mas ele é modificado antes de colar. Contexto verificável: uma equipa da Carnegie Mellon contabilizou mais de **270 milhões** de tentativas de envenenamento entre julho de 2022 e junho de 2024 na Ethereum e na BSC, tendo como alvo mais de **17 milhões** de endereços; em 6.633 transferências feitas por engano, perderam-se pelo menos cerca de **83,8 milhões de dólares**. A equipa de segurança da Binance declarou publicamente que já identificou mais de **15 milhões** de endereços falsificados/envenenados na ETH/BSC (consulte o blog oficial).
Fique atento a estes sinais de alerta: ① copiar com um toque de «Transferências recentes» ② conferir apenas os primeiros e os últimos quatro caracteres antes de confirmar ③ não voltar a conferir o endereço inteiro depois de colar ④ receber uma pequena quantia de um remetente desconhecido e, em seguida, «copiar» um endereço semelhante. O princípio é simples: início e fim iguais ≠ mesmo endereço.
Acha que «aquele endereço familiar no histórico só pode ser de alguém conhecido»? Na verdade, o envenenamento consiste justamente em imitar o início e o fim e esperar que você tenha preguiça de conferir. Três coisas que pode fazer ainda hoje:
1)Dê preferência a endereços verificados no livro de endereços / na lista de permissões; não os copie do histórico de transações
2)Depois de colar, confira cada caractere do endereço inteiro duas ou três vezes (incluindo a rede e a moeda)
3)Para valores altos, faça primeiro uma transferência de teste de pequeno valor e confirme o recebimento antes de enviar o restante — mesmo depois do teste, volte a conferir o endereço que aparece na tela antes da transferência oficial
Qual situação teme mais: A copiar um endereço envenenado de «Transferências recentes» ou B ter alguns caracteres do meio alterados por um malware na área de transferência? Escolha uma nos comentários (não publique o endereço completo nem a frase de recuperação).
(Conteúdo educativo; não constitui aconselhamento de investimento. Não faço transações nem recomendo ativos. As informações são baseadas na explicação sobre envenenamento de endereços publicada no blog de segurança da Binance, em avisos públicos sobre envenenamento durante a retomada dos levantamentos e em dados compilados de estudos relacionados da Carnegie Mellon; confirme os números e as ferramentas nos anúncios oficiais mais recentes. Este conteúdo foi gerado com auxílio de IA e revisto por uma pessoa.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普