

O grupo financeiro francês Crédit Mutuel Arkéa confirmou ter sido alvo de um ciberataque que levou à realização de transações fraudulentas no valor de cerca de €118 milhões (US$ 133 milhões). O incidente tornou-se público após uma investigação do investigador on-chain ZachXBT.
Em 2 de novembro, o investigador comunicou o provável roubo de mais de US$ 106 milhões em USDC e USDT de contas associadas a uma organização europeia não identificada.
No dia seguinte, ZachXBT descobriu mais de US$ 27 milhões em saques suspeitos de corretoras centralizadas de criptomoedas, elevando o volume total de transações relacionadas ao ataque para mais de US$ 133 milhões. Segundo ele, a falta de divulgação oportuna permitiu que o invasor lavasse, até aquele momento, mais de US$ 30 milhões.
Em 4 de novembro, ZachXBT apontou a suposta vítima: o Crédit Mutuel Arkéa. No mesmo dia, o banco publicou um comunicado sobre um ciberataque e, em seguida, divulgou esclarecimentos adicionais.
Como o ataque se desenrolou
Segundo o pesquisador, as transações iniciais ocorreram em 1º de novembro. Nas 24 horas seguintes, o invasor transferiu ativamente os fundos entre serviços e blockchains.
Em particular, ele trocou $USDC por Ethereum ($ETH ), usou os serviços de câmbio instantâneo WellWallet e Kyrrex, converteu ativos em Monero (XMR) por meio da Wagyu e transferiu fundos entre redes.
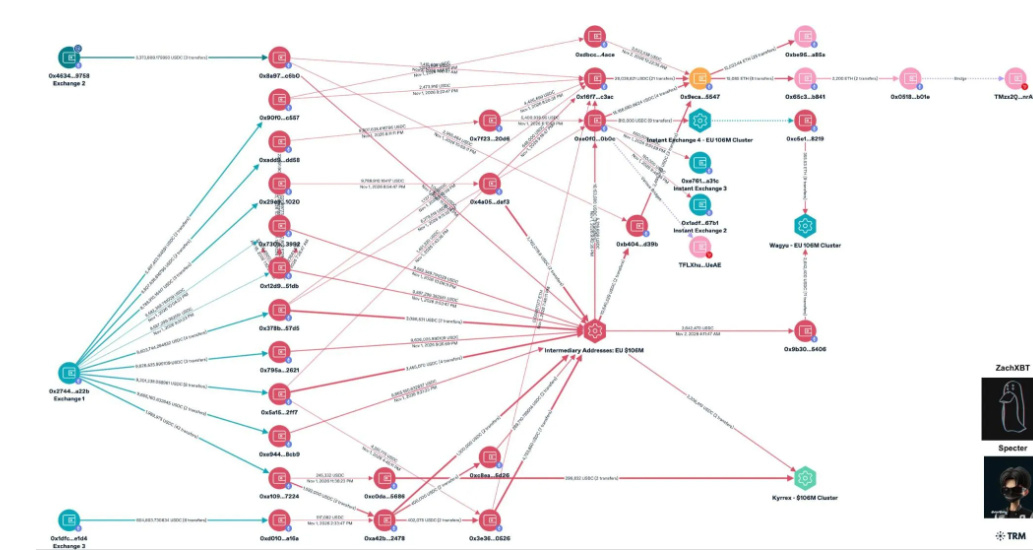
O pesquisador também descobriu saques adicionais de corretoras centralizadas, alguns dos quais ocorreram após sua primeira publicação sobre o incidente.
Com base nos métodos de lavagem de dinheiro, ZachXBT afirmou estar altamente confiante de que o grupo norte-coreano Lazarus Group não estava envolvido no ataque.
O que o banco informou
Em um esclarecimento oficial, o Crédit Mutuel Arkéa especificou que os invasores usaram uma conta própria do grupo financeiro para realizar transações destinadas a outras instituições bancárias. Posteriormente, os fundos poderiam ter sido convertidos em criptomoedas por meio dessas instituições, em plataformas especializadas.
O banco enfatizou que os invasores não usaram contas de clientes de suas divisões e subsidiárias. A organização também negou as informações de que a invasão teria ocorrido por meio de sua plataforma subsidiária Fortuneo. Segundo o banco, os invasores aproveitaram a infraestrutura de um de seus prestadores de serviços e obtiveram acesso direto às operações do Crédit Mutuel Arkéa.
O grupo financeiro confirmou que o valor era da ordem de € 118 milhões, mas se recusou a informar o montante final dos prejuízos. Segundo o grupo, foi possível bloquear parte dos fundos, e os esforços para recuperá-los continuam.
O banco também afirmou que o incidente não afetou os ativos dos clientes. Algumas operações de transferência foram temporariamente atrasadas, mas, após verificações e o reforço das medidas de segurança, a maioria delas foi retomada na manhã de 4 de novembro.
O Crédit Mutuel Arkéa classificou o ocorrido como um ataque externo complexo e rejeitou a hipótese de erro humano dentro da organização. O banco está cooperando com as autoridades policiais e reguladoras para determinar a origem do ataque e o método exato usado para realizá-lo.
Segundo o comunicado, o grupo financeiro tem 5,8 milhões de clientes e ativos totais de € 211,5 bilhões.
Vale lembrar que, em outubro, 130 das 555 empresas financeiras da Coreia do Sul relataram deficiências na proteção cibernética após uma autoavaliação.