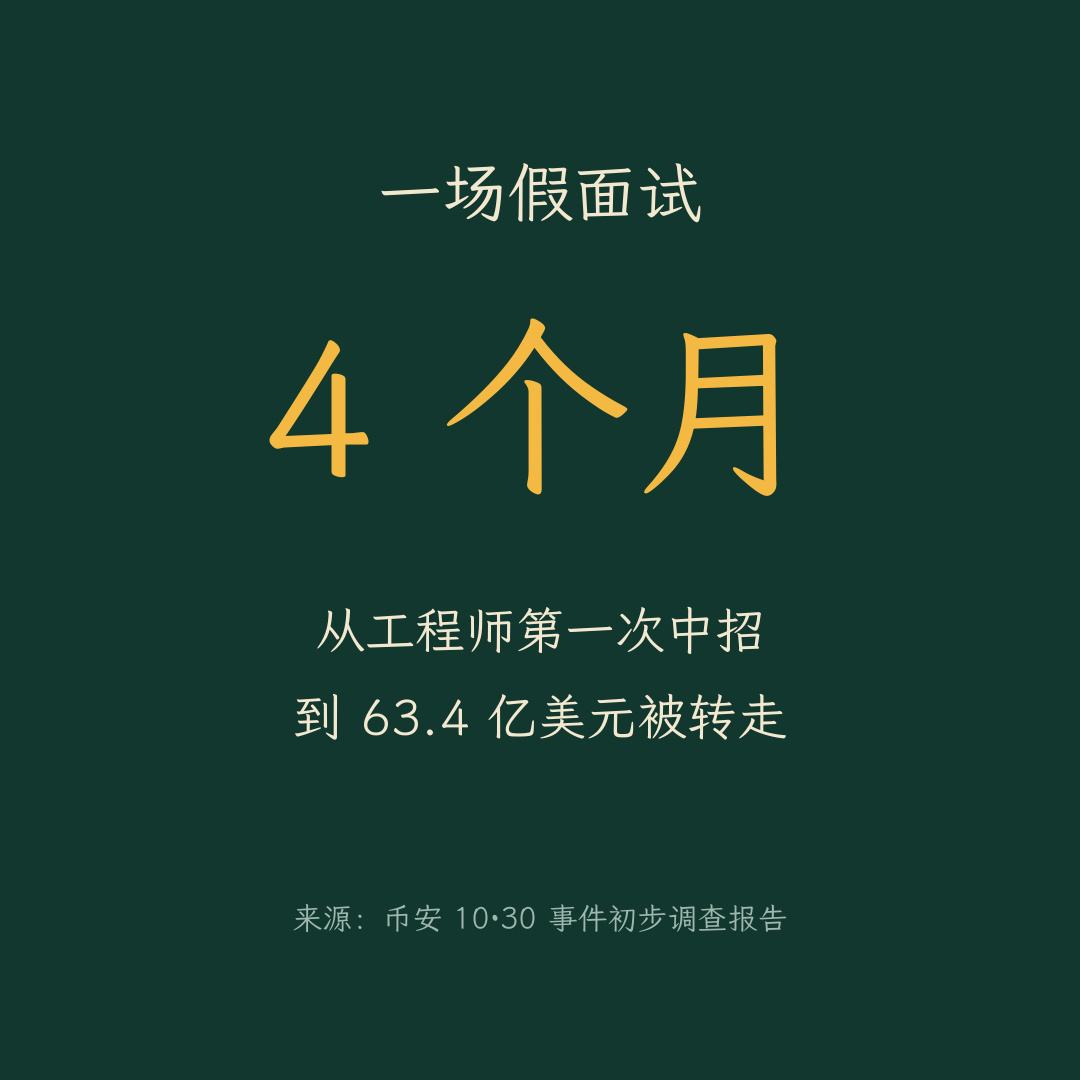
Terminei de ler o relatório de investigação da Binance, e o que mais me chocou não foram os 6,3 bilhões, mas a porta de entrada: um “teste para entrevista”.
Em resumo, o atacante se passou por recrutador, fez duas rodadas de entrevistas e, no fim, convenceu o engenheiro a baixar um “teste de programação” no computador de trabalho. Quando o código malicioso foi executado, outros computadores e ferramentas internas foram sendo comprometidos, um a um. Segundo o relatório, a preparação começou em junho.
Eu sou bem cauteloso: arquivos, scripts e “tarefas” enviados por desconhecidos, só abro em um computador antigo ou máquina virtual sem nenhuma conta conectada. Nunca uso dispositivos de trabalho ou de carteira.
Vocês já receberam convites estranhos para entrevistas ou parcerias?
#Relatório de investigação do incidente de segurança da Binance de 30/10 #Web3安全 #Criptomoedas
Observação pessoal, não constitui recomendação de investimento $BNB
Em resumo, o atacante se passou por recrutador, fez duas rodadas de entrevistas e, no fim, convenceu o engenheiro a baixar um “teste de programação” no computador de trabalho. Quando o código malicioso foi executado, outros computadores e ferramentas internas foram sendo comprometidos, um a um. Segundo o relatório, a preparação começou em junho.
Eu sou bem cauteloso: arquivos, scripts e “tarefas” enviados por desconhecidos, só abro em um computador antigo ou máquina virtual sem nenhuma conta conectada. Nunca uso dispositivos de trabalho ou de carteira.
Vocês já receberam convites estranhos para entrevistas ou parcerias?
#Relatório de investigação do incidente de segurança da Binance de 30/10 #Web3安全 #Criptomoedas
Observação pessoal, não constitui recomendação de investimento $BNB