
🚨 Eles estão tentando lavar os 6,3 bilhões de dólares roubados da Binance.
O que aconteceu por trás deste ataque hacker é simplesmente uma loucura absoluta.
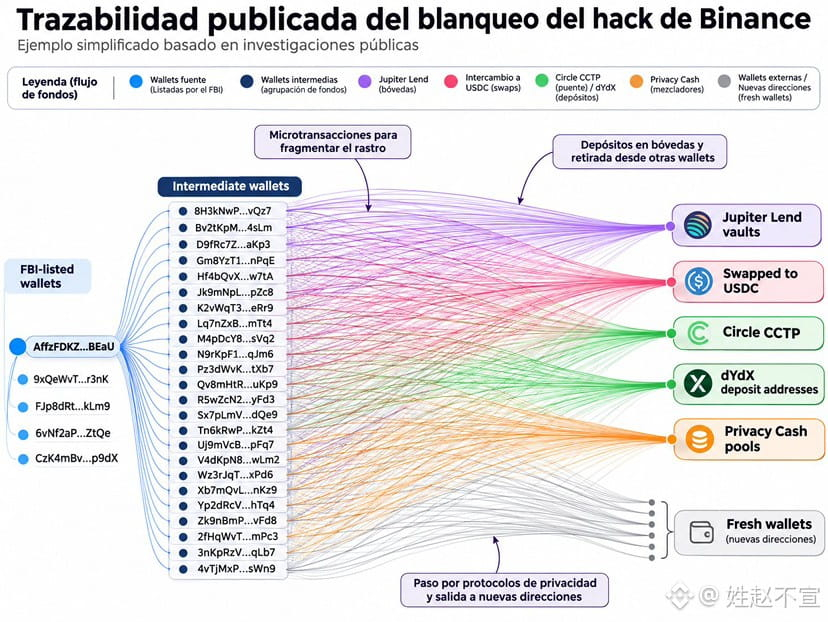
Os hackers, responsabilizados pelo FBI e ligados à Coreia do Norte, estão usando um sistema automatizado de movimentação para dificultar o rastreamento dos fundos.
Em apenas três dias e meio, foram detectadas cerca de 12.000 carteiras e mais de 40.000 transações.
Como eles fizeram isso?
🔹 Fragmentaram os fundos e os distribuíram por milhares de endereços.
🔹 Usaram protocolos como o Jupiter Lend para depositar os fundos em cofres e transferir os direitos de saque para outras carteiras, cortando assim o rastro direto.
🔹 Alternaram continuamente entre diferentes blockchains e ativos por meio de pontes e exchanges descentralizadas.
🔹 Chegaram até a usar o Privacy Cash, um protocolo projetado para oferecer privacidade e dificultar a associação entre depósitos e saques.
Agora vem a parte interessante.
Depois de detectar fundos relacionados ao roubo, o Privacy Cash acabou de suspender temporariamente os depósitos.
Enquanto isso, o FBI divulgou centenas de endereços ligados aos atacantes e pediu que operadores de DeFi, exchanges e provedores de infraestrutura blockchain bloqueiem transações provenientes dessas carteiras.
Estamos assistindo a uma perseguição: pesquisadores rastreiam os fundos, enquanto os hackers tentam ocultar sua origem.
Embora já tenham conseguido congelar cerca de 2,85 bilhões de dólares, ainda há bilhões que não foram bloqueados.
Roubar 6,3 bilhões de dólares foi apenas o começo. O verdadeiro desafio para os atacantes agora é usar esses fundos sem serem descobertos.
O que aconteceu por trás deste ataque hacker é simplesmente uma loucura absoluta.
Os hackers, responsabilizados pelo FBI e ligados à Coreia do Norte, estão usando um sistema automatizado de movimentação para dificultar o rastreamento dos fundos.
Em apenas três dias e meio, foram detectadas cerca de 12.000 carteiras e mais de 40.000 transações.
Como eles fizeram isso?
🔹 Fragmentaram os fundos e os distribuíram por milhares de endereços.
🔹 Usaram protocolos como o Jupiter Lend para depositar os fundos em cofres e transferir os direitos de saque para outras carteiras, cortando assim o rastro direto.
🔹 Alternaram continuamente entre diferentes blockchains e ativos por meio de pontes e exchanges descentralizadas.
🔹 Chegaram até a usar o Privacy Cash, um protocolo projetado para oferecer privacidade e dificultar a associação entre depósitos e saques.
Agora vem a parte interessante.
Depois de detectar fundos relacionados ao roubo, o Privacy Cash acabou de suspender temporariamente os depósitos.
Enquanto isso, o FBI divulgou centenas de endereços ligados aos atacantes e pediu que operadores de DeFi, exchanges e provedores de infraestrutura blockchain bloqueiem transações provenientes dessas carteiras.
Estamos assistindo a uma perseguição: pesquisadores rastreiam os fundos, enquanto os hackers tentam ocultar sua origem.
Embora já tenham conseguido congelar cerca de 2,85 bilhões de dólares, ainda há bilhões que não foram bloqueados.
Roubar 6,3 bilhões de dólares foi apenas o começo. O verdadeiro desafio para os atacantes agora é usar esses fundos sem serem descobertos.