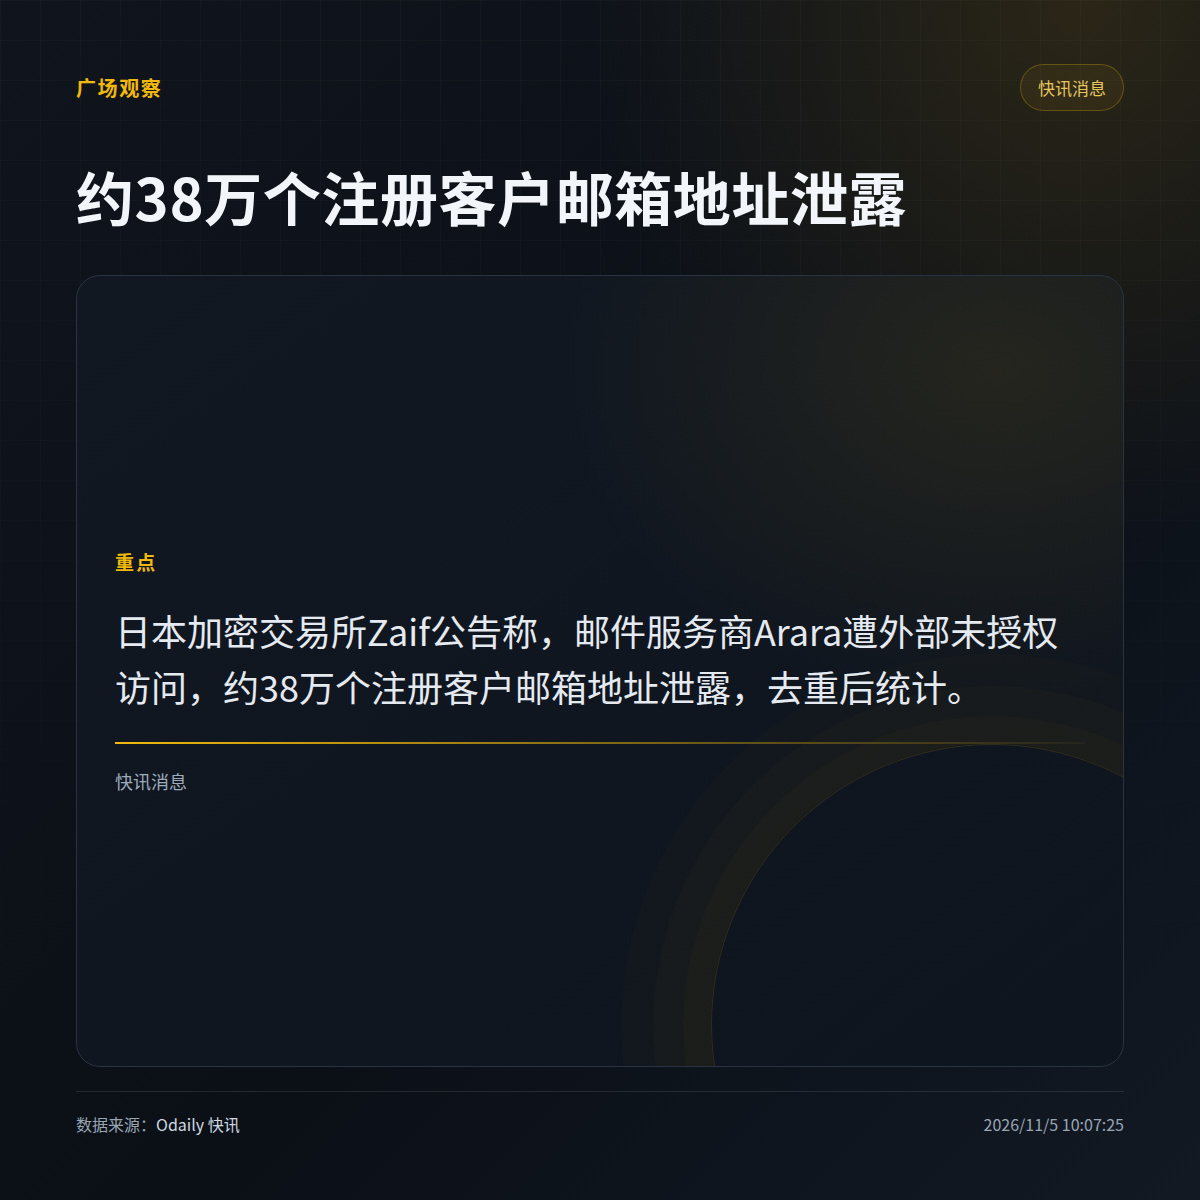
A corretora de criptomoedas japonesa Zaif informou que a Arara, sua provedora de serviços de e-mail, sofreu um acesso externo não autorizado. Cerca de 380 mil endereços de e-mail de clientes cadastrados foram expostos, número contabilizado após a remoção de duplicatas.
A Zaif afirmou que as informações expostas se limitam aos endereços de e-mail e não incluem nomes, informações sobre transações nem senhas. Não foram detectadas invasões em seus próprios sistemas e, até o momento, não há confirmação de danos a ativos ou de outros prejuízos. Devido à suspensão dos serviços da Arara, a Zaif interrompeu o envio de e-mails.
· Como apenas os endereços de e-mail foram expostos, o principal risco são mensagens de phishing, e não o comprometimento direto das credenciais das contas.
· A Zaif recomenda que os clientes não cliquem em links de e-mails nem informem dados de autenticação e que usem um aplicativo de autenticação para a verificação em duas etapas.
O e-mail usado para receber notificações da sua corretora é o mesmo usado para fazer login?
A Zaif afirmou que as informações expostas se limitam aos endereços de e-mail e não incluem nomes, informações sobre transações nem senhas. Não foram detectadas invasões em seus próprios sistemas e, até o momento, não há confirmação de danos a ativos ou de outros prejuízos. Devido à suspensão dos serviços da Arara, a Zaif interrompeu o envio de e-mails.
· Como apenas os endereços de e-mail foram expostos, o principal risco são mensagens de phishing, e não o comprometimento direto das credenciais das contas.
· A Zaif recomenda que os clientes não cliquem em links de e-mails nem informem dados de autenticação e que usem um aplicativo de autenticação para a verificação em duas etapas.
O e-mail usado para receber notificações da sua corretora é o mesmo usado para fazer login?