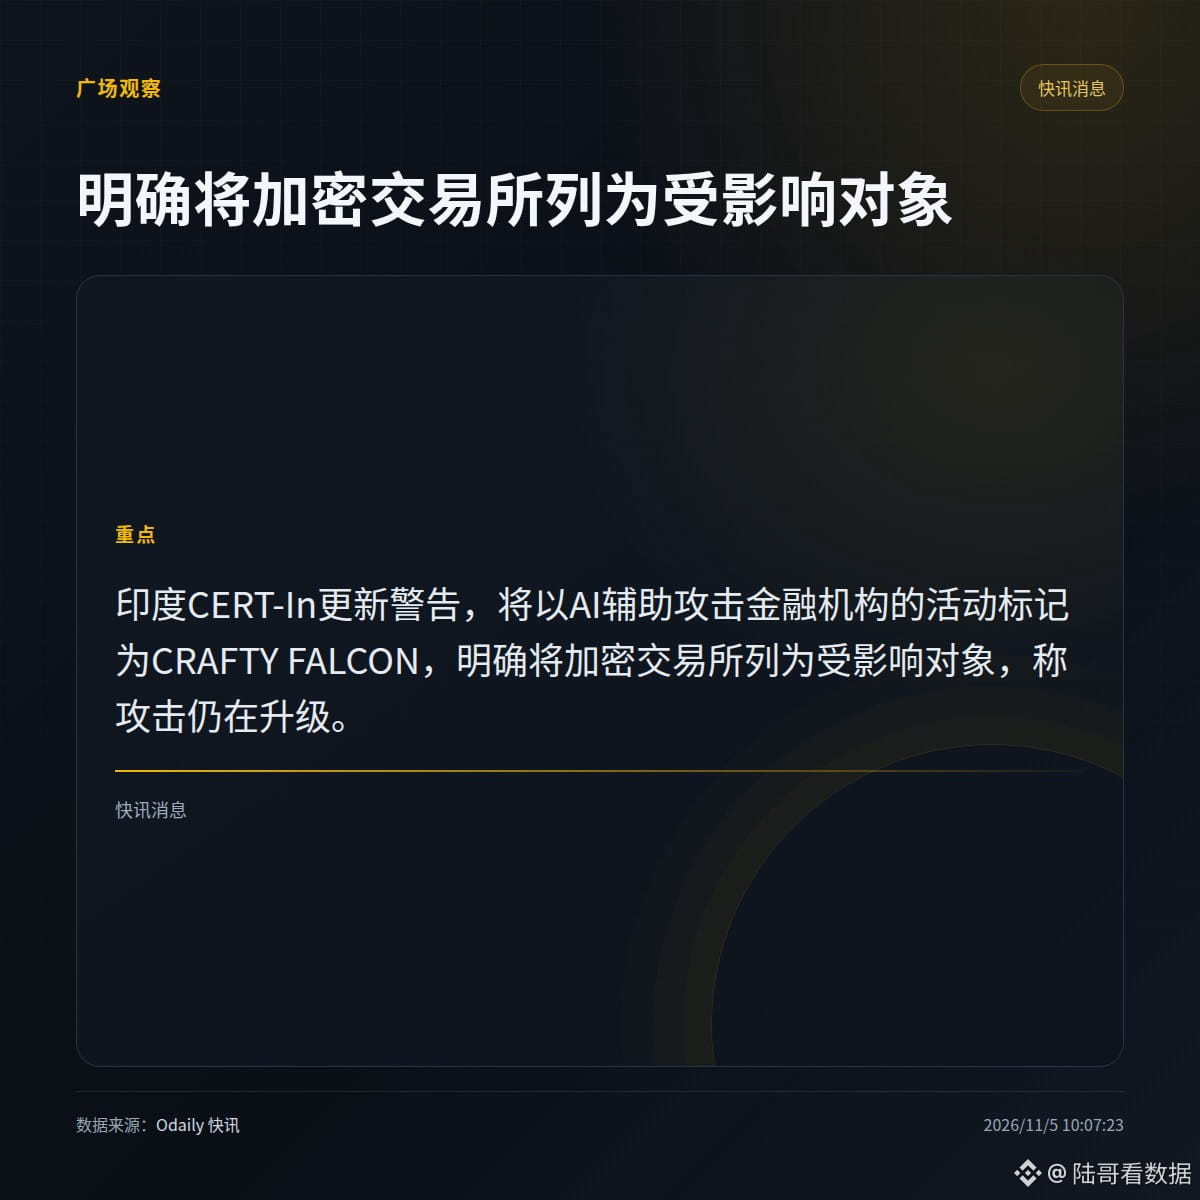
Na quarta-feira, a Equipe Indiana de Resposta a Emergências Informáticas (CERT-In) identificou como “CRAFTY FALCON” um grupo de atacantes que usa IA para atacar instituições financeiras. Em uma atualização do comunicado que publicou pela primeira vez em outubro do ano passado, a agência incluiu explicitamente as corretoras de criptomoedas entre os alvos afetados.
Segundo o comunicado, os atacantes exploraram aplicativos vulneráveis e ambientes de teste expostos para acessar sistemas de produção usando credenciais compartilhadas e tokens de acesso. Em seguida, implantaram arquivos maliciosos na infraestrutura em nuvem. Ferramentas de IA foram usadas para gerar e aprimorar rapidamente scripts de ataque. Alguns ataques foram programados para fins de semana e feriados, a fim de retardar sua detecção.
A agência também afirmou que os atacantes realizaram pequenas transações de teste para verificar transferências não autorizadas, além de roubar chaves de carteiras e transferir fundos. A CERT-In não divulgou os nomes das corretoras afetadas nem o valor das perdas.
· As recomendações são claras: monitoramento ininterrupto, reforço das equipes nos fins de semana e feriados e redução dos limites de alerta.
· As técnicas de ataque e os impactos mencionados acima foram descritos pela CERT-In. O material não identifica vítimas específicas.
A equipe da sua organização reduz os limites de alerta nos fins de semana?
Segundo o comunicado, os atacantes exploraram aplicativos vulneráveis e ambientes de teste expostos para acessar sistemas de produção usando credenciais compartilhadas e tokens de acesso. Em seguida, implantaram arquivos maliciosos na infraestrutura em nuvem. Ferramentas de IA foram usadas para gerar e aprimorar rapidamente scripts de ataque. Alguns ataques foram programados para fins de semana e feriados, a fim de retardar sua detecção.
A agência também afirmou que os atacantes realizaram pequenas transações de teste para verificar transferências não autorizadas, além de roubar chaves de carteiras e transferir fundos. A CERT-In não divulgou os nomes das corretoras afetadas nem o valor das perdas.
· As recomendações são claras: monitoramento ininterrupto, reforço das equipes nos fins de semana e feriados e redução dos limites de alerta.
· As técnicas de ataque e os impactos mencionados acima foram descritos pela CERT-In. O material não identifica vítimas específicas.
A equipe da sua organização reduz os limites de alerta nos fins de semana?