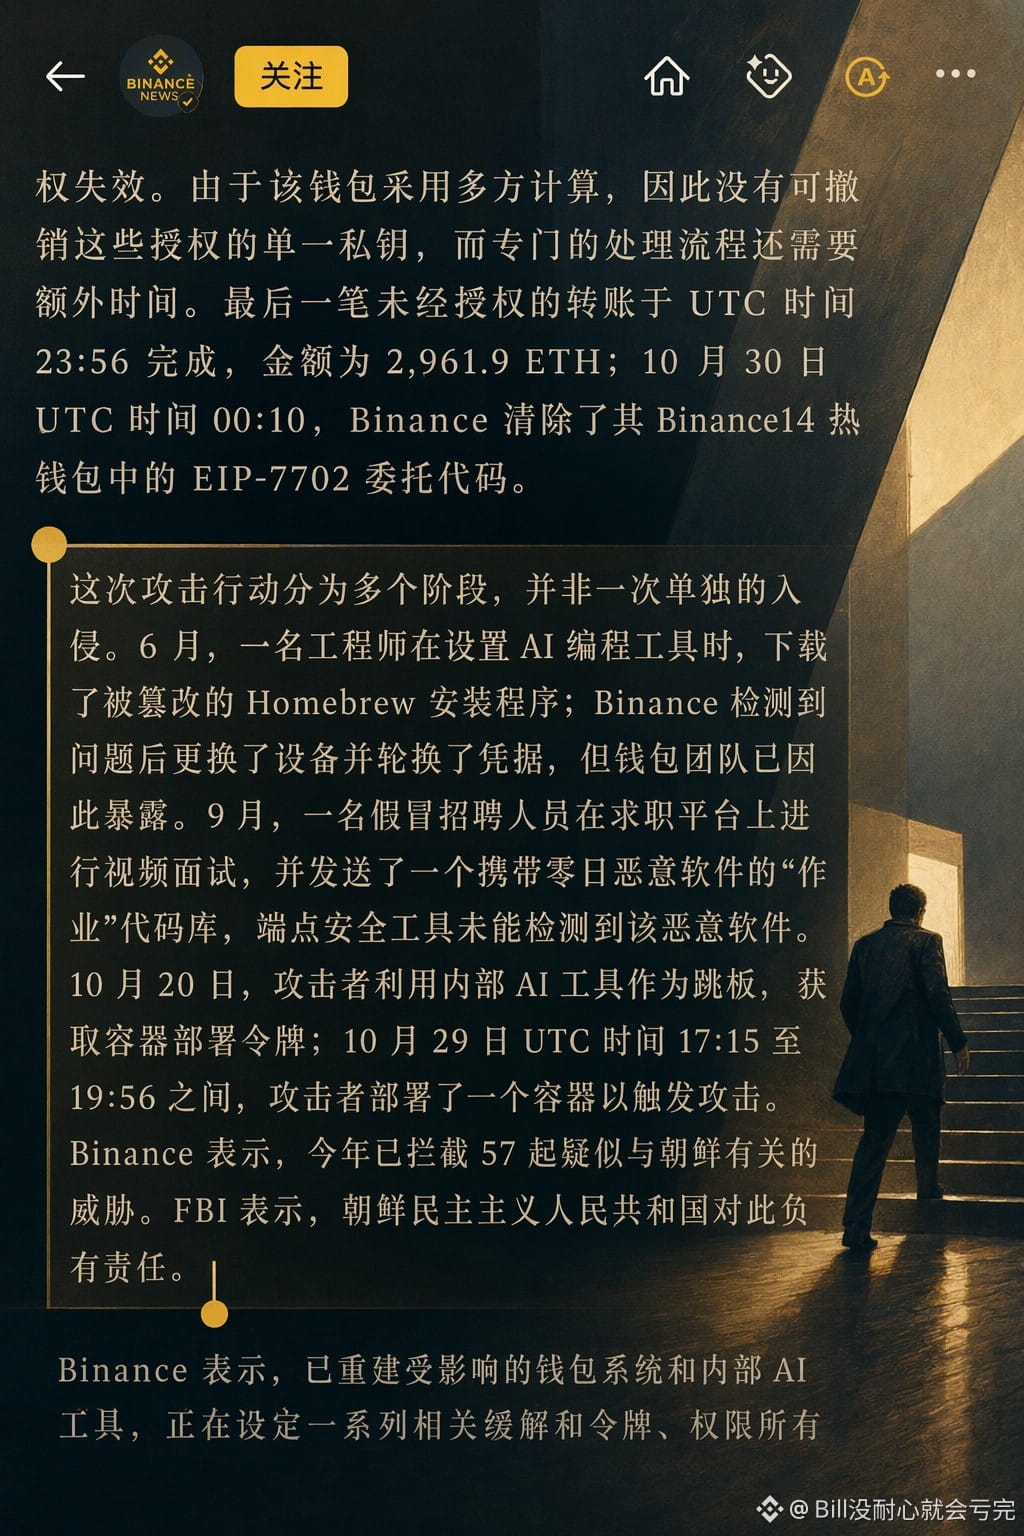
O ataque à Binance desta vez foi desencadeado por algo surpreendente: durante uma entrevista de emprego após receber uma proposta de outra empresa, um funcionário instalou no computador da empresa um pacote de software enviado pelo suposto recrutador. Deixando de lado se a vaga era real ou não, instalar um programa desconhecido no computador da empresa já é perigoso o suficiente.
Depois que o cavalo de Troia foi instalado, o funcionário não percebeu nada; os hackers obtiveram acesso, mas só agiram um mês depois. Esse um mês de espera foi mesmo uma demonstração de paciência 😅
Daqui para a frente, é provável que as permissões dos funcionários da corretora e o monitoramento dos computadores sejam reforçados. Os computadores também precisarão identificar, comunicar e bloquear programas suspeitos com mais rapidez. A equipe da carteira da Binance cresceu rápido demais e sem grandes obstáculos até agora; talvez seja hora de desacelerar e revisar os processos relacionados.
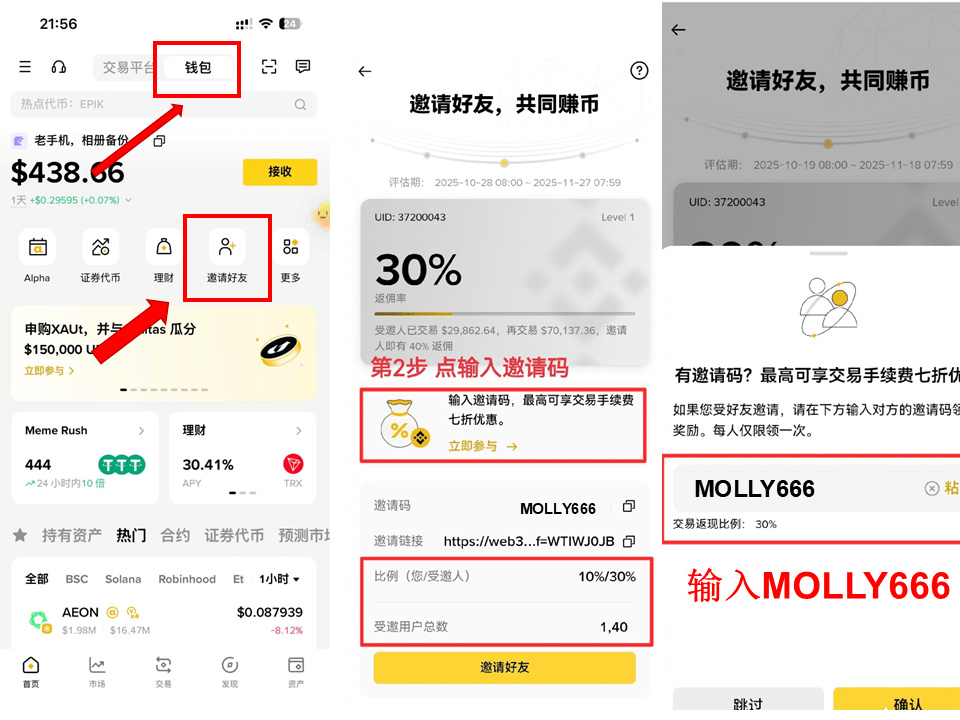
Código de convite da carteira Binance: MOLLY666
Depois que o cavalo de Troia foi instalado, o funcionário não percebeu nada; os hackers obtiveram acesso, mas só agiram um mês depois. Esse um mês de espera foi mesmo uma demonstração de paciência 😅
Daqui para a frente, é provável que as permissões dos funcionários da corretora e o monitoramento dos computadores sejam reforçados. Os computadores também precisarão identificar, comunicar e bloquear programas suspeitos com mais rapidez. A equipe da carteira da Binance cresceu rápido demais e sem grandes obstáculos até agora; talvez seja hora de desacelerar e revisar os processos relacionados.
Código de convite da carteira Binance: MOLLY666