A Binance publicou esta semana seu próprio relatório sobre o roubo de US$ 6,34 bilhões, e o que ficou comigo foi a cronologia — não o valor.
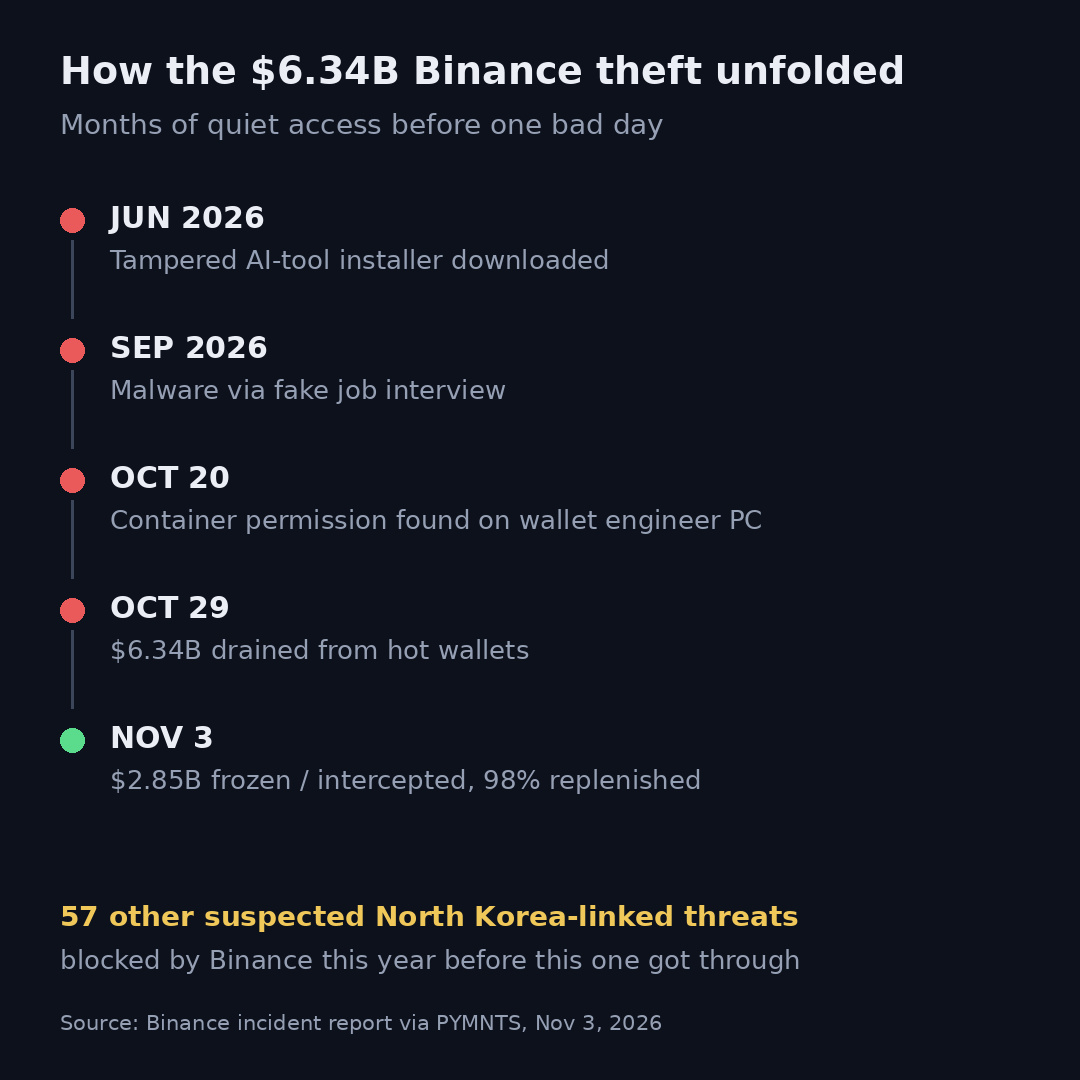
Não foi um ataque rápido e oportunista. Segundo o relatório (via PYMNTS, 3 de nov.): em junho, um engenheiro da equipe de carteiras baixou um instalador adulterado enquanto configurava uma popular ferramenta de programação com IA. Em setembro, outro engenheiro foi abordado em uma plataforma legítima de empregos e acabou baixando um malware escondido em uma “tarefa” de programação de uma falsa entrevista. Em 20 de outubro, os invasores encontraram uma permissão de implantação de contêiner na máquina de outro engenheiro da equipe de carteiras. Em 29 de outubro, usaram credenciais roubadas para implantar um contêiner e esvaziar as carteiras quentes. A Binance afirma que já havia bloqueado outras 57 tentativas suspeitas ligadas à Coreia do Norte neste ano — essa foi a que conseguiu passar.
A recuperação também é real: cerca de US$ 2,85 bilhões congelados ou interceptados até agora, 98% dos tokens afetados repostos, usuários totalmente ressarcidos com o fundo de emergência e os recursos corporativos da Binance, e saques sendo retomados em etapas.
Minha opinião: a parte mais assustadora não é o tamanho, mas o tempo de permanência — meses de acesso silencioso antes de um único dia desastroso. E o ponto de entrada deveria preocupar todo desenvolvedor do setor cripto: um instalador de ferramenta de IA comprometido. Se sua equipe baixa ferramentas de programação, verifique a origem como verificaria a de um download de carteira.
E a velha lição, mais uma vez: o saldo em uma corretora é um saldo para negociação, não um cofre — seja você detentor de BTC ou de qualquer outra coisa. Se não está na corretora para ser negociado, não deveria ficar lá.
Outubro mudou o lugar onde você guarda seus ativos ou você ainda deixa a maior parte em corretoras? $BTC
Não foi um ataque rápido e oportunista. Segundo o relatório (via PYMNTS, 3 de nov.): em junho, um engenheiro da equipe de carteiras baixou um instalador adulterado enquanto configurava uma popular ferramenta de programação com IA. Em setembro, outro engenheiro foi abordado em uma plataforma legítima de empregos e acabou baixando um malware escondido em uma “tarefa” de programação de uma falsa entrevista. Em 20 de outubro, os invasores encontraram uma permissão de implantação de contêiner na máquina de outro engenheiro da equipe de carteiras. Em 29 de outubro, usaram credenciais roubadas para implantar um contêiner e esvaziar as carteiras quentes. A Binance afirma que já havia bloqueado outras 57 tentativas suspeitas ligadas à Coreia do Norte neste ano — essa foi a que conseguiu passar.
A recuperação também é real: cerca de US$ 2,85 bilhões congelados ou interceptados até agora, 98% dos tokens afetados repostos, usuários totalmente ressarcidos com o fundo de emergência e os recursos corporativos da Binance, e saques sendo retomados em etapas.
Minha opinião: a parte mais assustadora não é o tamanho, mas o tempo de permanência — meses de acesso silencioso antes de um único dia desastroso. E o ponto de entrada deveria preocupar todo desenvolvedor do setor cripto: um instalador de ferramenta de IA comprometido. Se sua equipe baixa ferramentas de programação, verifique a origem como verificaria a de um download de carteira.
E a velha lição, mais uma vez: o saldo em uma corretora é um saldo para negociação, não um cofre — seja você detentor de BTC ou de qualquer outra coisa. Se não está na corretora para ser negociado, não deveria ficar lá.
Outubro mudou o lugar onde você guarda seus ativos ou você ainda deixa a maior parte em corretoras? $BTC