Cripto: O ataque hacker à Binance começou com uma falsa entrevista de emprego
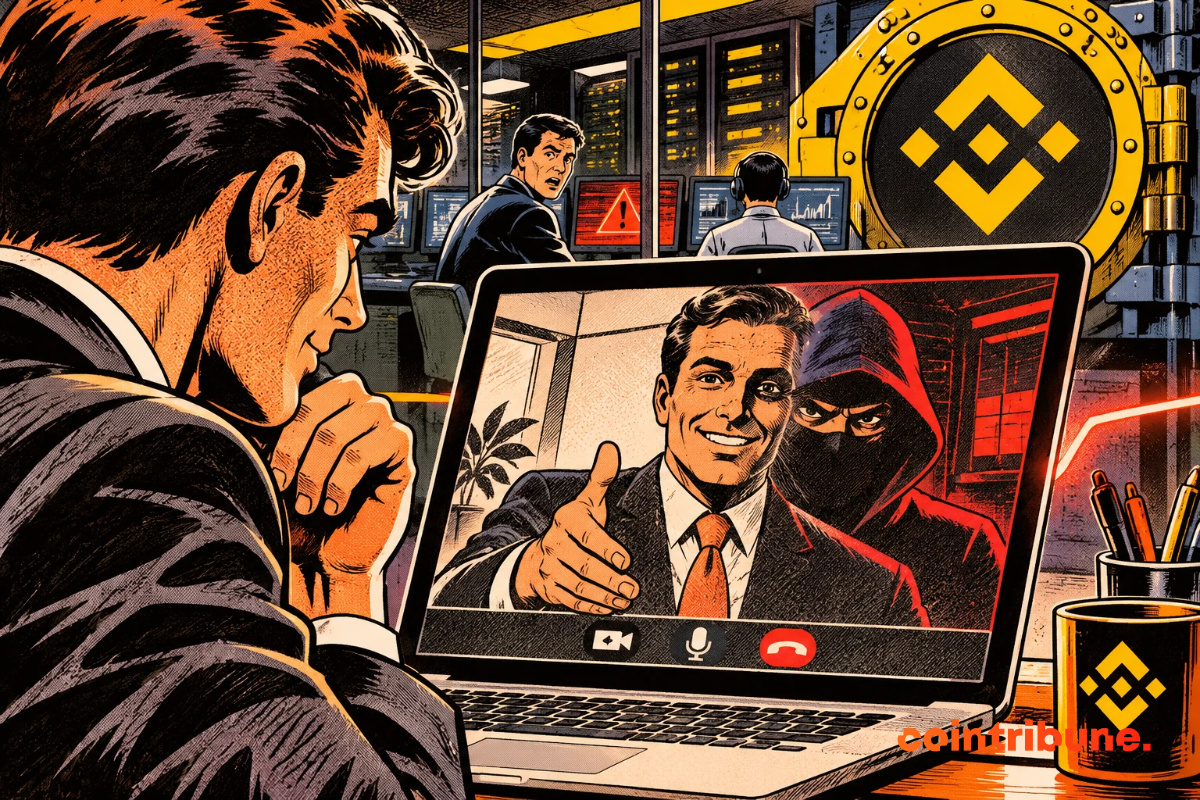
Uma falsa entrevista de emprego permitiu que hackers infetassem o computador de um engenheiro da Binance antes do roubo de 6,34 mil milhões de dólares, em 29 de outubro de 2026. No seu relatório, publicado a 3 de novembro, a exchange de criptomoedas descreve uma infiltração preparada durante meses, com programas maliciosos, credenciais roubadas e o uso indevido de uma ferramenta interna de inteligência artificial.
Um engenheiro descarregou um exercício de programação infetado depois de duas falsas entrevistas.
Os atacantes utilizaram uma ferramenta interna de IA e credenciais de implementação roubadas.
A Binance afirma ter reposto 98% dos ativos afetados e bloqueado ou intercetado 2,85 mil milhões de dólares.
Uma falsa contratação permitiu a infiltração na Binance
A investigação revela uma operação muito mais longa do que se pensava. Após o ataque hacker à Binance relacionado com hackers norte-coreanos, a plataforma reconstruiu uma sequência que começou em junho de 2026, quatro meses antes do roubo.
Um engenheiro responsável pelas operações de carteiras descarregou então uma instalação modificada do Homebrew enquanto procurava uma ferramenta de programação assistida por IA.
O Homebrew é um gestor de pacotes habitualmente utilizado por programadores de macOS e Linux.
A Binance detetou a anomalia, substituiu o computador do funcionário e renovou as credenciais afetadas. No entanto, os piratas já tinham obtido informações sobre as suas funções e os seus colegas.
Em setembro, começou uma segunda operação.
Outro engenheiro recebeu uma proposta de emprego através de uma plataforma de recrutamento legítima. O suposto recrutador apresentou-se como gestor de projetos de uma empresa.
$BNB
$LINK
$MACI.US
#hakeo
Uma falsa entrevista de emprego permitiu que hackers infetassem o computador de um engenheiro da Binance antes do roubo de 6,34 mil milhões de dólares, em 29 de outubro de 2026. No seu relatório, publicado a 3 de novembro, a exchange de criptomoedas descreve uma infiltração preparada durante meses, com programas maliciosos, credenciais roubadas e o uso indevido de uma ferramenta interna de inteligência artificial.
Um engenheiro descarregou um exercício de programação infetado depois de duas falsas entrevistas.
Os atacantes utilizaram uma ferramenta interna de IA e credenciais de implementação roubadas.
A Binance afirma ter reposto 98% dos ativos afetados e bloqueado ou intercetado 2,85 mil milhões de dólares.
Uma falsa contratação permitiu a infiltração na Binance
A investigação revela uma operação muito mais longa do que se pensava. Após o ataque hacker à Binance relacionado com hackers norte-coreanos, a plataforma reconstruiu uma sequência que começou em junho de 2026, quatro meses antes do roubo.
Um engenheiro responsável pelas operações de carteiras descarregou então uma instalação modificada do Homebrew enquanto procurava uma ferramenta de programação assistida por IA.
O Homebrew é um gestor de pacotes habitualmente utilizado por programadores de macOS e Linux.
A Binance detetou a anomalia, substituiu o computador do funcionário e renovou as credenciais afetadas. No entanto, os piratas já tinham obtido informações sobre as suas funções e os seus colegas.
Em setembro, começou uma segunda operação.
Outro engenheiro recebeu uma proposta de emprego através de uma plataforma de recrutamento legítima. O suposto recrutador apresentou-se como gestor de projetos de uma empresa.
$BNB
$LINK
$MACI.US
#hakeo