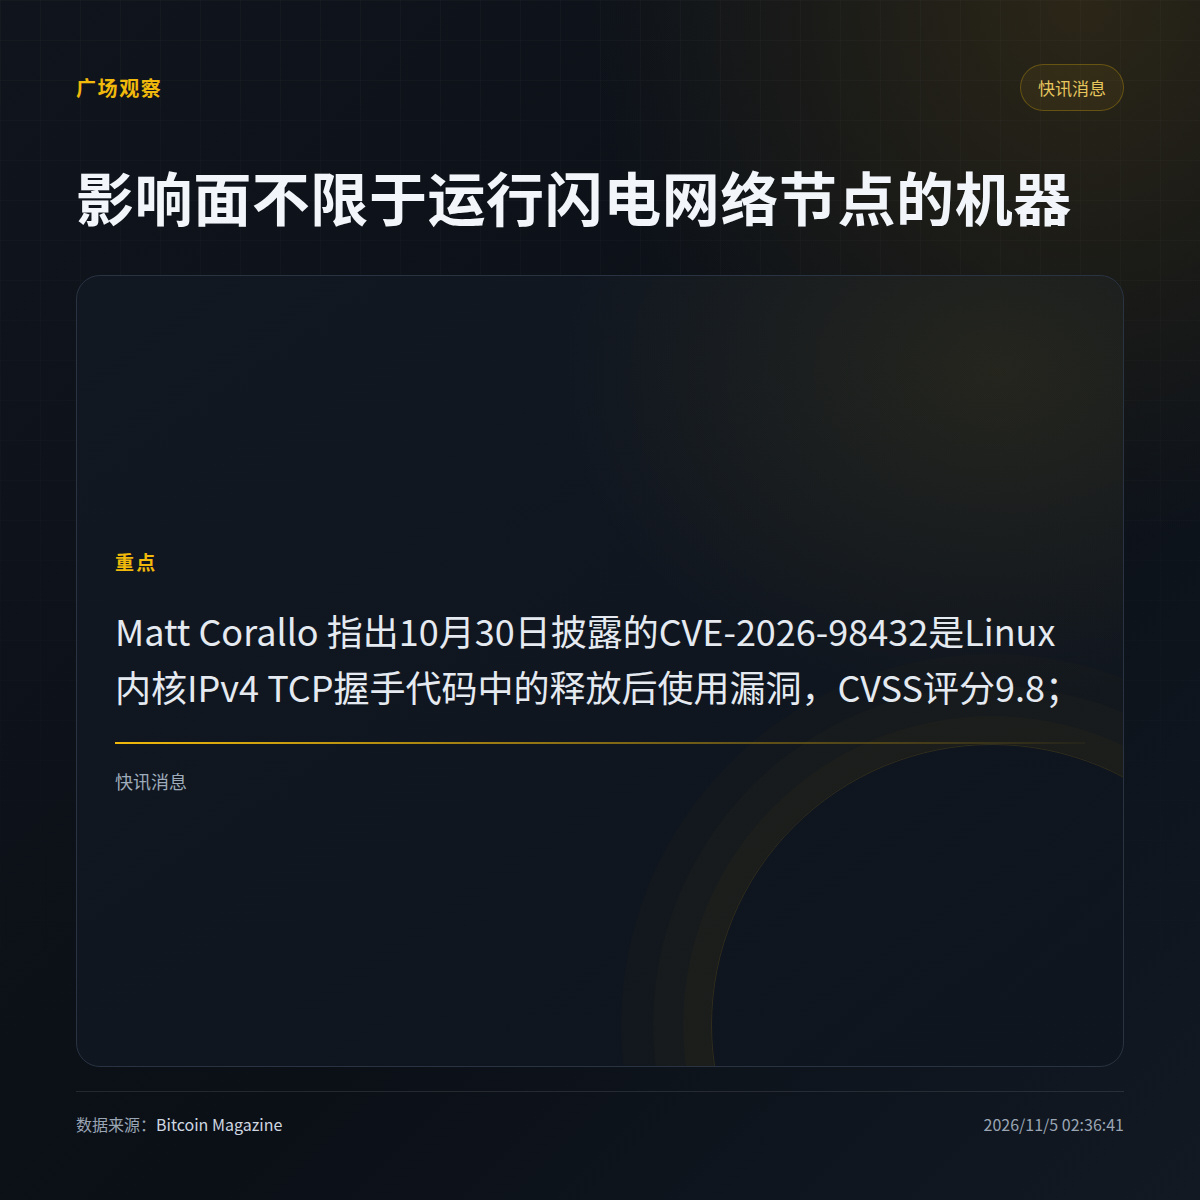
Matt Corallo destacou uma vulnerabilidade no kernel Linux com CVSS 9.8.
Em 30 de outubro, ele apontou a CVE-2026-98432: um use-after-free no código do handshake TCP IPv4 do kernel Linux. A Frontier Red Team da Anthropic demonstrou uma exploração remota com acesso root em sistemas com um listener Multipath TCP ativado. Em seguida, a Lightning Labs publicou uma mitigação para o LND.
· A vulnerabilidade está no código do handshake TCP e não afeta apenas máquinas que executam nós da Lightning Network.
· Já foi publicada uma mitigação para o LND, mas o problema na camada do kernel ainda precisa ser tratado conforme o processo de correção da distribuição Linux.
O seu nó usa um kernel próprio ou o kernel da distribuição?
Em 30 de outubro, ele apontou a CVE-2026-98432: um use-after-free no código do handshake TCP IPv4 do kernel Linux. A Frontier Red Team da Anthropic demonstrou uma exploração remota com acesso root em sistemas com um listener Multipath TCP ativado. Em seguida, a Lightning Labs publicou uma mitigação para o LND.
· A vulnerabilidade está no código do handshake TCP e não afeta apenas máquinas que executam nós da Lightning Network.
· Já foi publicada uma mitigação para o LND, mas o problema na camada do kernel ainda precisa ser tratado conforme o processo de correção da distribuição Linux.
O seu nó usa um kernel próprio ou o kernel da distribuição?