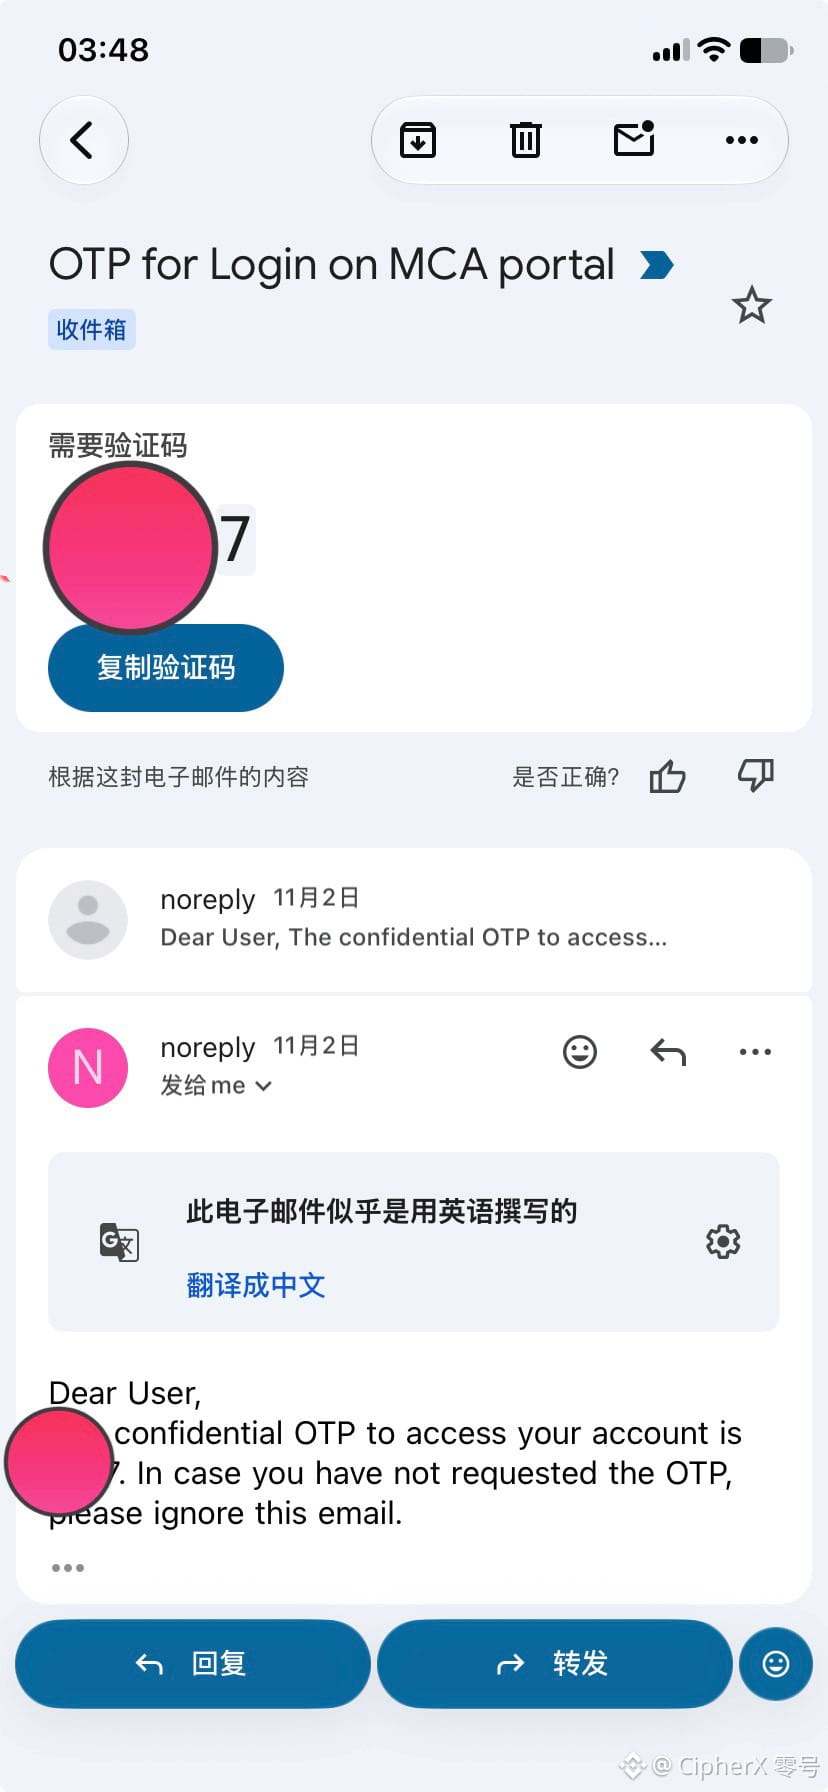
Meus sistemas sofreram recentemente dois ataques direcionados consecutivos, em 2 e 4 de novembro.
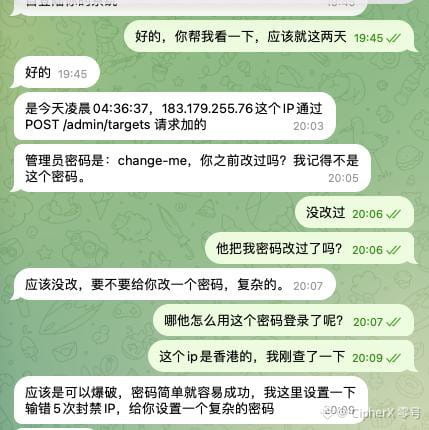
Enquanto eu atualizava a estrutura de segurança das minhas senhas, de 3 para 4 de novembro, um invasor aproveitou a janela de manutenção para invadir meu sistema de IA às 4h36 da manhã do dia 4. Só às 19h40 daquela noite, durante a execução do sistema, percebi que um nome de usuário malicioso injetado estava executando scripts de teste em segundo plano no meu sistema.
Isso foi um sério alerta sobre a segurança de acesso. Imediatamente, reconstruí e reforcei por completo a arquitetura das minhas senhas, redefini todas as credenciais e implementei uma camada dedicada de proteção premium para proteger todo o ambiente.
Enquanto isso, ainda estou atualizando as senhas das minhas contas em todas as principais plataformas, o que levará mais algum tempo.
Enquanto eu atualizava a estrutura de segurança das minhas senhas, de 3 para 4 de novembro, um invasor aproveitou a janela de manutenção para invadir meu sistema de IA às 4h36 da manhã do dia 4. Só às 19h40 daquela noite, durante a execução do sistema, percebi que um nome de usuário malicioso injetado estava executando scripts de teste em segundo plano no meu sistema.
Isso foi um sério alerta sobre a segurança de acesso. Imediatamente, reconstruí e reforcei por completo a arquitetura das minhas senhas, redefini todas as credenciais e implementei uma camada dedicada de proteção premium para proteger todo o ambiente.
Enquanto isso, ainda estou atualizando as senhas das minhas contas em todas as principais plataformas, o que levará mais algum tempo.