
🚨 INCIDENTE DE SEGURANÇA DA BINANCE EM 29 DE OUTUBRO: UM ALERTA QUE TODA A INDÚSTRIA CRIPTO DEVE LEVAR A SÉRIO.
A Binance compartilhou mais detalhes sobre como o ataque de 29 de outubro se desenrolou, e as conclusões destacam uma grande vulnerabilidade que toda plataforma de criptomoedas precisa corrigir.
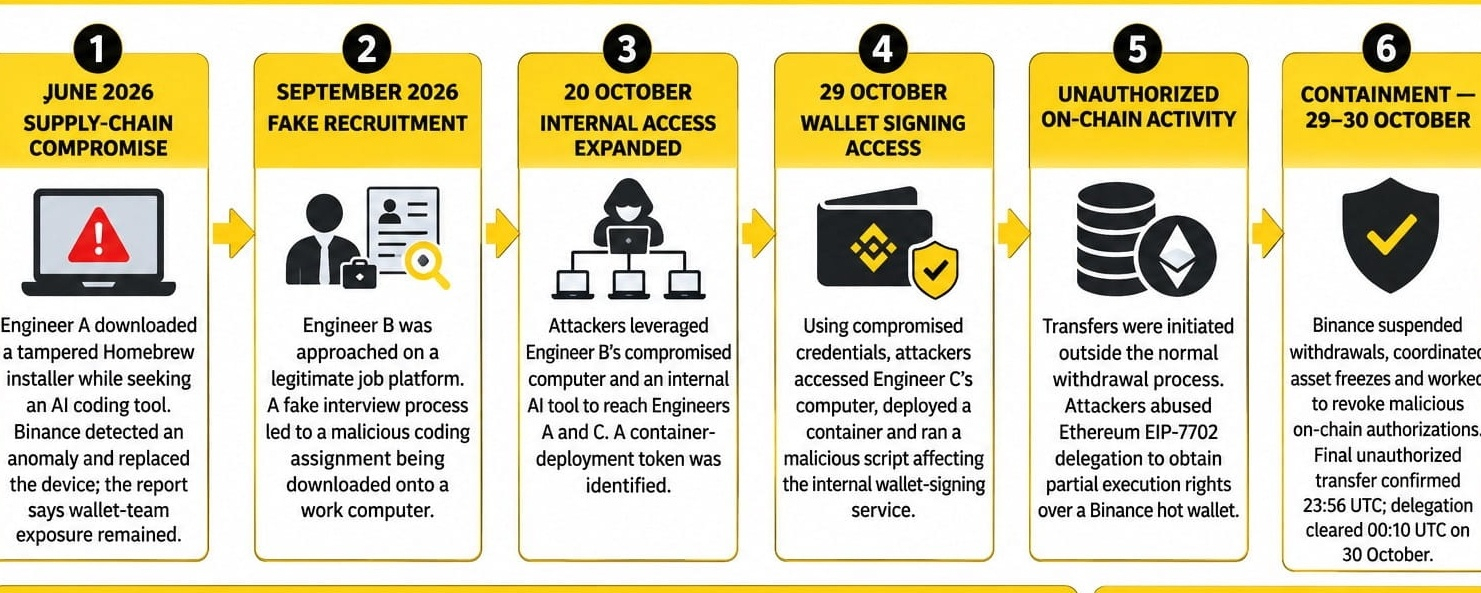
De acordo com a atualização da investigação da Binance de 3 de novembro, não foi simplesmente um caso de alguém roubando chaves privadas. Segundo relatos, os invasores usaram entrevistas de recrutamento falsas, software malicioso e acesso comprometido de funcionários para entrar nos sistemas internos.
Aqui estão as principais conclusões:
🔹 Como o ataque começou?
Segundo relatos, os atacantes abordaram funcionários por meio de falsas entrevistas de emprego e softwares maliciosos, acabando por comprometer dispositivos e credenciais internas.
🔹 Como eles chegaram às operações da carteira?
O acesso interno comprometido foi usado em conjunto com o abuso do mecanismo de autorização EIP-7702 do Ethereum para obter direitos de execução não autorizados sobre uma carteira quente da Binance.
🔹 O que foi afetado?
Aproximadamente US$ 6,34 bilhões em ativos digitais estiveram envolvidos, incluindo XRP, SOL, OP, BTC e ETH.
🔹 Progresso da recuperação da Binance
Até 31 de outubro, a Binance informou que aproximadamente US$ 2,85 bilhões haviam sido congelados ou interceptados, enquanto 98% dos ativos em tokens afetados haviam sido repostos.
🔹 Quem foi responsável?
A Binance afirmou que o FBI atribuiu o incidente à Coreia do Norte (RPDC).
🔹 O que a Binance fez desde então?
A corretora afirma que reconstruiu os sistemas de carteira afetados, substituiu os dispositivos comprometidos, reforçou os controles de acesso e iniciou uma análise independente de cibersegurança.
MINHA PERSPECTIVA DE MERCADO:
Uma lição importante se destaca para mim: a segurança cripto não se resume a chaves privadas, carteiras frias ou tecnologia blockchain.
Às vezes, a maior vulnerabilidade é o fator humano.
Uma falsa entrevista, o download de um software perigoso ou uma única conta de funcionário comprometida podem criar sérios riscos para toda uma plataforma financeira.
Na minha opinião, as prioridades daqui para frente devem ser:
• Mais segurança interna e proteção dos funcionários.
• Auditorias independentes de cibersegurança.
• Sistemas melhores de autorização de carteiras.
• Detecção e resposta a ameaças mais rápidas.
• Transparência total e proteção dos ativos dos usuários.
O setor cripto está crescendo, mas seus sistemas de segurança precisam avançar ainda mais rápido.
Na sua opinião, qual é o maior risco de segurança: funcionários comprometidos, ataques maliciosos com IA ou vulnerabilidades em carteiras quentes?
Vamos conversar.