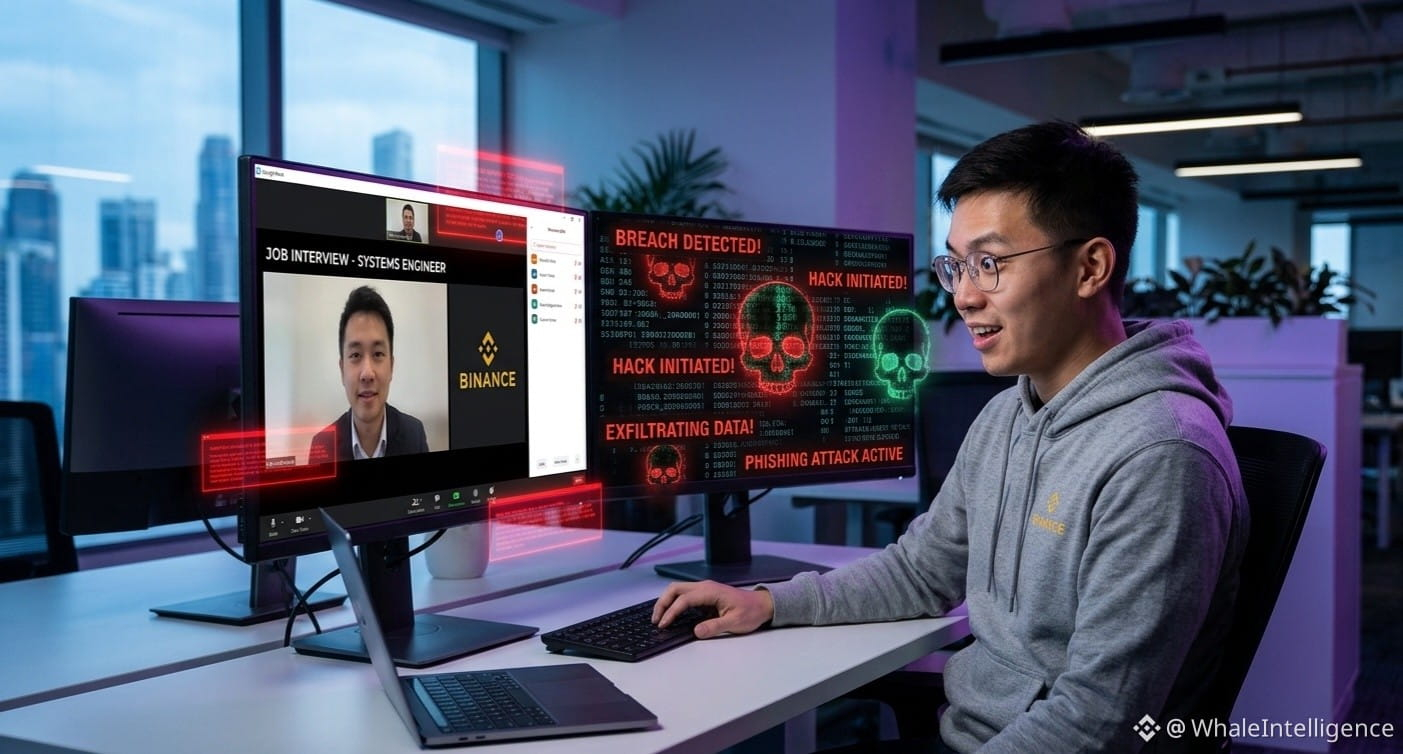
Um engenheiro da Binance pensou que estava a ser entrevistado para um emprego. Depois, os hackers atacaram
O enorme ciberassalto de 6,3 mil milhões de dólares sofrido pela corretora de criptomoedas Binance na semana passada pode ter ocorrido em apenas cerca de vinte minutos — mas os ataques foram preparados ao longo de vários meses.
É o que indica uma avaliação inicial divulgada pela Binance na terça-feira sobre a forma como foi vítima do maior ciberassalto de sempre, perpetrado por hackers que o FBI identificou como uma unidade norte-coreana patrocinada pelo Estado.
As conclusões mostram que os hackers começaram por testar e tentar penetrar os sistemas de segurança da Binance em junho, embora a corretora de criptomoedas tenha conseguido detetar e travar essa tentativa.
Apesar de não ter sido bem-sucedida, essa tentativa permitiu aos hackers — identificados pelo FBI como uma unidade militar norte-coreana chamada TraderTraitor — conhecer melhor a Binance e os seus sistemas.
Depois, os hackers tentaram novamente. Em setembro, um engenheiro da Binance foi contactado numa plataforma de procura de emprego por alguém que se fez passar por «diretor de projeto» de uma empresa que se revelou fictícia.
O engenheiro realizou então uma primeira entrevista com um suposto representante de recursos humanos da empresa falsa. Segundo a corretora, os hackers usaram essa entrevista para «ganhar a confiança» do funcionário da Binance. O entrevistador chegou mesmo a partilhar supostas contas nas redes sociais, bem como fotografias e vídeos pessoais com o engenheiro da Binance.
«Isto foi mais sofisticado e enganador do que as abordagens de engenharia social observadas anteriormente», afirmou a Binance na sua avaliação.
Depois, os hackers atacaram
Disseram então ao engenheiro que faria uma segunda entrevista com o suposto diretor executivo da empresa, numa popular aplicação de conversação. Foi durante esta entrevista que o funcionário da Binance — que estava a usar o computador portátil do trabalho — foi instruído a descarregar «uma tarefa» como parte do processo de recrutamento.
Na verdade, a «tarefa» continha código malicioso que permitiu aos hackers preparar um ataque que culminou na semana passada, quando levaram mais de 6 mil milhões de dólares em criptomoedas.
#CryptoNewss #BTC #crypto #Binance #CryptoCommunitys
O enorme ciberassalto de 6,3 mil milhões de dólares sofrido pela corretora de criptomoedas Binance na semana passada pode ter ocorrido em apenas cerca de vinte minutos — mas os ataques foram preparados ao longo de vários meses.
É o que indica uma avaliação inicial divulgada pela Binance na terça-feira sobre a forma como foi vítima do maior ciberassalto de sempre, perpetrado por hackers que o FBI identificou como uma unidade norte-coreana patrocinada pelo Estado.
As conclusões mostram que os hackers começaram por testar e tentar penetrar os sistemas de segurança da Binance em junho, embora a corretora de criptomoedas tenha conseguido detetar e travar essa tentativa.
Apesar de não ter sido bem-sucedida, essa tentativa permitiu aos hackers — identificados pelo FBI como uma unidade militar norte-coreana chamada TraderTraitor — conhecer melhor a Binance e os seus sistemas.
Depois, os hackers tentaram novamente. Em setembro, um engenheiro da Binance foi contactado numa plataforma de procura de emprego por alguém que se fez passar por «diretor de projeto» de uma empresa que se revelou fictícia.
O engenheiro realizou então uma primeira entrevista com um suposto representante de recursos humanos da empresa falsa. Segundo a corretora, os hackers usaram essa entrevista para «ganhar a confiança» do funcionário da Binance. O entrevistador chegou mesmo a partilhar supostas contas nas redes sociais, bem como fotografias e vídeos pessoais com o engenheiro da Binance.
«Isto foi mais sofisticado e enganador do que as abordagens de engenharia social observadas anteriormente», afirmou a Binance na sua avaliação.
Depois, os hackers atacaram
Disseram então ao engenheiro que faria uma segunda entrevista com o suposto diretor executivo da empresa, numa popular aplicação de conversação. Foi durante esta entrevista que o funcionário da Binance — que estava a usar o computador portátil do trabalho — foi instruído a descarregar «uma tarefa» como parte do processo de recrutamento.
Na verdade, a «tarefa» continha código malicioso que permitiu aos hackers preparar um ataque que culminou na semana passada, quando levaram mais de 6 mil milhões de dólares em criptomoedas.
#CryptoNewss #BTC #crypto #Binance #CryptoCommunitys