#Новости
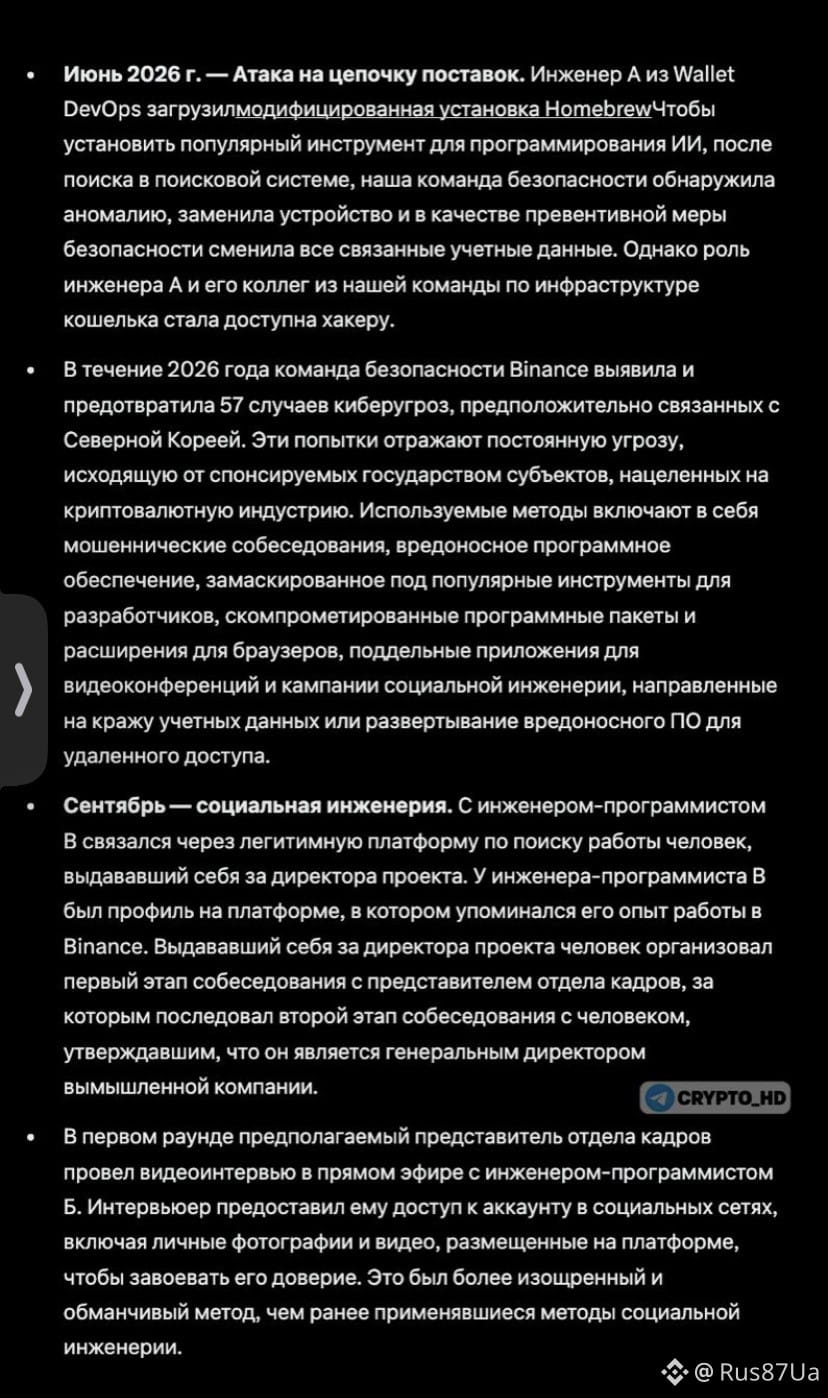
🙁 Hackers invadiram a Binance atraindo um funcionário da exchange para uma falsa entrevista de emprego.
Cronologia dos acontecimentos:
→ Junho: um engenheiro da Binance baixou uma versão maliciosa do Homebrew ao tentar instalar uma ferramenta de IA. A equipe de segurança detectou a ameaça, substituiu o dispositivo e alterou as credenciais de acesso. Os hackers obtiveram informações sobre os funcionários da equipe de infraestrutura de carteiras.
→ Setembro: hackers entraram em contato com outro engenheiro da Binance por meio de uma plataforma de busca de empregos, fazendo-se passar por executivos de uma empresa fictícia. Após duas etapas de entrevista, ofereceram ao funcionário um teste para baixar, contendo código malicioso, em seu computador de trabalho.
→ Setembro: o programa malicioso substituiu um componente da ferramenta de desenvolvimento pyenv, estabeleceu uma conexão com o servidor dos hackers e ocultou os rastros da infecção. Os sistemas de proteção não detectaram a ameaça.
→ 20 de outubro: por meio do computador invadido do engenheiro e da ferramenta interna de IA da Binance, os hackers obtiveram acesso aos dispositivos de mais dois funcionários. No computador dele, foi encontrado um token que permitia implantar contêineres de software.
→ 29 de outubro: os hackers acessaram o sistema pelo computador de um terceiro engenheiro e usaram credenciais roubadas
🙁 Hackers invadiram a Binance atraindo um funcionário da exchange para uma falsa entrevista de emprego.
Cronologia dos acontecimentos:
→ Junho: um engenheiro da Binance baixou uma versão maliciosa do Homebrew ao tentar instalar uma ferramenta de IA. A equipe de segurança detectou a ameaça, substituiu o dispositivo e alterou as credenciais de acesso. Os hackers obtiveram informações sobre os funcionários da equipe de infraestrutura de carteiras.
→ Setembro: hackers entraram em contato com outro engenheiro da Binance por meio de uma plataforma de busca de empregos, fazendo-se passar por executivos de uma empresa fictícia. Após duas etapas de entrevista, ofereceram ao funcionário um teste para baixar, contendo código malicioso, em seu computador de trabalho.
→ Setembro: o programa malicioso substituiu um componente da ferramenta de desenvolvimento pyenv, estabeleceu uma conexão com o servidor dos hackers e ocultou os rastros da infecção. Os sistemas de proteção não detectaram a ameaça.
→ 20 de outubro: por meio do computador invadido do engenheiro e da ferramenta interna de IA da Binance, os hackers obtiveram acesso aos dispositivos de mais dois funcionários. No computador dele, foi encontrado um token que permitia implantar contêineres de software.
→ 29 de outubro: os hackers acessaram o sistema pelo computador de um terceiro engenheiro e usaram credenciais roubadas