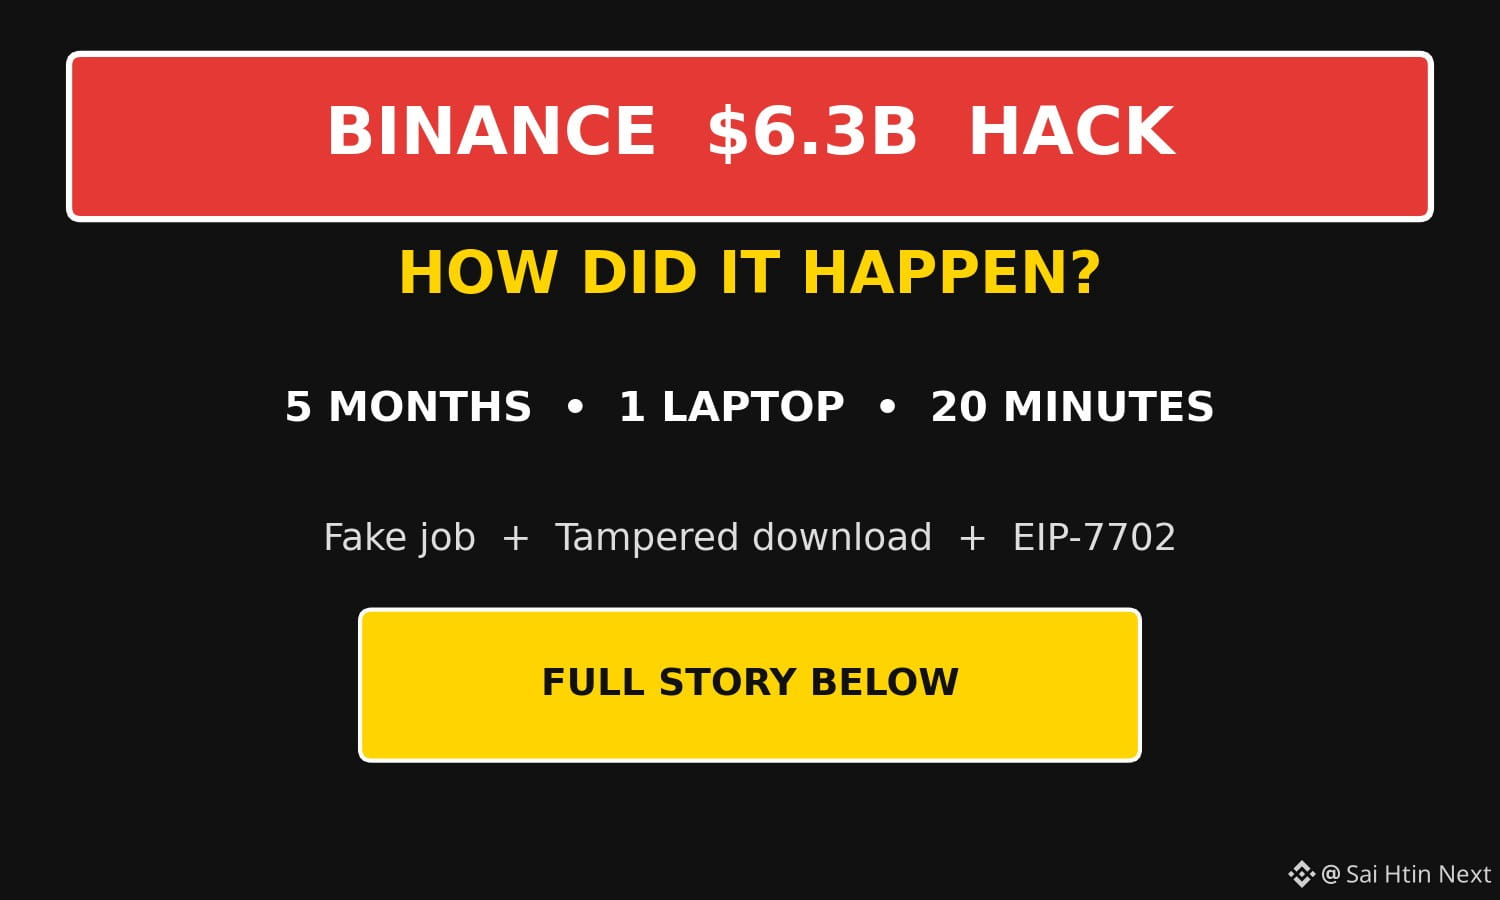
🔴 Como aconteceu o hack de US$ 6,3 bilhões da Binance? Uma invasão de 5 meses, roubo em 20 minutos
Junho: Um engenheiro de DevOps de carteiras que tentava configurar uma ferramenta de programação com IA baixou um instalador adulterado do Homebrew.
Setembro: Um falso recrutador abordou outro engenheiro com uma falsa entrevista de emprego e o convenceu a baixar um repositório de código malicioso.
20 de outubro: Usando esses computadores e a ferramenta interna de IA da Binance, os invasores assumiram o controle das máquinas de mais dois engenheiros. Também obtiveram um token com permissão para implantar contêineres.
29 de outubro: Pelo computador do engenheiro C, usando credenciais roubadas, eles implantaram um contêiner e executaram um script malicioso. Isso permitiu acessar o serviço interno de assinatura de carteiras da Binance e contornar as verificações normais de saque.
Na Ethereum, 50 autorizações EIP-7702 pré-assinadas delegaram a carteira quente Binance 14 ao contrato dos invasores, transferindo 167,464 ETH + 1.615B USDT. Em 10 redes, incluindo 233.46M XRP, ~970,500 SOL e 18,270 BTC, o total foi de aproximadamente US$ 6,34 bilhões — a maior parte em 20 minutos.
Por que suspender os saques não impediu o ataque? As delegações maliciosas EIP-7702 já estavam na blockchain, e a carteira MPC não tem uma única chave privada que pudesse ser revogada — era necessário um procedimento especial.
Quem? A TRM Labs e o FBI atribuem o ataque ao TraderTraitor, da Coreia do Norte (o mesmo grupo responsável pelo roubo de US$ 1,5 bilhão da Bybit); a Coreia do Norte nega. A Binance afirma não ter encontrado evidências de vazamento de chave privada.
Agora: aproximadamente US$ 2,85 bilhões foram congelados/interceptados; a Binance afirma que cerca de 98% dos fundos foram repostos.
Observação: Isto se baseia no relatório preliminar da Binance de 3 de novembro e nas conclusões da TRM Labs/FBI; o relatório pós-incidente completo e a análise independente ainda não foram divulgados.
Junho: Um engenheiro de DevOps de carteiras que tentava configurar uma ferramenta de programação com IA baixou um instalador adulterado do Homebrew.
Setembro: Um falso recrutador abordou outro engenheiro com uma falsa entrevista de emprego e o convenceu a baixar um repositório de código malicioso.
20 de outubro: Usando esses computadores e a ferramenta interna de IA da Binance, os invasores assumiram o controle das máquinas de mais dois engenheiros. Também obtiveram um token com permissão para implantar contêineres.
29 de outubro: Pelo computador do engenheiro C, usando credenciais roubadas, eles implantaram um contêiner e executaram um script malicioso. Isso permitiu acessar o serviço interno de assinatura de carteiras da Binance e contornar as verificações normais de saque.
Na Ethereum, 50 autorizações EIP-7702 pré-assinadas delegaram a carteira quente Binance 14 ao contrato dos invasores, transferindo 167,464 ETH + 1.615B USDT. Em 10 redes, incluindo 233.46M XRP, ~970,500 SOL e 18,270 BTC, o total foi de aproximadamente US$ 6,34 bilhões — a maior parte em 20 minutos.
Por que suspender os saques não impediu o ataque? As delegações maliciosas EIP-7702 já estavam na blockchain, e a carteira MPC não tem uma única chave privada que pudesse ser revogada — era necessário um procedimento especial.
Quem? A TRM Labs e o FBI atribuem o ataque ao TraderTraitor, da Coreia do Norte (o mesmo grupo responsável pelo roubo de US$ 1,5 bilhão da Bybit); a Coreia do Norte nega. A Binance afirma não ter encontrado evidências de vazamento de chave privada.
Agora: aproximadamente US$ 2,85 bilhões foram congelados/interceptados; a Binance afirma que cerca de 98% dos fundos foram repostos.
Observação: Isto se baseia no relatório preliminar da Binance de 3 de novembro e nas conclusões da TRM Labs/FBI; o relatório pós-incidente completo e a análise independente ainda não foram divulgados.