Li duas vezes o relatório da Binance sobre o roubo. Passei os olhos pelo número de 6,3 bilhões e segui em frente; o que me fez parar foi como o engenheiro B caiu no golpe.
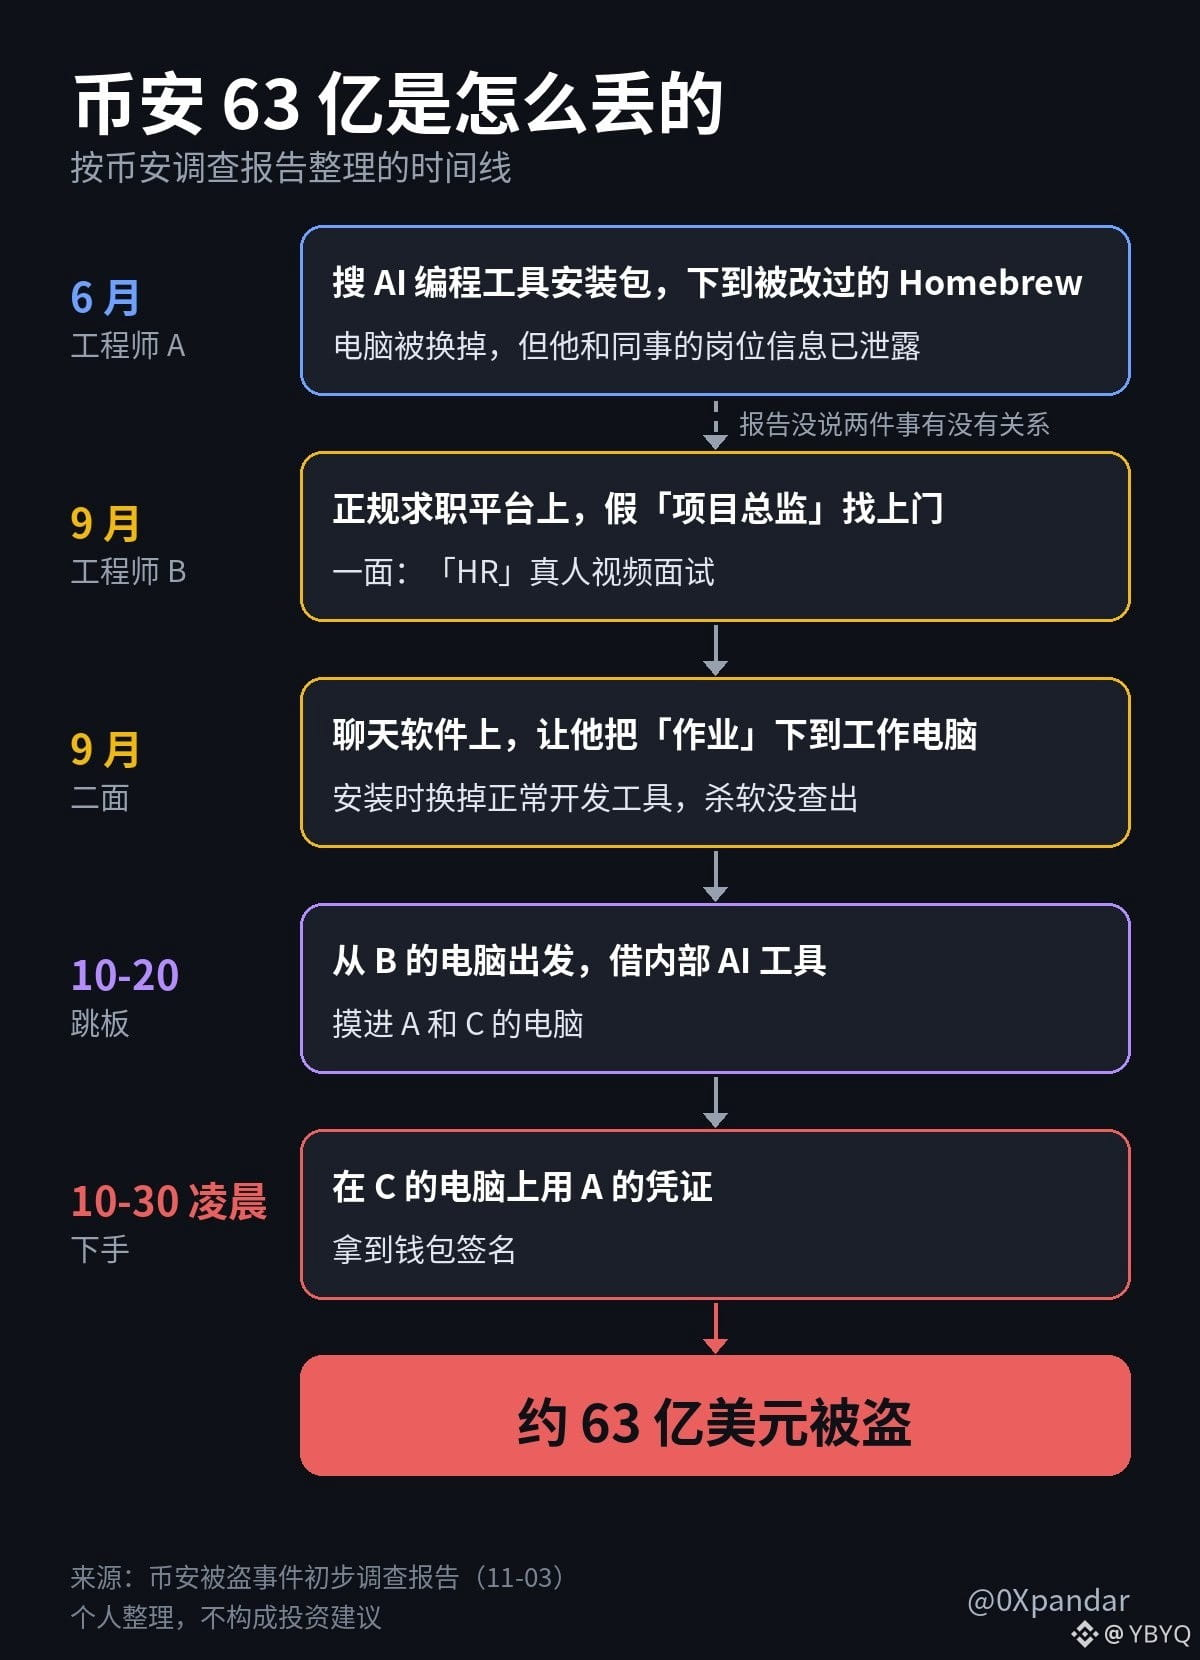
Ele foi abordado por um “diretor de projetos” em uma plataforma legítima de empregos. Na primeira rodada, houve uma entrevista por vídeo com uma pessoa de verdade do RH. A pessoa até mostrou a própria conta nas redes sociais, cheia de fotos do dia a dia.
Na segunda rodada, passaram para um aplicativo de mensagens. Perto do fim, a pessoa pediu que ele baixasse um “trabalho” no computador de trabalho. O código começou a ser executado durante a instalação e, sem que ele percebesse, substituiu uma ferramenta de desenvolvimento legítima do computador por uma versão maliciosa. O antivírus não detectou nada.
O outro engenheiro, A, caiu no golpe antes, em junho. Ele queria instalar uma ferramenta de programação com IA e procurou o instalador em um mecanismo de busca. O que baixou foi um instalador do Homebrew adulterado. A equipe de segurança descobriu que o computador tinha sido comprometido naquele mesmo dia, mas as informações sobre os cargos dele e dos colegas já haviam vazado para os criminosos. Acho que foi assim que ficaram de olho em B.
Em 20 de outubro, os hackers usaram o computador de B como trampolim e, com a ajuda de uma ferramenta interna de IA, invadiram os computadores de A e de outro engenheiro, C. Na madrugada de 30 de outubro, usaram as credenciais de A para chegar até a assinatura da carteira.
Minha primeira reação ao ler isso foi: as pessoas do mundo cripto lidam com esse tipo de coisa todos os dias; só mudam o nome.
No mundo cripto, a entrevista vira “parceria em um projeto”, “convite para testes” ou “recrutamento de embaixadores”. O esquema é exatamente o mesmo: primeiro, puxam conversa até ganhar sua confiança; depois, pedem que você baixe uma versão de teste, execute um script ou instale um aplicativo de reunião específico.
Nas minhas próprias mensagens privadas já apareceu isto: [captura de tela de mensagem suspeita + o que a pessoa pediu para você instalar]
A própria Binance disse que, neste ano, impediu 57 ataques suspeitos de terem origem na Coreia do Norte. Os métodos incluíam entrevistas falsas, malware disfarçado de ferramenta de desenvolvimento, extensões de navegador adulteradas e aplicativos falsos de videoconferência.
Foram 57 ataques impedidos; basta deixar passar um para perder 6,3 bilhões de dólares.
Então, depois de ler o relatório, também verifiquei meu computador: [o que você verificou, como verificou e o que encontrou]
Yuxian disse para não ficarmos só rindo dos engenheiros por serem tão descuidados: só quando você é atacado percebe quantas artimanhas existem. Concordo. Uma equipe inteira de segurança da Binance caiu no golpe; nós, sozinhos, temos ainda mais motivos para não baixar a guarda.
Eu sigo três regras:
1. Tudo o que alguém me pedir para baixar, instalar ou executar fica longe do computador e do celular que uso para mexer com cripto.
2. Carteiras, extensões e ferramentas de desenvolvimento: só acesso pelos sites oficiais. Digito o endereço ou uso um favorito que já tinha salvo. Não clico nos resultados da busca.
3. Se uma conversa sobre “entrevista” ou “parceria” chegar ao ponto de me pedirem para instalar um programa, executar código ou compartilhar minha tela, encerro na hora.
O dispositivo que uso para mexer com cripto serve só para isso. A primeira crítica de Yang Haipo, da ViaBTC, à Binance foi que a programação, as conversas e a navegação na internet não estavam separadas do ambiente de produção. Para nós, isso significa usar um dispositivo para conversar e baixar coisas e outro para assinar transações e transferir fundos. Um celular antigo também serve.
E mais: uma videochamada com alguém de verdade e uma conta cheia de fotos do dia a dia não provam nada. B caiu justamente por causa disso. Para saber se a pessoa é mesmo quem diz ser, veja o que ela pede para você fazer. Se pedir que instale alguma coisa no seu computador, encerre a conversa.
Se você também recebeu uma mensagem privada parecida recentemente, poste uma captura de tela nos comentários, escondendo os dados pessoais. Eu ajudo você a analisar.
#AlertaParaEvitarGolpes
#避坑提醒 #crypto #meme #BSC
Ele foi abordado por um “diretor de projetos” em uma plataforma legítima de empregos. Na primeira rodada, houve uma entrevista por vídeo com uma pessoa de verdade do RH. A pessoa até mostrou a própria conta nas redes sociais, cheia de fotos do dia a dia.
Na segunda rodada, passaram para um aplicativo de mensagens. Perto do fim, a pessoa pediu que ele baixasse um “trabalho” no computador de trabalho. O código começou a ser executado durante a instalação e, sem que ele percebesse, substituiu uma ferramenta de desenvolvimento legítima do computador por uma versão maliciosa. O antivírus não detectou nada.
O outro engenheiro, A, caiu no golpe antes, em junho. Ele queria instalar uma ferramenta de programação com IA e procurou o instalador em um mecanismo de busca. O que baixou foi um instalador do Homebrew adulterado. A equipe de segurança descobriu que o computador tinha sido comprometido naquele mesmo dia, mas as informações sobre os cargos dele e dos colegas já haviam vazado para os criminosos. Acho que foi assim que ficaram de olho em B.
Em 20 de outubro, os hackers usaram o computador de B como trampolim e, com a ajuda de uma ferramenta interna de IA, invadiram os computadores de A e de outro engenheiro, C. Na madrugada de 30 de outubro, usaram as credenciais de A para chegar até a assinatura da carteira.
Minha primeira reação ao ler isso foi: as pessoas do mundo cripto lidam com esse tipo de coisa todos os dias; só mudam o nome.
No mundo cripto, a entrevista vira “parceria em um projeto”, “convite para testes” ou “recrutamento de embaixadores”. O esquema é exatamente o mesmo: primeiro, puxam conversa até ganhar sua confiança; depois, pedem que você baixe uma versão de teste, execute um script ou instale um aplicativo de reunião específico.
Nas minhas próprias mensagens privadas já apareceu isto: [captura de tela de mensagem suspeita + o que a pessoa pediu para você instalar]
A própria Binance disse que, neste ano, impediu 57 ataques suspeitos de terem origem na Coreia do Norte. Os métodos incluíam entrevistas falsas, malware disfarçado de ferramenta de desenvolvimento, extensões de navegador adulteradas e aplicativos falsos de videoconferência.
Foram 57 ataques impedidos; basta deixar passar um para perder 6,3 bilhões de dólares.
Então, depois de ler o relatório, também verifiquei meu computador: [o que você verificou, como verificou e o que encontrou]
Yuxian disse para não ficarmos só rindo dos engenheiros por serem tão descuidados: só quando você é atacado percebe quantas artimanhas existem. Concordo. Uma equipe inteira de segurança da Binance caiu no golpe; nós, sozinhos, temos ainda mais motivos para não baixar a guarda.
Eu sigo três regras:
1. Tudo o que alguém me pedir para baixar, instalar ou executar fica longe do computador e do celular que uso para mexer com cripto.
2. Carteiras, extensões e ferramentas de desenvolvimento: só acesso pelos sites oficiais. Digito o endereço ou uso um favorito que já tinha salvo. Não clico nos resultados da busca.
3. Se uma conversa sobre “entrevista” ou “parceria” chegar ao ponto de me pedirem para instalar um programa, executar código ou compartilhar minha tela, encerro na hora.
O dispositivo que uso para mexer com cripto serve só para isso. A primeira crítica de Yang Haipo, da ViaBTC, à Binance foi que a programação, as conversas e a navegação na internet não estavam separadas do ambiente de produção. Para nós, isso significa usar um dispositivo para conversar e baixar coisas e outro para assinar transações e transferir fundos. Um celular antigo também serve.
E mais: uma videochamada com alguém de verdade e uma conta cheia de fotos do dia a dia não provam nada. B caiu justamente por causa disso. Para saber se a pessoa é mesmo quem diz ser, veja o que ela pede para você fazer. Se pedir que instale alguma coisa no seu computador, encerre a conversa.
Se você também recebeu uma mensagem privada parecida recentemente, poste uma captura de tela nos comentários, escondendo os dados pessoais. Eu ajudo você a analisar.
#AlertaParaEvitarGolpes
#避坑提醒 #crypto #meme #BSC