Pergunta honesta: se um recrutador simpático te envia um «pequeno teste técnico» para instalar, tu executas?
Um engenheiro da Binance fez isso em setembro. Segundo o relatório preliminar publicado pela Binance em 3 de novembro, esse gesto abriu a porta para o roubo de 29 de outubro: 6,34 bilhões de dólares.
Versão curta:
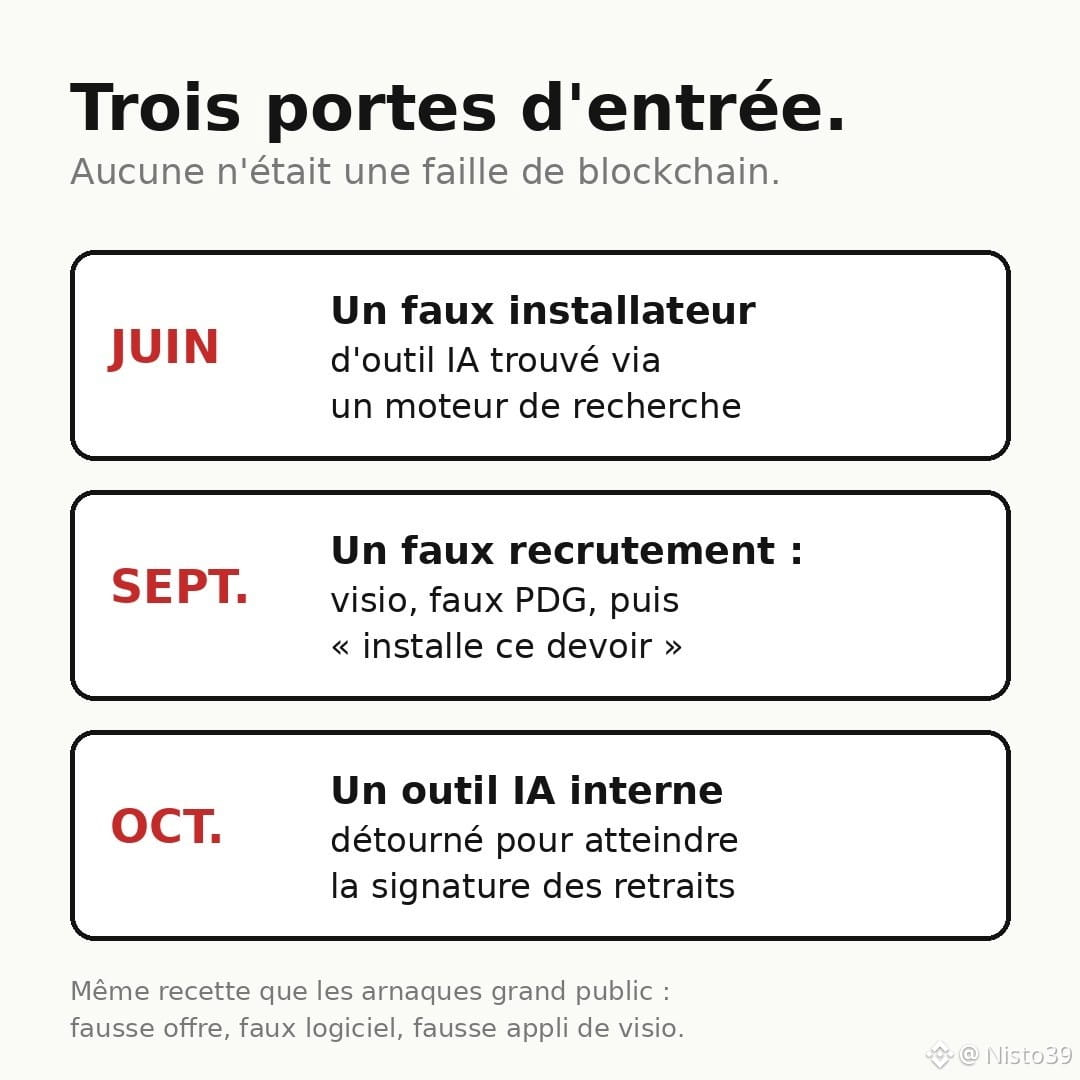
• junho: um engenheiro procura uma ferramenta de programação com IA num motor de busca e instala uma versão adulterada. O PC é substituído, mas as informações sobre a sua equipa vazam.
• setembro: um colega é contactado numa plataforma de emprego legítima. Uma falsa recrutadora faz uma videochamada, mostra as suas redes sociais para transmitir confiança e, depois, aparece um falso CEO. No fim: «descarrega este trabalho no teu PC de trabalho». O malware é executado e o antivírus não deteta nada.
• outubro: através de uma ferramenta interna de IA, conseguem chegar ao serviço que assina os levantamentos.
O que me chama a atenção: nenhuma falha espetacular na blockchain. Apenas paciência e confiança manipulada.
E isto não visa apenas os gigantes. A Binance afirma ter bloqueado 57 ataques ligados à Coreia do Norte em 2026, usando as táticas que todos recebemos: falsa oferta de emprego, software falso encontrado através de um anúncio, falsa aplicação de videochamada «para a entrevista».
A Binance anuncia 2,85 mil milhões de dólares congelados ou bloqueados e 98% dos ativos recuperados até 31/10. $BNB a perdeu ~8% na semana, e $ETH está no centro do caso: os piratas informáticos exploraram o EIP-7702, uma funcionalidade do Ethereum que permite a uma conta delegar ações num contrato.
Já te propuseram um emprego em que era preciso «apenas instalar um ficheiro»? O que te despertou suspeitas?
Fontes: relatório da Binance, The Hacker News, PANews, CoinEdition. Não é aconselhamento financeiro.
#Binance #Securite #Arnaque #Crypto
Um engenheiro da Binance fez isso em setembro. Segundo o relatório preliminar publicado pela Binance em 3 de novembro, esse gesto abriu a porta para o roubo de 29 de outubro: 6,34 bilhões de dólares.
Versão curta:
• junho: um engenheiro procura uma ferramenta de programação com IA num motor de busca e instala uma versão adulterada. O PC é substituído, mas as informações sobre a sua equipa vazam.
• setembro: um colega é contactado numa plataforma de emprego legítima. Uma falsa recrutadora faz uma videochamada, mostra as suas redes sociais para transmitir confiança e, depois, aparece um falso CEO. No fim: «descarrega este trabalho no teu PC de trabalho». O malware é executado e o antivírus não deteta nada.
• outubro: através de uma ferramenta interna de IA, conseguem chegar ao serviço que assina os levantamentos.
O que me chama a atenção: nenhuma falha espetacular na blockchain. Apenas paciência e confiança manipulada.
E isto não visa apenas os gigantes. A Binance afirma ter bloqueado 57 ataques ligados à Coreia do Norte em 2026, usando as táticas que todos recebemos: falsa oferta de emprego, software falso encontrado através de um anúncio, falsa aplicação de videochamada «para a entrevista».
A Binance anuncia 2,85 mil milhões de dólares congelados ou bloqueados e 98% dos ativos recuperados até 31/10. $BNB a perdeu ~8% na semana, e $ETH está no centro do caso: os piratas informáticos exploraram o EIP-7702, uma funcionalidade do Ethereum que permite a uma conta delegar ações num contrato.
Já te propuseram um emprego em que era preciso «apenas instalar um ficheiro»? O que te despertou suspeitas?
Fontes: relatório da Binance, The Hacker News, PANews, CoinEdition. Não é aconselhamento financeiro.
#Binance #Securite #Arnaque #Crypto