Cerca de 6,34 bilhões de dólares foram retirados da Binance em 29 de outubro. O relatório preliminar divulgado ontem à noite por @binance mostra que as duas primeiras portas de entrada dos invasores foram duas coisas que profissionais de criptomoedas fazem quase todos os dias: procurar uma ferramenta de programação com IA em um mecanismo de busca para instalá-la e participar de uma entrevista de emprego para mudar de empresa.
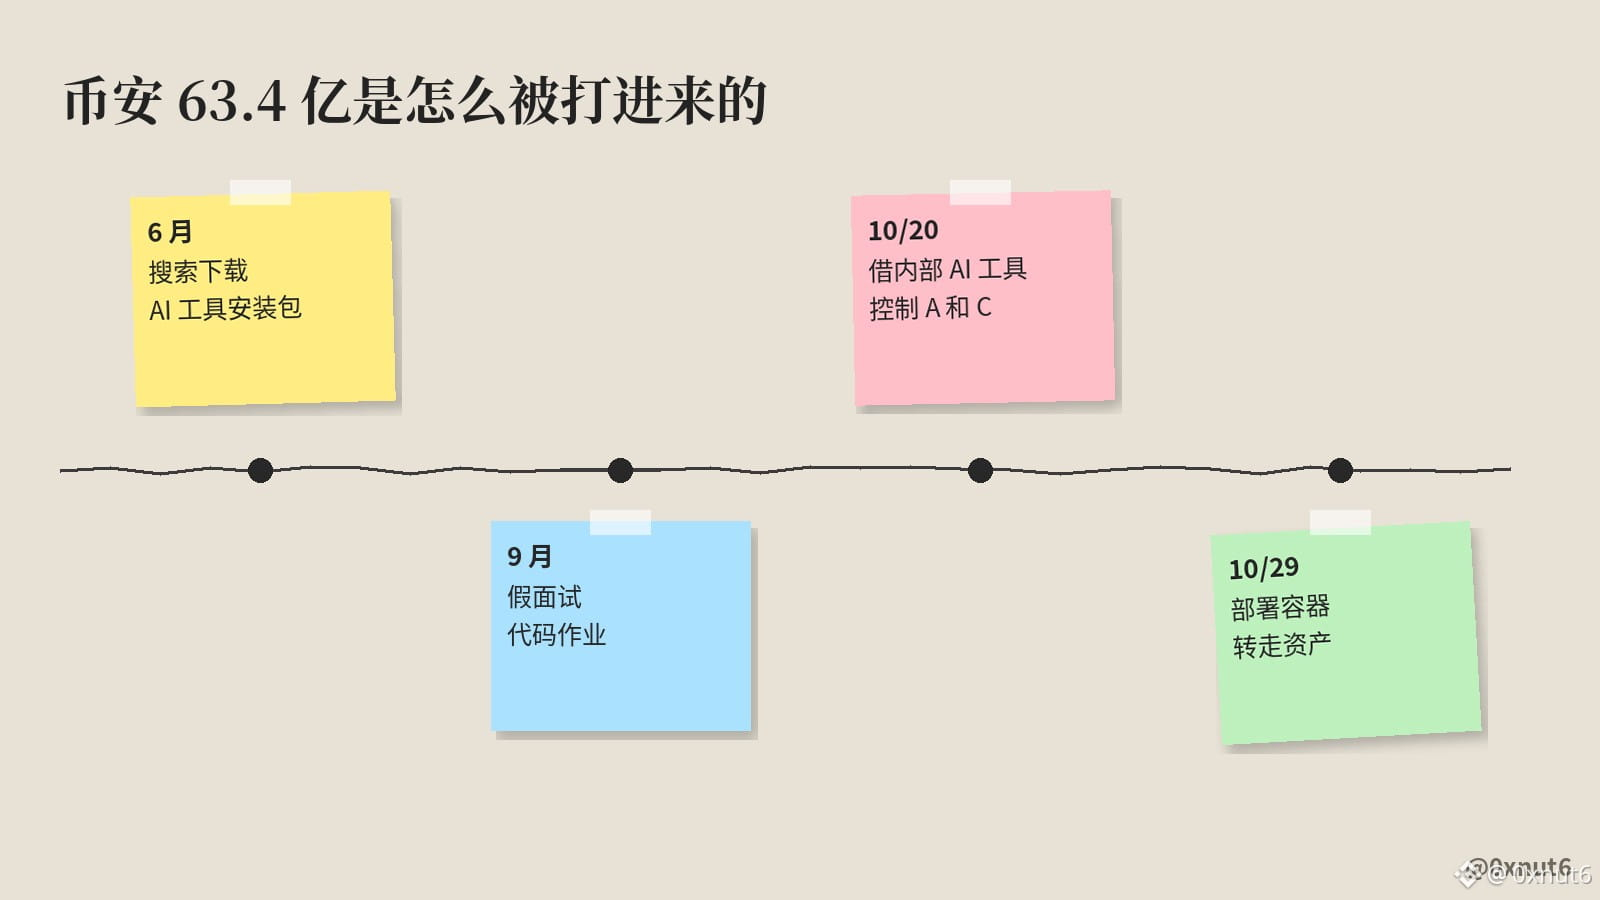
A primeira porta de entrada foi em junho. O engenheiro A, responsável pela operação das carteiras, pesquisou uma popular ferramenta de programação com IA e baixou um pacote de instalação do Homebrew adulterado. A equipe de segurança da Binance detectou uma anomalia na época, substituiu o computador e trocou as credenciais. Trocar o computador impediu aquela invasão, mas não apagou as informações que já tinham vazado: os invasores já sabiam qual era o cargo de A e quem eram seus colegas da equipe de carteiras.
A segunda porta de entrada foi em setembro. O engenheiro B foi contatado em uma plataforma legítima de busca de emprego por alguém que se dizia diretor de projetos. Na primeira entrevista, por vídeo, com o RH, a pessoa compartilhou contas de redes sociais com fotos e vídeos pessoais para conquistar sua confiança. Na segunda entrevista, apareceu alguém que se dizia CEO e, por fim, pediu que B baixasse um exercício de programação no computador de trabalho. Durante a instalação, esse repositório executava ações automaticamente, substituía o pyenv do computador por uma versão maliciosa e se conectava ao servidor dos invasores. O software de proteção de endpoint não emitiu nenhum alerta.
As etapas seguintes se apoiaram nesses dois computadores. Em 20 de outubro, usando o computador de B e uma ferramenta interna de IA, os invasores também assumiram o controle dos computadores de A e de outro engenheiro de carteiras, C, e encontraram no computador de A um token de implantação de contêineres. Em 29 de outubro, usaram esse token para implantar contêineres e recorrer ao serviço de assinatura para transferir os ativos.
Na avaliação de Yu Xian, fundador da SlowMist, @evilcos, foi um ataque persistente avançado que durou vários meses. Quem leu o relatório deveria verificar se ele próprio ou seus colegas poderiam cair em um tipo semelhante de envenenamento. A Binance afirma ter bloqueado este ano 57 tentativas semelhantes, supostamente ligadas à Coreia do Norte. As táticas incluem falsas entrevistas de emprego, malware disfarçado de ferramentas populares de desenvolvimento e falsos programas de videoconferência. Desta vez, o que não foi bloqueado foram justamente o instalador encontrado por meio de uma pesquisa em junho e o exercício de programação da entrevista em setembro.
$BNB $BTC
A primeira porta de entrada foi em junho. O engenheiro A, responsável pela operação das carteiras, pesquisou uma popular ferramenta de programação com IA e baixou um pacote de instalação do Homebrew adulterado. A equipe de segurança da Binance detectou uma anomalia na época, substituiu o computador e trocou as credenciais. Trocar o computador impediu aquela invasão, mas não apagou as informações que já tinham vazado: os invasores já sabiam qual era o cargo de A e quem eram seus colegas da equipe de carteiras.
A segunda porta de entrada foi em setembro. O engenheiro B foi contatado em uma plataforma legítima de busca de emprego por alguém que se dizia diretor de projetos. Na primeira entrevista, por vídeo, com o RH, a pessoa compartilhou contas de redes sociais com fotos e vídeos pessoais para conquistar sua confiança. Na segunda entrevista, apareceu alguém que se dizia CEO e, por fim, pediu que B baixasse um exercício de programação no computador de trabalho. Durante a instalação, esse repositório executava ações automaticamente, substituía o pyenv do computador por uma versão maliciosa e se conectava ao servidor dos invasores. O software de proteção de endpoint não emitiu nenhum alerta.
As etapas seguintes se apoiaram nesses dois computadores. Em 20 de outubro, usando o computador de B e uma ferramenta interna de IA, os invasores também assumiram o controle dos computadores de A e de outro engenheiro de carteiras, C, e encontraram no computador de A um token de implantação de contêineres. Em 29 de outubro, usaram esse token para implantar contêineres e recorrer ao serviço de assinatura para transferir os ativos.
Na avaliação de Yu Xian, fundador da SlowMist, @evilcos, foi um ataque persistente avançado que durou vários meses. Quem leu o relatório deveria verificar se ele próprio ou seus colegas poderiam cair em um tipo semelhante de envenenamento. A Binance afirma ter bloqueado este ano 57 tentativas semelhantes, supostamente ligadas à Coreia do Norte. As táticas incluem falsas entrevistas de emprego, malware disfarçado de ferramentas populares de desenvolvimento e falsos programas de videoconferência. Desta vez, o que não foi bloqueado foram justamente o instalador encontrado por meio de uma pesquisa em junho e o exercício de programação da entrevista em setembro.
$BNB $BTC