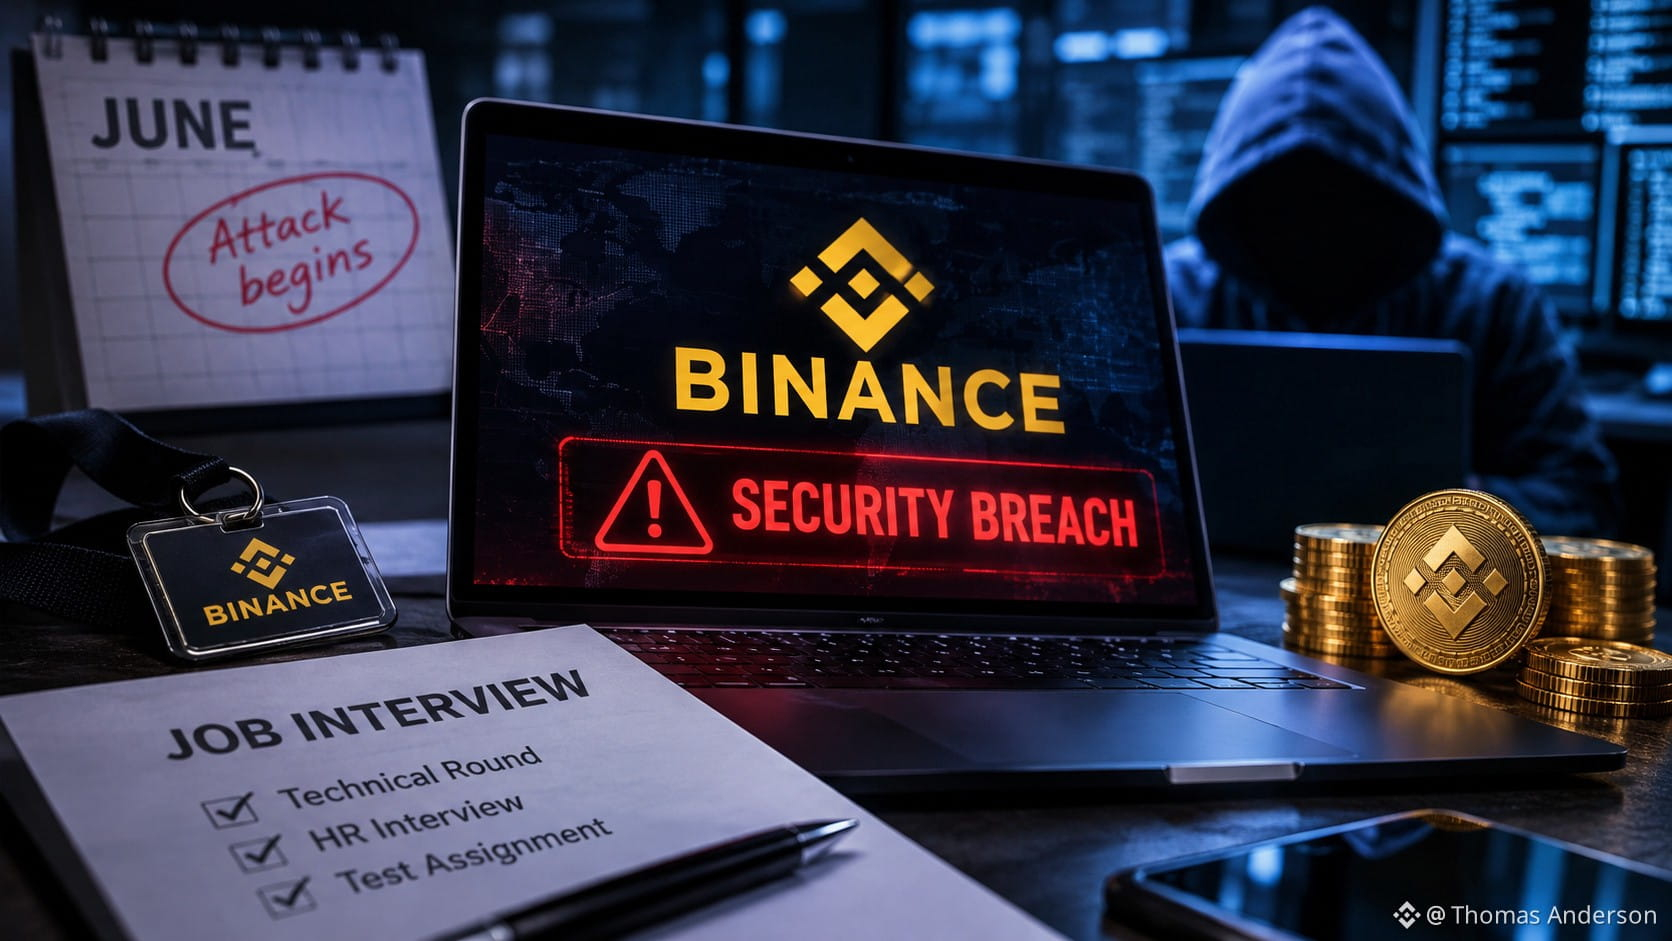
A invasão à Binance, que causou prejuízos de US$ 6,3 bilhões, começou com uma entrevista de emprego comum que acabou se revelando uma armadilha cuidadosamente planejada.
Os hackers criaram uma empresa falsa, realizaram duas rodadas de entrevistas com um engenheiro da Binance e lhe deram uma tarefa de teste maliciosa. Em seguida, usaram o computador infectado dele para obter acesso a outros funcionários e ao sistema de assinatura de transações de criptomoedas.
A preparação levou vários meses, e os primeiros indícios do ataque foram detectados já em junho.
Segundo a Binance, a corretora absorveu integralmente as perdas, garantiu reservas que cobriam mais de 100% dos danos e havia recuperado 98% dos tokens afetados até 3 de novembro. Os sistemas vulneráveis também foram reconstruídos, e sua segurança foi significativamente reforçada.
Os hackers criaram uma empresa falsa, realizaram duas rodadas de entrevistas com um engenheiro da Binance e lhe deram uma tarefa de teste maliciosa. Em seguida, usaram o computador infectado dele para obter acesso a outros funcionários e ao sistema de assinatura de transações de criptomoedas.
A preparação levou vários meses, e os primeiros indícios do ataque foram detectados já em junho.
Segundo a Binance, a corretora absorveu integralmente as perdas, garantiu reservas que cobriam mais de 100% dos danos e havia recuperado 98% dos tokens afetados até 3 de novembro. Os sistemas vulneráveis também foram reconstruídos, e sua segurança foi significativamente reforçada.