Hack da Binance de US$ 6,3 bilhões começou com uma falsa entrevista de emprego: exchange revela detalhes do maior ataque cripto
O maior ataque hacker da história das criptomoedas, envolvendo US$ 6,3 bilhões, foi resultado de uma operação que durou meses.
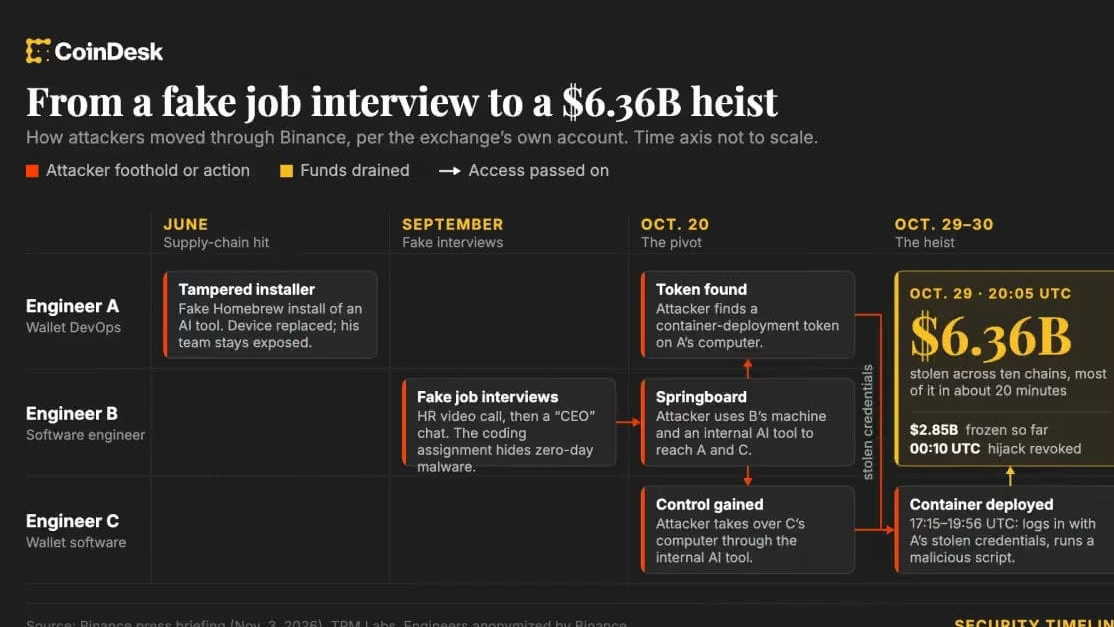
Veja como o ataque de hackers norte-coreanos se desenrolou:
➡️ Falsa entrevista de emprego (setembro): hackers entraram em contato com um engenheiro de software da Binance, fingindo ser recrutadores. Após duas rodadas de entrevistas por vídeo, pediram que ele baixasse uma "tarefa de teste". Ela continha uma exploração "zero-day" — um malware que passou despercebido pelo antivírus.
➡️ Ferramenta de IA falsificada (junho): outro desenvolvedor instalou um pacote malicioso por meio do gerenciador de pacotes Homebrew enquanto procurava ferramentas de inteligência artificial. Embora o dispositivo tenha sido substituído, os hackers conseguiram manter o acesso.
➡️ Infiltração no sistema (20 a 29 de outubro): os invasores usaram a estação de trabalho de engenharia comprometida e uma ferramenta interna de IA para acessar os computadores de dois especialistas responsáveis pelas "hot wallets". Em 29 de outubro, utilizaram credenciais roubadas para executar um script malicioso.
➡️ Os fundos começaram a ser desviados às 20h05 UTC, usando o padrão Ethereum EIP-7702 para obter autorização para realizar operações nas hot wallets. Graças a um sistema de computação multipartidária (MPC), os invasores foram detidos com sucesso após algumas horas.
#HackerAlert #BinanceHack2026
$BNB $ETH $BTC
O maior ataque hacker da história das criptomoedas, envolvendo US$ 6,3 bilhões, foi resultado de uma operação que durou meses.
Veja como o ataque de hackers norte-coreanos se desenrolou:
➡️ Falsa entrevista de emprego (setembro): hackers entraram em contato com um engenheiro de software da Binance, fingindo ser recrutadores. Após duas rodadas de entrevistas por vídeo, pediram que ele baixasse uma "tarefa de teste". Ela continha uma exploração "zero-day" — um malware que passou despercebido pelo antivírus.
➡️ Ferramenta de IA falsificada (junho): outro desenvolvedor instalou um pacote malicioso por meio do gerenciador de pacotes Homebrew enquanto procurava ferramentas de inteligência artificial. Embora o dispositivo tenha sido substituído, os hackers conseguiram manter o acesso.
➡️ Infiltração no sistema (20 a 29 de outubro): os invasores usaram a estação de trabalho de engenharia comprometida e uma ferramenta interna de IA para acessar os computadores de dois especialistas responsáveis pelas "hot wallets". Em 29 de outubro, utilizaram credenciais roubadas para executar um script malicioso.
➡️ Os fundos começaram a ser desviados às 20h05 UTC, usando o padrão Ethereum EIP-7702 para obter autorização para realizar operações nas hot wallets. Graças a um sistema de computação multipartidária (MPC), os invasores foram detidos com sucesso após algumas horas.
#HackerAlert #BinanceHack2026
$BNB $ETH $BTC