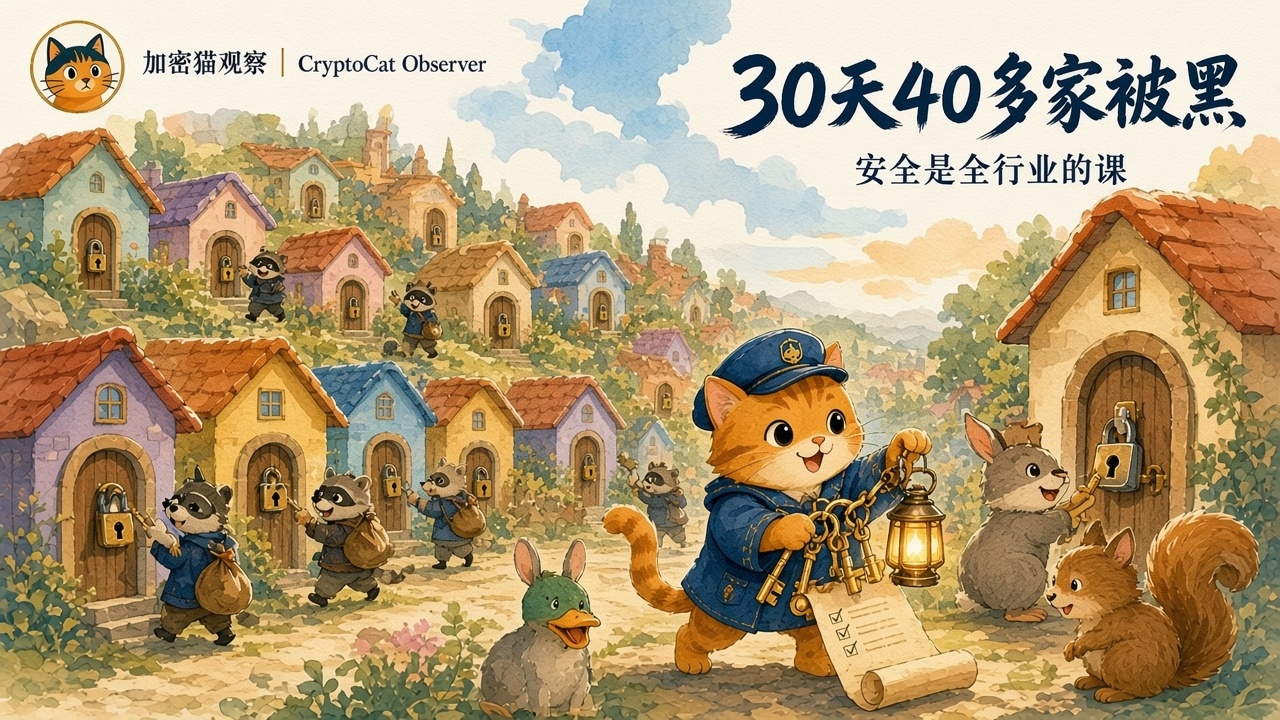
Na manhã de 4 de novembro (UTC+8), CZ compartilhou uma lista: nos 30 dias entre 6 de outubro e 2 de novembro, mais de 40 empresas e projetos de criptomoedas foram hackeados, e a Binance foi apenas um deles. A lista também incluía nomes conhecidos como Polymarket, Ledger, Chainalysis e GitBook, além de várias plataformas de IA e ferramentas para desenvolvedores.
Depois que a Binance divulgou um relatório preliminar da investigação em 3 de novembro, muita gente criticou os engenheiros por cometerem erros básicos. Yu Xian, fundador da SlowMist, disse no X que assistir de fora é muito fácil; só quando se vira alvo é que se percebe quantos truques o adversário pode usar: entender a natureza humana, fazer reconhecimento prévio e esconder código malicioso dos antivírus — tudo em uma sequência perfeitamente encadeada.
O relatório deixa claro que o ataque começou a ser preparado em junho. Primeiro, os atacantes colocaram ferramentas populares adulteradas em anúncios de busca. Em setembro, recorreram a uma falsa entrevista de emprego para enganar um engenheiro e fazê-lo executar código com uma porta dos fundos. A Binance também mencionou que, desde o início de 2026, sua equipe de segurança já bloqueou 57 ataques suspeitos semelhantes.
As pessoas comuns também precisam se precaver contra esses métodos: baixe programas apenas nos sites oficiais e não clique em anúncios nos resultados de busca; não abra sem pensar “testes” ou “documentos” enviados por desconhecidos; mantenha a frase-semente apenas sob seu controle.
A Binance se comprometeu a arcar com as perdas, sem impacto para os usuários, e os saques estão sendo restabelecidos gradualmente. A segurança não é algo que se resolve de uma vez por todas; todo o setor precisa aprender essa lição em conjunto.
#币安 #BNB #安全 não constitui aconselhamento de investimento
Depois que a Binance divulgou um relatório preliminar da investigação em 3 de novembro, muita gente criticou os engenheiros por cometerem erros básicos. Yu Xian, fundador da SlowMist, disse no X que assistir de fora é muito fácil; só quando se vira alvo é que se percebe quantos truques o adversário pode usar: entender a natureza humana, fazer reconhecimento prévio e esconder código malicioso dos antivírus — tudo em uma sequência perfeitamente encadeada.
O relatório deixa claro que o ataque começou a ser preparado em junho. Primeiro, os atacantes colocaram ferramentas populares adulteradas em anúncios de busca. Em setembro, recorreram a uma falsa entrevista de emprego para enganar um engenheiro e fazê-lo executar código com uma porta dos fundos. A Binance também mencionou que, desde o início de 2026, sua equipe de segurança já bloqueou 57 ataques suspeitos semelhantes.
As pessoas comuns também precisam se precaver contra esses métodos: baixe programas apenas nos sites oficiais e não clique em anúncios nos resultados de busca; não abra sem pensar “testes” ou “documentos” enviados por desconhecidos; mantenha a frase-semente apenas sob seu controle.
A Binance se comprometeu a arcar com as perdas, sem impacto para os usuários, e os saques estão sendo restabelecidos gradualmente. A segurança não é algo que se resolve de uma vez por todas; todo o setor precisa aprender essa lição em conjunto.
#币安 #BNB #安全 não constitui aconselhamento de investimento